

Как думаете в какой нейронке делаются такие ролики?
Это юмор для криптанов. Пожалуйста, ничего не пиши, если не понял.
п.с. Шорт - ставка на понижение
Это юмор для криптанов. Пожалуйста, ничего не пиши, если не понял.
п.с. Шорт - ставка на понижение
Думали, что с принятием нового закона крипту «легализовали» в России, и теперь заживем? На самом деле, всё ровно наоборот: приватные ключи от «российской крипты» будут принадлежать не вам, вывести ее на свой некастодиальный кошелек вам не дадут, а P2P-сделки будут запрещены. Разбираем с юристом все последствия нового закона для российских криптанов.
Картинка, которая лучше всего передает вайбы нового закона о регулировании крипты в РФ. Блокчейн как бы есть, но радости от него никакой…
Этот материал мне помог подготовить Кирилл Соппа – руководитель налоговой практики GMT Legal, автор YouTube-канала «Финансовая разведка», и аттестованный налоговый консультант, который уже много лет помогает криптанам решать проблемы с российской налоговой.
Disclaimer: Данная статья носит исключительно образовательный характер и не является юридической консультацией или рекомендацией к каким-либо действиям. Мы советуем вам строго следовать любым законным и подзаконным актам, и не пытаться выполнять какие-либо действия в их обход. Учитывайте, что к моменту прочтения вами статьи какая-то информация ниже может уже устареть.
С 01.09.2026 крипту признали в РФ валютной ценностью – а это значит, что уже сейчас получение оплаты от заказчиков в крипте или участие в P2P-сделках с криптой за наличные может привести к штрафу до 40%. Большинство остальных положений нового закона вступят в силу только с 01.07.2027 – в пунктах ниже речь идет о них.
Закон разделяет сделки с криптой на российский контур (где задействованы российские банки, брокеры или депозитарии – и все операции должны проходить именно через таких профучастников) и внешний контур (где обращается «настоящая» крипта с гораздо меньшим контролем).
Купить крипту в РФ можно будет только через лицензированные организации, P2P-сделки запрещены. Во внешнем контуре разрешается и P2P, и покупка на зарубежных криптобиржах – но при этом российским банкам запретят отправлять туда деньги напрямую.
Завести крипту из внешнего контура в российский можно будет без проблем, а вот в обратную сторону вывести свою крипту от российского депозитария на личный некастодиальный кошелек вам не дадут. На зарубежные криптобиржи с лицензией закон выводить крипту из РФ не запрещает, но там скорее всего будет проблема с невозможностью обмена персональными данными по Travel Rule.
Закон строго запрещает выдавать любые займы в крипте – причем, не только в РФ, но и во внешнем контуре. Есть риск, что на этом основании вам могут попытаться предъявить за DeFi-лендинг и стейкинг как за незаконную валютную операцию.
Валютные резиденты РФ, которые живут там более 182 дней в году, должны будут отчитываться по всем своим операциям с криптой во внешнем контуре (да, и по некастодиальным кошелькам тоже). Как будет выглядеть эта отчетность – мы узнаем в следующем году.
По налоговой части пока ничего не поменялось. Имейте в виду, что с точки зрения НК РФ налогооблагаемая прибыль возникает не только при выходе из крипты в фиат, но даже и при обычном обмене одной крипты на другую.
А теперь давайте нырнем уже в детали!
Чтобы вам было не так скучно читать, я добавил в юридический текст Кирилла мемов. Мемы всё делают лучше!
Федеральный закон от 04.08.2026 г. № 282-ФЗ «О цифровых валютах и цифровых правах» был принят Госдумой в августе 2026-го и вступил в силу с 1 сентября 2026 года. Но при этом первые десять месяцев его действия объявлены переходным периодом, так что большинство ограничений из нового закона вступят в силу только с 1 июля 2027-го.
Но кое-что важное всё-таки изменилось уже сейчас! С 01.09.2026 криптовалюта признана валютной ценностью – а это значит, что к крипте теперь применимы все положения из общего закона о валютном регулировании (с указанием о том, что законной валютной операцией считается любая операция, которая не запрещена новым законом о цифровых валютах). Как будто бы, ничего пока не меняется, ведь все запреты в новом законе вступают в силу только с 01.07.2027? А вот и нет, пара интересных юридических последствий отсюда вытекает сразу же.
Во-первых, раз крипта стала валютной ценностью, нарушение любого связанного с ней запрета теперь приравнивается к незаконной валютной операции – а значит, чревато штрафом в размере 20–40% от ее суммы.
К примеру, в России еще до принятия нового закона существовал запрет на прием выручки за товары и услуги криптой, но при этом он не предусматривал никакого наказания за его нарушение – поэтому многие жители РФ продолжали спокойно получать доход криптой от заказчиков. А вот с 01.09.2026 любое получение вознаграждения за проделанную работу в крипте уже грозит вам штрафом до 40% от суммы, такие дела.
В общем, ситуация какая-то такая
Во-вторых, под вопросом оказалась торговля криптой за наличку. Новый закон об обороте цифровой валюты в РФ пока не запрещает такого рода сделки (до наступления 01.07.2027), но вот в валютном законе есть общее требование совершать расчеты по валютным операциям только через банковские счета. Хотя у юристов есть разные мнения на эту тему (Кирилл Соппа записывал про это отдельное видео), риск того, что P2P-сделку за наличные прямо сейчас могут признать незаконной валютной операцией и впаять вам за нее штраф до 40% – определенно, есть (особенно, если дело происходит на территории России).
По большому счету, это всё, что изменилось прямо сейчас. А вот с 01.07.2027 уже включатся основные ограничения: покупать и продавать крипту внутри российского контура станет можно только через специальных профучастников, а российские банки заставят блокировать платежи при любых подозрениях, что они как-то связаны с криптосделками в обход этих самых профучастников. Но сначала нам с вами нужно немного разобраться в терминологии, которую вводит принятый закон.
Обратите внимание: дальше всю оставшуюся статью мы будем копаться в нюансах, которые станут актуальными только с 1 июля 2027 года!
Российский и иностранный криптоконтур
Самое главное, что нужно понимать про новый российский криптозакон – это то, что вся крипта отныне будет юридически разделена на российский контур и внешний контур:
Российский контур: его регулирование будет крайне близко к рынку ценных бумаг (что-либо сделать можно будет только через профучастников – так же, как акцию условного Газпрома вы не можете просто пойти и купить у соседа за налик без участия брокера). Да, вы всё правильно поняли: крипта в российском контуре будет скорее игрушечная – даже не мечтайте о всяких шифропанковских идеях вроде «у меня есть приватные ключи и поэтому я сам полностью контролирую свои монеты».
Внешний контур: по сути, настоящая «трушная» крипта (которая живет на блокчейне и с ней можно напрямую делать, что хочешь) останется доступна россиянам только здесь. Как ни странно, внешний контур для россиян сам по себе не запрещается и практически никак не ограничивается.
При этом, из внешнего контура в российский перевести крипту будет крайне легко и просто (конечно, если ты не занимаешься чем-то вроде торговли веществами, и можешь доказать легальное происхождение своих монет). А вот из российского контура вывести свою крипту наружу будет если и не невозможно, то очень близко к этому (для всех, кроме майнеров, импортеров или лицензированных профучастников). Короче, как говорят на Руси: «вход копейка, да выход рубль». Получается, нам с вами очень важно научиться правильно различать российский и внешний контур (так, как они разграничены в законе).
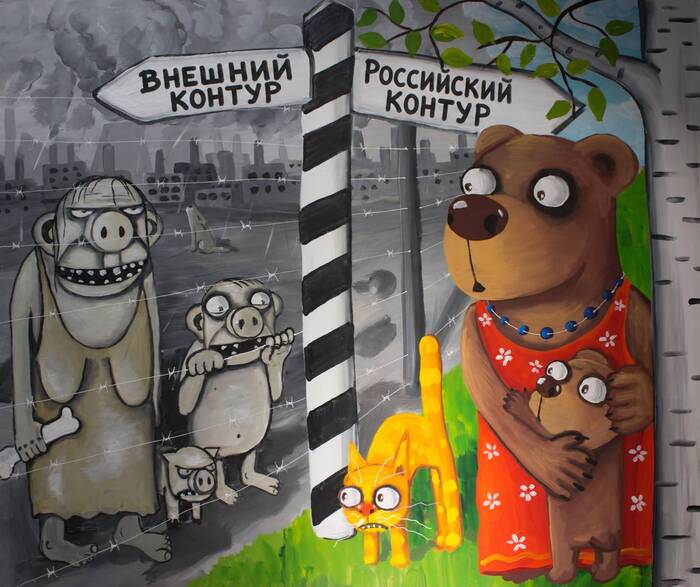
И правильно, нечего нашу скрепную крипту об внешний контур пачкать! (Вася Ложкин, прости)
Признаки российского контура (достаточно, если будет удовлетворяться хотя бы один из них):
в сделке с криптой участвует субъект российской платежной системы (российский банк или небанковская платежная организация);
за крипту передаются ценные бумаги или криптовалюта в российских депозитариях;
за крипту передается имущество, физически находящееся на территории РФ, включая наличные деньги.
Как вы заметили по списку выше, между контурами классифицируется не столько сама крипта, сколько сделки с ней. Причем, упрощенное понимание «сделки с криптой в российском контуре = все сделки, где участвуют рубли» является неправильным: к примеру, оплата за крипту платежкой в тенге из российского банка будет считаться относящейся к российскому контуру; а оплата за ту же крипту в рублях из одного киргизского банка в другой – как раз может сканать за внешний контур.
Крипта для резидентов и нерезидентов РФ
Здесь еще важно вспомнить, что помимо определения того, в какой контур попадает криптосделка – имеет значение еще, кто в ней участвует. Российское регулирование в основном направлено на операции, в которых хотя бы одна сторона является российским валютным резидентом (напомним, что сюда относятся все обладатели российского паспорта – независимо от того, где они проживают). Кратко о том, на что это влияет:
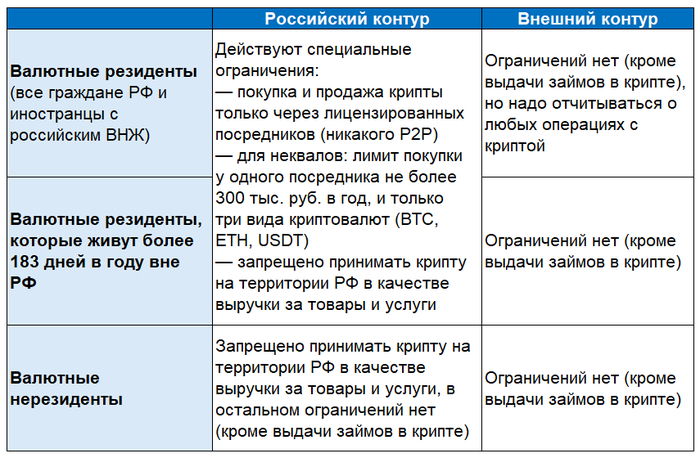
Подробнее соответствующие ограничения и обязанности мы рассмотрим дальше, здесь же просто хотели дать вам общую картинку связи резидентства и российского крипторегулирования
Профучастники в российском контуре
В российском криптоконтуре предусмотрены пять типов профучастников. Три из них уже существуют в природе (биржа, брокер и управляющая компания), им для начала работы с криптой не надо получать новые лицензии. И есть два новых: криптодепозитарий и криптообменник. В целом, здесь взяли уже привычную нам модель из рынка ценных бумаг, и просто немного адаптировали ее к нуждам обращения цифровой валюты.
Биржа – организует стакан торговых заявок, но только для профучастников (брокеров – см. ниже). То есть, российские биржи будут похожи не на зарубежные криптобиржи типа Binance или Bybit (где доступ к торговле может получить напрямую любое физлицо), а скорее на обычные биржи ценных бумаг (торговать на которых можно только через брокера-посредника).
Брокер – исполняет сделки с цифровой валютой на бирже по поручению и в интересах клиентов.
Управляющая компания – может осуществлять доверительное управление вашим портфелем цифровых валют.
Криптодепозитарий – хранит криптовалюту (и биржевую, и личную тоже), а также ведет цифровые счета. Опять же, тут понятная аналогия с уже привычным нам классическим депозитарием, который ведет учет принадлежащих вам ценных бумаг.
Криптообменник – организация, осуществляющая куплю-продажу и обмен цифровых валют. Здесь прямой аналогии из мира ценных бумаг нет. По сути, это эдакий «магазин крипты», где можно купить биткоин, оплатив его с банковской карточки. Только вот получите вы его не на свой некастодиальный кошелек, а на специальный цифровой счет в криптодепозитарии. Говорю же, в российском контуре нас ждет «игрушечная крипта» – Сатоши Накамото плакал бы от такого горючими слезами!
Получается, цифровой счет в депозитарии может быть представлен одним адресом на блокчейне, где «общим котлом» лежит вся учитывающаяся на данном депозитарии крипта – а потом уже депозитарий в своем внутреннем (off-chain) реестре расписывает ее по отдельным клиентам.
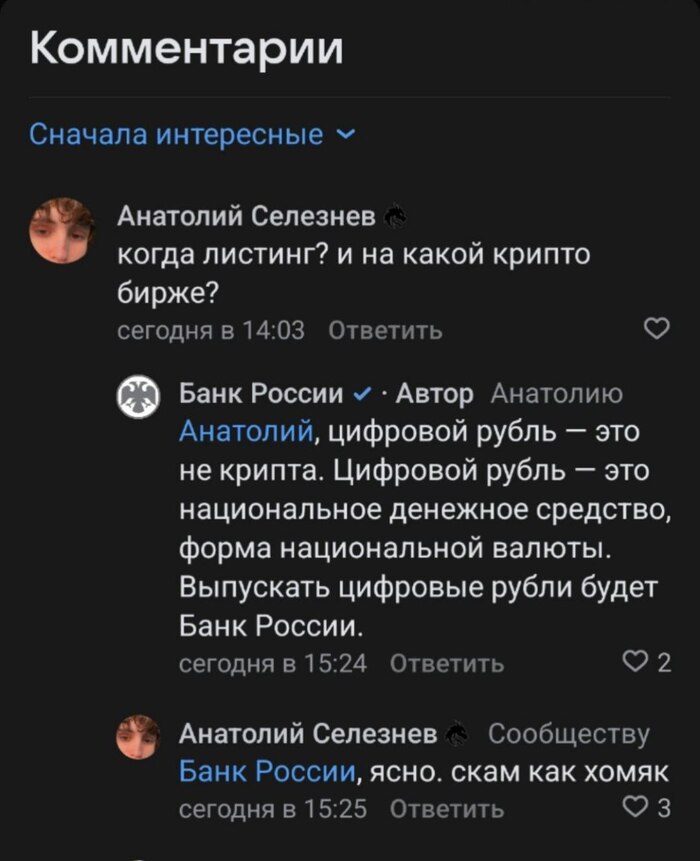
На всякий случай уточним: цифровой счет для крипты, о котором мы тут пишем, не имеет ничего общего с цифровым рублем (это вообще отдельный зверь)
Плюсом к этому, российским криптозаконом предусмотрена еще такая конструкция, как адреса-идентификаторы, администрируемые цифровыми депозитариями. Это уже полноценный Web-3 кошелек на блокчейне, заведенный для конкретного пользователя – но доступ к нему всё равно осуществляется только через цифровой депозитарий. Пока технически не совсем понятно как это должно работать – но, скорее всего, приватные ключи и seed-фразу от этого кошелька будет знать только депозитарий (и здесь опять «игрушечная крипта», да что ж такое-то!).
Как меняется правовой статус стейблкоинов
До выхода нового криптозакона, с точки зрения российского законодательства стейблкоины находились в серой зоне. Закрепленное определение цифровой валюты содержало требование «отсутствия обязанного лица», а для какого-нибудь токена USDT его эмитент Tether Holdings Limited как раз, по идее, несет определенные обязательства. Ну там: держать соответствующие долларовые резервы, обеспечивающие весь объем выпущенных USDT, осуществлять обмен токенов на «настоящие» баксы, и так далее.
Так вот, в новом законе эту лазейку прикрыли. Сначала планировалось расширить определение цифровой валюты, чтобы туда и стейблкоины тоже попали; но в итоге для них ввели новое понятие – иностранный цифровой инструмент.
Но на этом отличия от обычной крипты заканчиваются: почти во все законы (11 федеральных законов, связанных с обращением цифровой валюты) понапихали указание, что иностранные цифровые инструменты обращаются по общим правилам для цифровой валюты. То есть, и к биткоину, и к USDT с USDC будут применимы одни и те же ограничения российского регулирования.
Хотя, такая конструкция с отличающимися терминами потенциально создает возможность в отдельных сферах создавать разное регулирование для классических криптовалют и стейблкоинов. Как забавный пример: 79-ФЗ запрещает российским депутатам владеть иностранными ценными бумагами. При этом цифровую валюту приравняли к иностранным ценным бумагам, а вот иностранный цифровой инструмент – нет. Получается, владеть биткоином депутатам нельзя, а стейблкоинами USDT – по-видимому, можно.
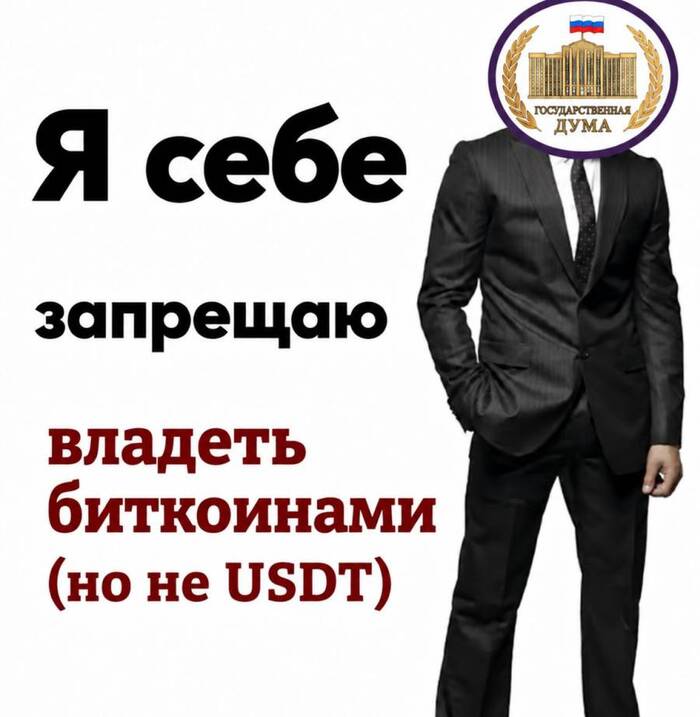
Как думаете: специально так сделали, или нет? 🤔
Окей, с основными понятиями и терминами мы, наконец, закончили. Давайте теперь перейдем к практике: как будут выглядеть привычные нам операции с криптой после 1 июля 2027 года? Каким образом можно будет покупать и продавать крипту, куда в этой схеме впишется DeFi, и что там будет с налогами и отчетностью? Давайте разбираться.
Приобрести крипту в российском контуре можно будет довольно легко через специальных профучастников (российских лицензированных посредников) – скорее всего, такая возможность скоро появится у всех прямо в банковском приложении. Но есть некоторые ограничения: без статуса квалифицированного инвестора можно будет купить крипты максимум на 300 тыс. рублей в год у одного посредника, а доступно неквалам будет только три вида криптовалют – BTC, ETH, и USDT. При этом, саму крипту «в руки» (на ваш личный некастодиальный кошелек) в российском контуре вам не дадут – она будет храниться на цифровом счете в депозитарии.
А вот классические P2P-сделки между физлицами будут запрещены в России с 1 июля 2027 года – то есть, вариант «ты мне перечисляешь крипту, а я тебе обратно отправляю рубли с российского банка» будет считаться незаконной валютной операцией (со штрафом до 40%). Любые сделки, где участвуют наличные рубли или российские банки, относятся к российскому контуру – а значит, должны проходить через профучастника. Аналогично нельзя менять крипту и на другое имущество – автомобили, квартиры, ценные бумаги, оказанные услуги, и т.д.
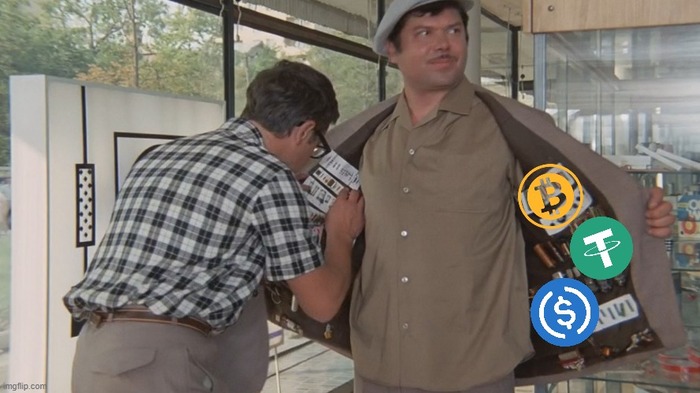
Подпольная P2P-сделка в Челябинске в 2027 году. Вижу так!
Но это речь про P2P в российском контуре, а во внешнем контуре P2P-сделки не запрещены. То есть, купить крипту у какого-нибудь физлица (неважно – резидента или нерезидента), оплатив ее со своего счета в зарубежном банке, вы сможете (если ваши деньги сами по себе очутились там без нарушения валютного законодательства РФ). Еще два физлица могут без проблем обменивать крипту на крипту (к примеру, вы отправляете кому-то USDT, а взамен получаете BTC) – такое P2P тоже считается сделкой во внешнем контуре и не запрещается. А вот всё, что связано со сделками с криптой за наличные рубли или валюту, резидентам РФ в любом случае запрещено (это общий запрет из валютного законодательства), даже во внешнем контуре!
Двигаемся дальше: во внешнем контуре не запрещено покупать крипту на иностранных криптобиржах и криптообменниках, но делать это из России станет сложнее. Прямо сейчас еще можно отправить рублевую платежку из российского банка в адрес какого-нибудь криптосервиса в Беларуси или Казахстане, и там уже приобрести нужную вам крипту. Но с 01.07.2027 российским банкам уже будет запрещено делать переводы в адрес криптосервисов без российской лицензии. То есть, похоже, схема такой покупки станет двухэтапной: сначала переводишь деньги из российского банка на свой счет в зарубежном банке, а потом оттуда пополняешь свой аккаунт в криптосервисе (про это банку в РФ уже знать необязательно).
Чтобы все эти правила лучше уложились у вас в голове, вот вам табличка с примерами:
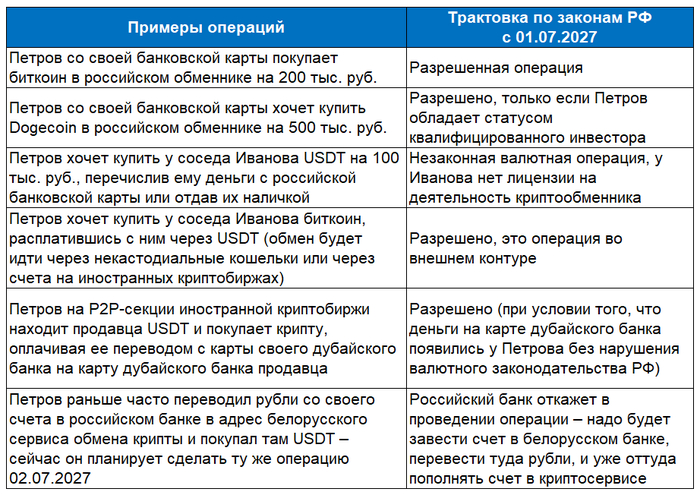
Здесь, в целом, всё зеркально повторяет предыдущий раздел. Если у вас есть законно заработанная крипта (есть немаленькая вероятность, что на предмет этого у вас запросят какие-то подтверждения) – то по новому закону нет никаких проблем в том, чтобы запулить ее на российский лицензированный криптообменник и получить взамен рубли. При этом, тут даже не будет ограничений по сумме такой продажи для людей без статуса квалифицированного инвестора (в отличие от покупки, которая ограничивается для неквалов 300 тыс. руб./год на один обменник).
Кстати, а что, если у вас есть какая-то «некрасивая» крипта, нести которую в официально лицензированный криптообменник не хочется ПО ПРИЧИНАМ? Можно предположить, что в каком-то виде нелегальные криптообменники продолжат свою деятельность в России и после 01.07.2026. Но если раньше поход в такой обменник выглядел как относительно цивилизованная поездка в Москва-Сити – то теперь, вероятно, это уже будет встреча с какими-то мутными челиками «за гаражами», со всеми соответствующими рисками (начиная от потери ценностей/здоровья, и заканчивая ненулевой вероятностью лечь носом в пол по приезду правоохранительных органов).
Во внешнем контуре продавать крипту тоже можно свободно – хоть на иностранной криптобирже, хоть физлицам через P2P. В закон о валютном регулировании специально внесена норма, которая прямо разрешает зачислять на свой иностранный банковский счет средства от продажи цифровой валюты. Помните только, что запрет на любые наличные расчеты по крипте будет актуален и здесь – ну, товарищ российский майор вас за рубежом с пакетом налички вряд ли поймает; но и самостоятельно нести в ФНС РФ бумажки на тему «подтверждения доходов от продажи крипты за наличку» тоже явно не стоит.
Продавать крипту за наличку ЗАПРЕЩЕНО. Немедленно прекратите!
Переводы самому себе
Внутри российского контура между цифровыми счетами у разных лицензированных депозитариев ваша крипта ходить не будет. Это немного странно: по аналогии с фондовым рынком, где портфель ценных бумаг можно без проблем переставлять между разными брокерами и депозитариями, можно было бы ожидать похожий механизм и здесь. Возможно, ЦБ РФ в будущем разрешит такие перестановки отдельным указанием (в законе прописано, что у него есть такое право).
Во внешнем контуре переводы между вашими собственными кастодиальными (счета на криптобирже вроде Bybit) и некастодиальными кошельками (приложение типа MetaMask, или даже холодный кошелек) не запрещены.
Более того, закон не запрещает и заведение крипты из внешнего контура в российский (можно предполагать, что российские криптодепозитарии в какой-то момент дадут возможность пополнять цифровой счет прямо на блокчейне). А вот с проворачиванием фарша в обратную сторону (из российского контура во внешний) дела обстоят гораздо сложнее.
Помните, мы с вами говорили выше о том, что в российском контуре предполагается, по сути, обращение только «игрушечной крипты» – движение которой полностью контролируют посредники, а приватных ключей от которой у вас нет? Так вот, сюрприз-сюрприз: конечно же, просто так вывести такую крипту из российского контура (то есть, от российского криптодепозитария) нельзя!
Точнее, закон запрещает вывод крипты из российского контура на некастодиальные кошельки, а вот переводы на иностранные площадки, имеющие лицензию на операции с криптой в своей юрисдикции, не запрещены. Но есть нюанс: внесенные изменения в антиотмывочный закон 115-ФЗ обязывают цифровой депозитарий сопровождать каждый перевод крипты передачей данных о получателе и отправителе – в том числе, если перевод криптовалюты совершается на кошелек иностранной организации финансового рынка. Таким образом, если условный Binance не будет поддерживать так называемый Travel Rule с РФ (протокол обмена персональных данных о контрагентах для транзакций на блокчейне), то российский цифровой депозитарий туда вашу крипту почти наверняка откажется отправлять. В общем, у нас есть определенные сомнения, что этот канал вывода крипты из российского контура наружу будет хорошо работать на практике…
Переводы другим людям
В российском контуре опять всё сложно. Если вы просто так захотите перевести крипту со своего счета в российском депозитарии на чужой цифровой счет – то депозитарий откажется это делать. В законе прописано, что такие переводы возможны только в рамках раздела брачного имущества или правопреемства (например, по завещанию).
Тут налицо странная коллизия: к примеру, подарить свою крипту другому человеку законодательство РФ как бы не запрещает, но вот сам перевод этой крипты в рамках договора дарения российский криптодепозитарий выполнить не сможет – такого основания в списке разрешенных для депозитария операций просто нет.
То чувство, когда подарил своей девушке биткоин (зная, что депозитарий всё равно ей его не перечислит)
Если говорить про переводы другому человеку во внешнем контуре – то, конечно, чисто технически это запретить невозможно (между некастодиальными кошельками вы всегда это сможете сделать). Но тут не забывайте, что граждане России, проживающие в РФ более 183 дней в году, будут обязаны отчитываться российскому государству о всех своих криптотранзакциях (даже во внешнем контуре) – так что здесь еще важно, чтобы сама сделка (в рамках которой вы переводите крипту другому человеку) не нарушала никакие положения российского законодательства.
Внешнеэкономическая деятельность
Есть еще одно интересное исключение из запрета на вывод крипты из российского контура наружу: закон позволяет сделать это в рамках расчетов по внешнеэкономическому договору. Ни 282-ФЗ (закон о цифровой валюте), ни 164-ФЗ (закон о внешнеэкономической деятельности) не ограничивают импорт только юрлицами или ИП – обычный гражданин точно так же может быть участником внешнеэкономической деятельности.
Это значит, что чисто теоретически, если необходимо оплатить криптой квартиру в Дубае или автомобиль в Корее – то новый российский закон в принципе позволяет купить крипту в российском контуре и потом вывести ее наружу для оплаты продавцу. Но, конечно, как это будет работать на практике – пока совершенно неясно (предвидим, что российские криптодепозитарии будут крайне неохотно участвовать в таких нетипичных операциях, даже если они не противоречат букве закона).
Приношу глубокие извинения всем, кому фраза «оплатить криптой квартиру в Дубае» доставляет невыносимые душевные страдания
В целом, тут еще будет нелишним напомнить, что российское законодательство не запрещает расплачиваться криптой за товары или услуги (например, в адрес нерезидентов), но при этом запрещает принимать крипту в РФ в качестве средства платежа (то есть, сами вы продавать что-либо или оказывать услуги кому-либо за крипту не имеете права).
Будет ли крипта из РФ считаться «меченной»?
Как мы писали выше, свободный вывод крипты из российского контура во внешний будет крайне маловероятен. Но даже если предположить, что вам в итоге удастся вывести крипту, купленную в российском официальном криптоконтуре, наружу – то тут еще будет риск, что западными финансовыми организациями такая крипта может быть признана «серой».
В конце концов, к гадалке не ходи – большинство российских профучастников в сфере крипты будут так или иначе аффилированы с санкционными юрлицами (в России почти все крупные банки сейчас под санкциями). Вполне возможно, что специальные антиотмывочные AML-инструменты будут помечать пришедшую с их адресов крипту как «нехорошую» (с соответствующими последствиями в виде блокировок или отказа принимать ее при попытке отправки на какой-либо криптосервис). Хотя, с другой стороны, при постоянной динамической смене адресов (как, к примеру, делает белорусский Whitebird) автоматическая разметка кошельков может и не сработать.
Торговля на иностранных CEX (централизованных криптобиржах вроде Binance) сама по себе ничем не ограничена – разве что, вам нужно будет аккуратно подумать про каналы ввода и вывода криптовалюты/фиата.
Далее, DeFi – это децентрализованные финансы, когда вы взаимодействуете с криптопротоколами напрямую, без участия каких-либо централизованных посредников (тех же самых CEX). Для целей российского криптозакона это всё является внешним контуром (если в процессе никак не задействованы российские банки) – поэтому почти никак не регулируется и не ограничивается. Более того, взаимодействие со смарт-контрактами вообще, похоже, не подпадает под определение валютной операции по законам РФ и почти что как бы выпадает из российского правового регулирования.
Но есть неприятный нюанс, который всё же надо учитывать. В российском криптозаконе есть один запрет, который распространяется и на внешний контур: это запрет на выдачу любых займов криптой. И в российском контуре, и во внешнем. И резидентам, живущим в РФ, и тем, кто постоянно проживает за границей. Короче, вообще всем и везде (кроме специальных российских профучастников с лицензией, этим можно)!
Причем, этот пункт закона сформулирован крайне неудачно для криптанов: «заключать договор займа, предметом которого является цифровая валюта, в качестве кредитора могут только {профучастники}». Тут можно при желании попытаться натянуть сову на глобус и обосновать, что когда вы вкладываете свою крипту в какой-нибудь децентрализованный протокол Aave – вы там тоже как бы «заключаете договор займа». В конце концов, там же прямо используется соответствующая терминология: smart contract, lending, borrowing, interest, principal, и так далее. Короче, вопрос этот крайне спорный, но если вы собрались декларировать свои доходы от DeFi в российской ФНС – имейте в виду, что строчка «проценты от лендинга крипты» может вам теоретически грозить штрафом до 40% от суммы незаконной валютной операции.
Со стейкингом похожая история: это не то же самое, что лендинг. Но, положа руку на сердце, далеко не все криптаны глубоко разбираются, в чем конкретно там техническая разница. Так что, мы не удивимся, если какой-нибудь инспектор-налоговик вам тоже скажет: «Вкладываете крипту, а обратно получаете ее с процентами? Так это же запрещенная выдача займов, держите штраф!»
Надеемся, что в итоге здесь сформируется какая-то адекватная практика (на базе разъяснений ЦБ и решений судов) – но искренне желаем вам не стать первым прецедентом
Надо ли отчитываться перед российской налоговой о криптокошельках и операциях по ним?
В первой версии криптозакона была обязанность сообщать в налоговую информацию об открытии и закрытии всех своих криптокошельков во внешнем контуре – по аналогии с обязательствами по иностранным банковским и брокерским счетам, которые действуют уже давно. Но в финальной версии закона она была заменена на обязанность валютных резидентов (граждан РФ) отчитываться об операциях с цифровой валютой во внешнем контуре. (Почему только внешнем? Потому что во внутреннем у вас и так всё будет идти через лицензированные криптодепозитарии/криптообменники – они там сами отчитаются куда надо, не беспокойтесь.)
Получается, теперь крипта, которая просто у вас лежит без движения на некастодиальном кошельке или на централизованной криптобирже, не формирует обязанности отчитываться в ФНС. Простое открытие кошелька тоже не формирует такой обязанности. А вот факт его пополнения или списания оттуда – это уже операция, о которой надо будет отчитаться.
Норма об обязанности отчитываться вступает в силу со 2 мая 2027 года. Порядок и форму отчетности должно установить Правительство РФ по согласованию с Банком России, подробностей тут пока нет. Лишь добавим, что по аналогии с иностранными счетами, от предоставления отчетности по криптотранзакциям освободили валютных резидентов, проживающих более 183 дней в году за границей РФ.
Минздрав предупреждает: иногда предоставление налоговому инспектору «лишних» данных может довольно дорого обойтись
Налоги по сделкам с криптой
Что касается налогообложения, то тут по факту от нового закона ничего не меняется. Для российских налоговых резидентов налогом облагается любой доход от продажи имущества – вне зависимости от того, в российском контуре совершается сделка, или во внешнем. Налоговые нерезиденты РФ будут платить налог, только если источник дохода находится в России.
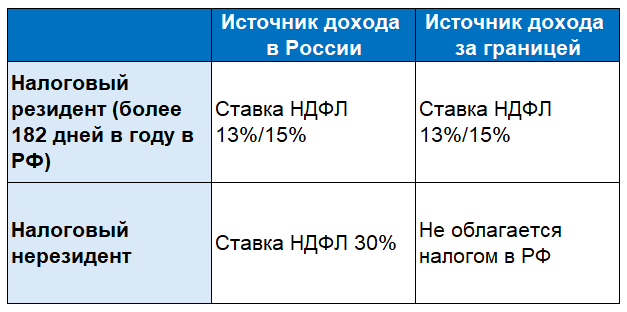
Как видно из таблицы, если для налоговых резидентов нет никакой разницы, то вот для нерезидентов крайне важно правильно определить источник дохода. А тут в НК РФ существует пробел – так как источник от продажи имущества в ст. 208 НК РФ определяется не по покупателю, а по местонахождению имущества.
То есть, если нерез продал крипту в российском контуре (на цифровом счете российского депозитария), то это еще как-то можно считать источником в РФ. А вот если это продажа крипты на блокчейне, то даже если покупателем является российский гражданин, находящийся в РФ, то непонятно – можно ли говорить о том, что источник дохода находится в РФ? На такие случаи предусмотрен п. 4 ст. 208 НК РФ, который говорит что если однозначно определить источник дохода из текста статьи нельзя, то его должен определить Минфин РФ. Так что, налоговым нерезидентам остается ждать разъяснения Минфина по этому поводу.
В какой момент возникает обязанность по уплате налога от продажи крипты?
Давайте уж заодно обсудим и это: существуют разные мнения относительно того, что с точки зрения НК РФ является налоговым событием – только выход из крипты в фиат (продажа за «обычные» деньги), или обмен крипты на крипту тоже? С нашей точки зрения, нет никаких правовых оснований считать, что налог возникает только при выходе в фиат. Эта позиция раньше держалась чисто на недостатках администрирования (то есть, на том, что налоговая попросту обмен крипты на крипту не видит).
Единственное правовое обоснование в поддержку этого подхода нам встречалось такое: с выходом в фиат связывается фраза в ст. 282.3 НК РФ «фактическая цена реализации». Якобы, при условном обмене эфира на биток никакой фактической цены реализации нет. Но это крайне сомнительное утверждение – ни один профильный налоговый юрист (или, что еще важнее, налоговый инспектор) с ним не согласится (см. также вопрос под номером 12 вот здесь).
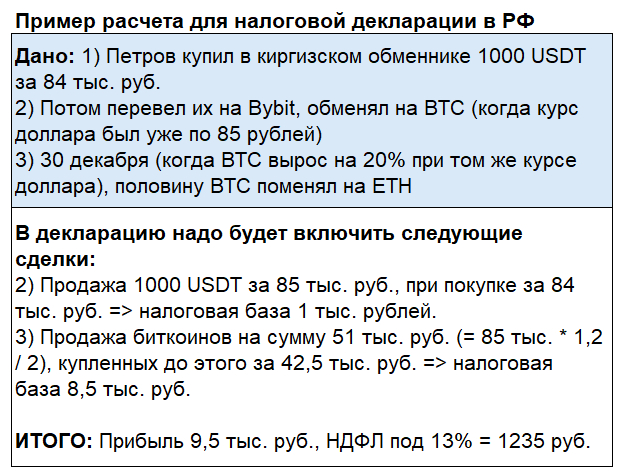
Кстати, свежий пакет законопроектов по крипте включает в себя и налоговый законопроект – пока он еще только прошел первое чтение. Но он как раз устраняет эту неоднозначность, прямо именуя мену одной цифровой валюты на другую цифровую валюту налогооблагаемой реализацией. Так что, после Нового года (если законопроект успеют принять) предметом налоговых споров потенциально останутся лишь сделки за 2024–2026 годы.
Но вполне вероятно, что этот налоговый законопроект создаст еще и некоторые проблемы для криптанов. Смотрите, там планируется как бы облегчить им жизнь и сделать брокеров налоговыми агентами по крипте, по аналогии с ценными бумагами (эту норму практически полностью переписали оттуда). При этом, рынок ценных бумаг уже давно организовался так, что ценные бумаги там ходят лишь с помощью профучастников. А вот в крипте, сами понимаете, может быть совсем не так – вы могли свою крипту купить у какого-нибудь нерезидента энное количество лет назад!
Короче, при продаже такой крипты через российского брокера он у вас будет обязан удержать НДФЛ с полной суммы выручки от продажи (а не прибыли), если вы ему не докажете документально затраты на ее покупку – а с этим могут быть проблемки. Раньше при самостоятельной подаче декларации можно было приложить скриншоты с зарубежных криптобирж, и налоговая их часто принимала – а вот от налогового агента законопроект прямо требует получить «оригиналы или надлежащим образом заверенные копии», так что брокера такие скриншотные пруфы не удовлетворят почти точно.
Предупреждаем: ваши представления о том, как должно выглядеть документальное подтверждение операций, не обязательно будет совпадать с мнением вашего налогового агента!
Принятый закон уже позволяет довольно четко понять общую архитектуру будущего российского крипторынка. Но между текстом закона и тем, как система реально будет работать, остается довольно много пространства. Поэтому ближайшие год-два самое интересное будет происходить уже не в Госдуме, а в банках, криптодепозитариях, налоговых инспекциях и судах.
Много вопросов еще остаются открытыми, вот за чем мы будем следить:
Будут ли контролирующие органы наказывать за наличные P2P-операции до 1 июля 2027 года?
Как цифровые депозитарии будут выпускать крипту наружу для целей ВЭД? Какие документы придется предоставить физлицу, который собирается купить автомобиль в Корее или квартиру в Дубае, и как при выводе на некастодиальный кошелек они будут выполнять Travel Rule?
Что банки будут считать подозрением, что платеж идет иностранному криптосервису? Начнут ли блокировать только прямые переводы на известные биржи, или под раздачу попадут и просто иностранные банки и платежные агрегаторы?
Какие AML/KYT-стандарты установят российские криптообменники и депозитарии? Что будет происходить с криптой после DEX, миксеров, сомнительных сервисов или просто с адресов, которые зарубежный AML-сервис почему-то считает рискованными?
Насколько быстро будут российские адреса получать санкционную маркировку за рубежом и насколько массово? И насколько такая маркировка реально будет мешать использовать BTC, ETH и USDT вне России?
Посчитают ли размещение крипты в Aave и других lending-протоколах запрещенным займом? И где в итоге проведут границу между займом, стейкингом, liquidity providing и другими DeFi-механиками?
Как именно будет работать отчетность по внешним криптокошелькам со 2 мая 2027 года? Что будет считаться отдельной операцией, как будет выглядеть отчет, и насколько подробно придется раскрывать историю движения крипты?
Как Минфин определит источник дохода при продаже крипты налоговым нерезидентом? Крипта является имуществом, но Налоговый кодекс пока не объясняет, где такое имущество «находится».
Какие документы брокеры, депозитарии и, возможно, криптообменники будут принимать для подтверждения расходов на покупку крипты? Прокатят ли выгрузки и скриншоты с иностранных бирж, или налоговый агент потребует почти нотариальное досье на каждый биткоин?
Надеемся, что вам было интересно! Если статья вам понравится и наберет много лайков, мы сделаем продолжение по мере прояснения вопросов выше. Чтобы не пропустить следующие материалы по теме – подписывайтесь на мой ТГ-канал RationalAnswer про финансы, а также на канал Кирилла Соппа, который проделал здесь весь необходимый юридический анализ.

Привет, Пикабу!
Все, кто хоть раз пытался торговать криптой руками или крутил стандартных сеточных ботов на биржах, знают главную боль: рынок меняется быстрее, чем отрабатывают классические индикаторы. Сегодня твой скрипт дает плюс на тренде, а завтра начинается пила во флэте, и депозит медленно (или очень быстро) тает на стопах.
Последние несколько месяцев я плотно сижу над созданием собственного софта для автотрейдинга. Идея родилась из простого желания убрать человеческий фактор, тильт и усталость, но при этом не полагаться на тупые пересечения скользящих средних.
В чем суть проекта и куда мы целимся
Я не буду тут рассказывать сказки про «кнопку бабло» и 1000% в день — тут сидят взрослые люди. Но планку для разработки я поставил максимально жесткую. Глобальная цель проекта — докрутить математическую модель и систему фильтрации ложных входов так, чтобы софт выходил на 80–90% попаданий в Take Profit (TP) на дистанции при адекватном риск-менеджменте.
Задача сложная, местами звучит нагло, но именно ради этой точности пришлось отказаться от легких облачных скриптов и уйти в тяжеловесную архитектуру.
Что уже под капотом (MVP)
Сейчас готов рабочий MVP. Все карты и алгоритмические фишки в публичный доступ выкладывать не хочу по понятным причинам — наработки свои, выстраданные бессонными ночами. Полную внутрянку и логику принятия решений показываю только тем, с кем работаем внутри проекта.
Если крупными мазками: система не просто смотрит на свечи, а обрабатывает огромный пласт рыночных данных в реальном времени и использует связку с API нейросетей для анализа контекста и отсева мусорных сигналов.
Именно поэтому софт получился прожорливым до ресурсов. Это не простенький скрипт на Python, который можно крутить на калькуляторе за 5 рублей в месяц — тут вся тяжелая аналитика и локальная обработка данных ложатся на железо.
Почему я пишу этот пост
Разработка в одного уперлась в классическое узкое горлышко: замыливается глаз, а прогнать софт на всех возможных рыночных сценариях и таймфреймах в две руки физически нереально.
Поэтому сейчас я собираю закрытую команду тестировщиков, которые готовы плотно погонять продукт в хвост и в гриву.
Кроме того, проект активно растет и требует ресурсов на масштабирование инфраструктуры и мощностей. Поэтому, если вы давно искали сильный технологический стартап в сфере финтеха/крипты и вам интересно поучаствовать в развитии продукта как партнеру — напишите мне отдельно, обсудим условия и перспективы тет-а-тет.
Кого я ищу в команду тестеров (требования жесткие, но честные):
Мне не нужны люди, которые просто хотят «получить бота на халяву, нажать кнопку и уйти пить чай». Нужны практики, которые понимают механику рынка.
Реальный опыт в трейдинге от 1 года. Понимание структуры рынка криптовалют, ликвидности, стакана. Будьте готовы скинуть скрины своих сделок/статистики, чтобы мы говорили на одном языке.
Серьезное железо. Софт требовательный. Нужен ПК или ноут на Windows 11, процессор не ниже Intel Core i5 (12-го поколения) или Ryzen 5 (5000-й серии), и обязательно 32–64 ГБ ОЗУ. На слабых машинах тяжелые тесты просто захлебнутся.
Понимание нейросетей. Опыт работы с LLM и их API (умение подключить ключи, понимание промптинга и лимитов) будет огромным плюсом.
Вовлеченность. Задачи боевые: освоить интерфейс и логику, гонять софт на реальных тестах, отлавливать баги, искать слепые зоны алгоритма и предлагать толковые улучшения.
Что по плюшкам за труд?
Понимаю, что время опытного трейдера стоит дорого. Поэтому с меня железный подгон: каждому, кто не сольется через два дня, пройдет со мной этот этап обкатки и реально поможет довести продукт до релизного идеала, я бесплатно выдам полную лицензию на этот софт сроком на 1 год.
Если у вас есть нужное железо, опыт в крипте и чешутся руки поковырять нестандартный софт — велкам!
Для связи, заявок на тест и серьезных предложений по проекту пишите на почту: smusmunrik@gmail.com (в письме сразу коротко напишите: какой опыт в рынке, какое железо на борту и с какой целью пишете — на тест или по сотрудничеству).
В комментариях готов подискутировать про алготрейдинг и нейронки в рынке (в рамках того, что не спалит мою архитектуру). Всем профита и зеленых свечей!
Минфин и Банк России начали прорабатывать российский цифровой токен — его стоимость должна быть привязана к рублю.
Пока обсуждают, как токен будет работать, кто будет им пользоваться, какие операции разрешат.
Изначально стейблкоин удерживает курс возле стоимости определённого актива. В этом варианте один токен должен соответствовать одному рублю.
Говорится, что это не копия цифрового рубля: его выпускает ЦБ, а стейблкоин будет выпускать отдельный эмитент, который должен поддерживать его стоимость резервами и обязательствами.
Скорее всего, стейблкоин свяжут с цифровыми и трансграничными расчётами. В докладе говорится, что похожие на стейблкоины цифровые финансовые активы можно использовать в трансграничных операциях, но внутренние платежи запрещены. Доклад ЦБ о стейблкоинах
Кстати, в России уже есть рублёвый токен A7A5, несмотря на то, что он выпущен в Киргизии и не является российской валютой.
Доверили бы деньги рублёвому токену?
Рынок цифровых валют постепенно обрастает правилами. Банк России планирует ввести для банков новый норматив: риск по операциям с цифровыми валютами и связанными с ними инструментами не должен превышать 1%.
Регулятор ограничивает то, насколько банк может загрузить собственный баланс крипториском. В расчёт попадут прямые вложения в цифровые валюты и производные инструменты, зависящие от их курса.
Планируется, что обороты по таким инструментам начнут отражаться в банковской отчётности с января 2027 года.
Что изменится для обычного владельца криптовалюты?
ЦБ не ограничивает личный криптокошелёк напрямую. Он заставляет банки считать свой риск и затрагивает владельца криптовалюты через рублёвую часть сделки — перевод продавцу, получение денег после продажи или работу через посредника.
Для бизнеса дополнительные вопросы по USDT уже стали обычными. Для физлиц массовые проверки пока не подтверждены, но непрозрачные P2P-переводы и крупные поступления иногда вызывают банковский комплаенс — запрос документов, объяснение экономического смысла операции или отказ в переводе.
Главный вопрос теперь в том, станут ли банки чаще запрашивать документы по рублёвым операциям, связанным с криптовалютой, и насколько это усложнит её покупку и продажу?
Кстати, для тех, кто будет покупать криптовалюту через предусмотренную законом инфраструктуру, уже установлен лимит: для неквалифицированного инвестора — до 300 тысяч рублей в год через одного посредника. Об этом уже был пост в сообществе.
Разбор построен на данных: разметка Smart Money по дню и неделе, фандинги, открытый интерес, позиционирование, премии, ликвидации, лонги и шорты, опционы, потоки, корреляции, классический теханализ, фундаментал.
Коротко: ЖДАТЬ. Отмена сценария лонгов: 62229
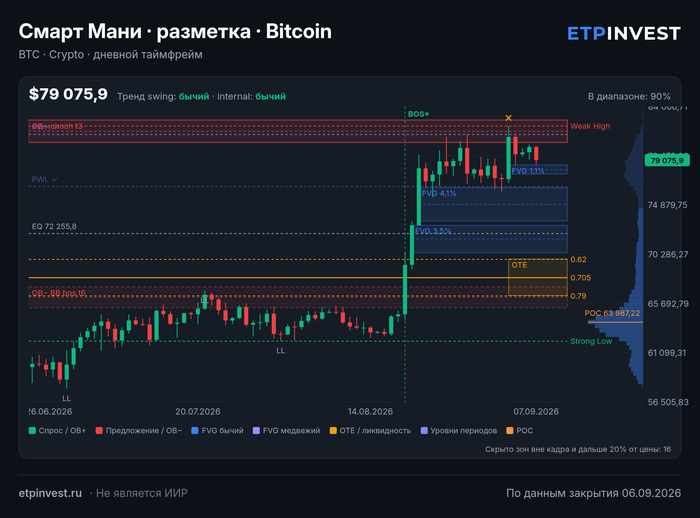
Дневной таймфрейм: тренд-свинг бычий, внутренний тренд бычий. Последнее событие — sweep 2026-09-03, медвежий, внутренний масштаб, без импульса (displacement false) — это снятие ликвидности внутри бычьей структуры, не смена тренда. Последний структурный пробой (BOS) — 2026-08-19, бычий, внутренний масштаб, с импульсом (displacement true) — подтверждает силу движения от 62229.
Недельный таймфрейм: тренд-свинг медвежий, внутренний тренд бычий. Последнее событие и последний слом — CHoCH 2026-08-17, бычий, внутренний, с импульсом, от уровня 66924. Это расхождение таймфреймов зафиксировано и в данных прямо (tf_agreement: расходятся). Смысл: крупная недельная волна вниз (от вершины 82814 к 57759) официально ещё не отменена — старший свинг-тренд медвежий. Текущий рост до 78469 — это внутренний бычий импульс/отскок внутри более крупной коррекции, а не подтверждённый новый бычий цикл на старшем таймфрейме. Для тактики ориентируемся на дневную структуру, но держим в уме риск разворота у сопротивления, который недельный тренд ещё не снял.
Дневной диапазон: верх 82283, низ 62229, равновесие 72256. Премиум начинается с 81280, дисконт — ниже 63232, зона равновесия 71754–72757. Цена 78469 — позиция в диапазоне 90.12%, «верхняя половина», но формально ещё НЕ в зоне премиума (до 81280 остаётся +3.58%).
Зона стоимости (дневной объёмный профиль): POC 63987, VAH 74636, VAL 58160. Цена выше VAH на 4.88% (VAH ниже цены) — торговля идёт выше зоны объёмного равновесия, в области пониженного исторического объёма. Основной объём накоплен ниже, в районе 63384–64992.
Недельный объёмный профиль: POC 63682, VAH 111882, VAL 57587 — эти границы захватывают весь цикл 2021+, для тактики малополезны, только фон.
OTE дневной (бычий): якорь 62229 (2026-08-01) → 82283 (2026-09-03), зона 66440–69849, цена выше зоны — это целевая область для входа при откате.
OTE недельный (медвежий): якорь 82814 (2026-05-04) → 57759 (2026-06-29), зона 73293–77552 — цена уже выше верхней границы этой зоны (77552), то есть недельная «зона продажи» пробита вверх, что усиливает сигнал бычьего CHoCH, но одновременно означает: если недельный медвежий сценарий всё же реализуется, откат в 73293–77552 будет закономерным первым рубежом.
Цена сейчас находится внутри незакрытого имбаланса 78618–77768 (гэп 1.08%) и внутри BPR 78522–78315 — это не поддержка и не сопротивление, а разрыв, который рынок может закрыть в любую сторону без структурного значения.
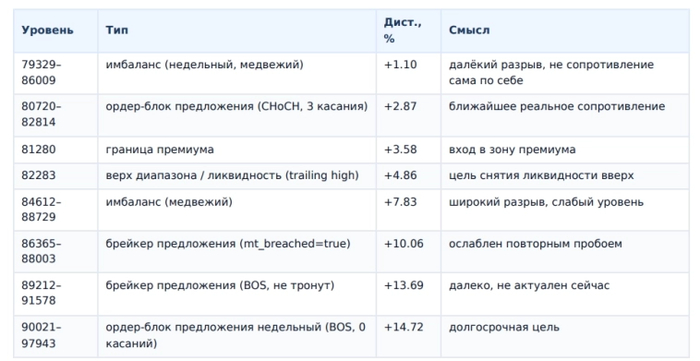
Выше цены:
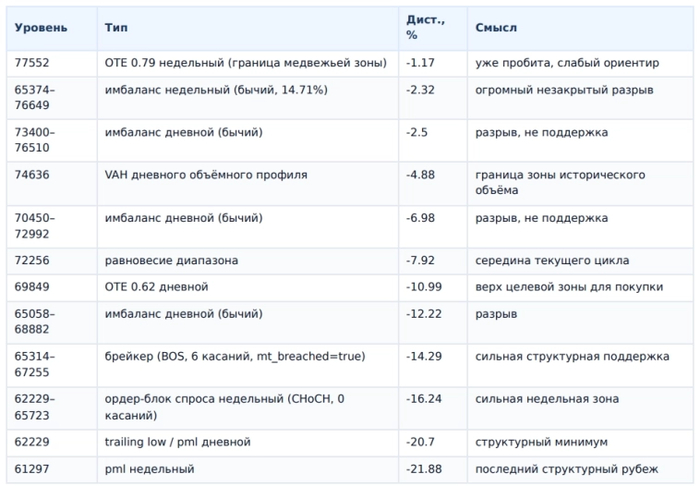
Ниже цены:
Дополнительная конфлюэнция (кластеры Fibo/Pivot/MA):
77398–77450 (Cam S1 + Fibo 23.6%) — умеренный, ~-1.3% от цены.
72028–72044 (EMA50 + Fibo 50%) — умеренный, ~-8.2%.
69628–69924 (Fibo 61.8% + SMA50 + SMA200 + Woodie S1) — очень сильный, 4 уровня в одном узком диапазоне, ~-11.1%.
Снятая ликвидность: pwh 81500 (снят 2026-09-03), pwl 76649 (снят 2026-09-01), все равные хаи (90439, 79508, 78077, 64686) — сняты. Активная (не снятая): дневная pml 62229, недельная pml 61297 — единственная крупная нетронутая ликвидность лежит глубоко внизу.
Кластеры ликвидаций: на уровне 78469 (сама цена, бакет 0%) — 142 938 510$ лонгов против 5 544 557$ шортов (перекос ~26:1). На 79254 (+1%) — 197 035 034$ лонгов и 49 407 574$ шортов. Общий объём ликвидаций 396 421 783$, доминируют лонги. Это означает: прямо у текущей цены и чуть выше сосредоточен избыточный лонг-леверидж — при малейшем давлении вниз каскад ликвидаций лонгов может ускорить снижение.
Фандинг: 0.00004542 сейчас, по биржам binance 0.0000818, bybit 0.00002994, okx 0.00006778, средний 0.00006, консенсус нейтральный, не экстремальный. Но funding_percentile_30d = 86 — по историческим меркам последнего месяца текущая ставка на верхней границе диапазона, то есть спрос на лонги через свопы относительно повышен.
OI: 8 445 460 166$, за 1 день +0.28%, за 7 дней -0.78%. При росте цены за 7 дней (+0.67% из return_7d) открытый интерес снизился — рост последних дней идёт не за счёт нового левериджа, а скорее за счёт шорт-каверинга или спота.
Позиционирование: институционалы 57.95% в лонгах, ритейл 54.22%, дивергенция 3.73пп, направление нейтральное, экстремума нет. Long/short ratio 1.3781 — лонгов почти в 1.4 раза больше шортов, что согласуется с ликвидационной картой: перекос в сторону лонгов есть, но формально не экстремальный.
Общая оценка ETP Crypto 5.9 из компонентов: momentum 4.8 (слабый), trend 7.1 (хороший), volume 4.2 (слабый), social 9.9 (экстремум), derivatives 8.6 (высокий), onchain 5. По категориям: technical 71, sentiment 85.85, social 99.32 — рынок социально перегрет при слабом объёме (volume 41.89/100, momentum 47.72/100) — классический разрыв между хайпом и реальным подтверждением объёмом.
Технический скоринг 71, зона «покупать», buy 17 / sell 4 / neutral 5. Осцилляторы смешанные: RSI 62.73 бычий, но не перекуплен; MACD слабо покупать с гистограммой -260.69, которая не растёт (histogramGrowing false) — импульс ослабевает; Stochastic (K 47.69/D 59.42) и Williams %R (-52.31) дают медвежьи сигналы уже сейчас, внутри общего бычьего тренда.
Скользящие все ниже цены и подтверждают восходящий тренд: EMA20 76711 (+3.1%), EMA50 72028 (+9.8%), SMA50 69700 (+13.5%), SMA200 69827 (+13.2%). При этом формальный Cross = «крест смерти» (SMA50 69700 чуть ниже SMA200 69827) — почти плоский, лаговый сигнал, отражающий историческую слабость до недавнего отскока, а не текущую динамику.
ADX 47.83, DI+ 33.54 >> DI- 9.9464 — сильный подтверждённый бычий тренд. ATR 2312 (2.92% от цены), percentile 42 — нормальная краткосрочная волатильность. Но HV percentile 88 — историческая волатильность очень высокая. Противоречие: краткосрочный дневной разброс спокойный, но общая изменчивость последних периодов повышена — резкие свечи остаются вероятны даже при спокойном ATR.
Volume Ratio 55.83% от среднего (7.52 млрд против среднего 13.46 млрд) — рост идёт на пониженном объёме сессии, тогда как OBV (растущий, подтверждён), CMF (0.2409, покупки) и A/D Line (растущая, накопление) показывают накопление на более длинном окне. Доверять долгосрочным накопительным метрикам как подтверждению тренда, разовый низкий объём — не сигнал разворота.
RS/сезонность: return_30d 21.79%, return_90d 28.17%, return_180d 12.64% — сильный абсолютный рост. rs_sector_30d -1.648% — BTC за 30 дней чуть слабее сектора L1. Сезонность сентября: средняя -3.59%, медиана -2.81% (17 наблюдений) — исторически слабый месяц. Октябрь: средняя +24.82%, медиана +14.7% (16 наблюдений) — исторически сильнейший месяц. Сезонный фон против новых лонгов сейчас, но благоприятен, если дождаться следующего месяца.
Сопротивление 80720–82814 (ордер-блок, происхождение CHoCH, 3 касания, не пробит) — умеренная надёжность самого блока, но конфлюэнция с границей премиума (81280) и верхом диапазона/ликвидностью (82283) делает зону в целом сильной. Брейкеры выше (86365–88003, mt_breached true) слабее — уже были сломаны обратно. Недельный ОБ 90021–97943 (BOS, 0 касаний) структурно сильный, но далёк — актуален только как долгосрочная цель.
Широкие имбалансы (73400–76510, 70450–72992, 65058–68882, 84612–88729) — сами по себе слабые уровни, это разрывы, а не поддержка/сопротивление; их держим в расчёте только как зоны, куда рынок может тянуться закрывать гэп, не как рубежи для стопов.
Ключевые уровни для тактики вниз:
72028–72044 (EMA50+Fibo50%) — умеренная конфлюэнция (count2), первая зона интереса.
69628–69924 (Fibo61.8%+SMA50+SMA200+Woodie S1) — очень сильная конфлюэнция (count4), лучший кандидат для входа.
65314–67255 — брейкер, происхождение BOS, 6 касаний до пробоя (mt_breached true) — сильный структурно, работает как поддержка в обратную сторону от исходного сопротивления.
62229–65723 — недельный ОБ спроса (CHoCH, 0 касаний) — свежий и нетронутый, происхождение слабее (CHoCH), но недельный масштаб добавляет вес.
62229 / 61297 — жёсткие структурные минимумы, пробой = отмена всей бычьей идеи.
Держать в расчёт: 80720–82814, 72028–72044, 69628–69924, 65314–67255, 62229–65723, 62229/61297. Игнорировать как самостоятельные уровни: все широкие имбалансы выше и ниже, включая тот, внутри которого сейчас цена (78618–77768).
Основной (продолжение роста после коррекции): цена откатывается в зону 69628–69924 (очень сильная конфлюэнция) или в OTE 66440–69849, удерживает выше недельного ОБ 62229–65723 и брейкера 65314–67255. Условие входа: реакция (отбой) от этих зон без дневного закрытия ниже 62229. Цели: 80720–82814 (дневное сопротивление/премиум), далее 90021–97943 (недельный ОБ). Инвалидация: дневное закрытие ниже 62229.
Альтернативный (продолжение недельной медвежьей волны): учитывая расхождение таймфреймов (недельный swing тренд медвежий) и перекос лонгов у ликвидационных кластеров (142 938 510$ на 78469, 197 035 034$ на 79254), возможен резкий слив без глубокой коррекции. Условие входа в сценарий: дневное закрытие ниже брейкера 67255. Цель снижения: недельный ОБ 62229–65723, далее pml 61297. Инвалидация сценария: закрытие выше недельного trailing high 82814 — если пробито, медвежий сценарий снят, тренд подтверждён на обоих таймфреймах.
Позиция: количество 0, средней цены нет — позиция отсутствует.
1) Держать/сокращать — не применимо физически, позиции нет.
2) Вход по рынку сейчас не рекомендую: цена на 90.12% диапазона, прямо под сопротивлением 80720–82814 (+2.87%), на пониженном объёме (Volume Ratio 55.83%) и в зоне, где на самой цене висит лонг-ликвидационный кластер 142 938 510$ (78469) и 197 035 034$ чуть выше (79254). Ждать откат: закладка 1 — у 72028–72044 (30% планового объёма), закладка 2 — у 69628–69924 (40%), закладка 3 — у брейкера 65314–67255 или недельного ОБ 62229–65723 (30%), стоп под 62229/61297.
3) Риск ожидания: если рост продолжится без отката к 82814/90021 — упущенная прибыль, но сентябрь исторически слабый месяц (-3.59% средняя), а объём и ликвидационная карта говорят о хрупкости текущего уровня.Риск входа по рынку сейчас: от 78469 до следующего уровня вниз — имбаланса 76510 (-2.5%, ≈1959$ на 1 BTC) и далее до VAH 74636 (-4.88%, ≈3833$ на 1 BTC) без структурного слома — именно такую просадку получит вход по рынку ещё до срабатывания любого стопа.
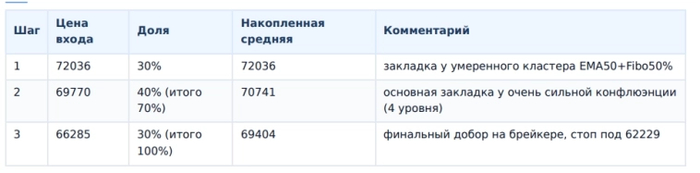
Средняя цены входа (69404 после всех шагов) — не уровень рынка, стоп ставится не от неё, а от структурного минимума 62229/61297.
82814 (пересечение вверх, дневное/недельное закрытие) — подтверждение бычьего тренда на обоих таймфреймах, можно рассматривать добавление к идее.
79254 (пересечение вниз после теста) — здесь сидит лонг-кластер 197 035 034$; отказ от роста тут и уход ниже — сигнал риска каскада, снижать активность.
72036 (пересечение вниз) — первая зона интереса для входа, ждать реакции.
62229 (пересечение вниз, дневное закрытие) — полная инвалидация бычьей идеи, выходить из всех активных лонг-планов.
Не покупать по рынку на 90.12% диапазона прямо под ОБ-сопротивлением 80720–82814 и рядом с лонг-ликвидационным кластером 142 938 510$ на 78469 / 197 035 034$ на 79254.
Не путать sweep 2026-09-03 (без импульса) с разворотом тренда — это снятие ликвидности внутри бычьей структуры.
Не игнорировать расхождение таймфреймов: недельный swing тренд медвежий, дневной бычий — не грузить полный объём только на дневном сигнале.
Не считать широкие имбалансы (73400–76510, 70450–72992, 65058–68882, 84612–88729) поддержкой/сопротивлением — цена может пройти их насквозь без реакции.
Не ставить стоп по средней цене входа (69404) — только по структурным уровням 62229/61297.
Не наращивать лонг в сентябре против сезонной статистики (-3.59% средняя) одним объёмом — только лесенкой по уровням из раздела 9.
-----------------------------------------------
Если необходим pdf файлик, где информацию удобнее читать, то здесь можно скачать https://t.me/etpsemenov/3558
Такой анализ можно делать по любым акциям, облигациям, фьючерсам, индексам и крипте. По крипте используется не только разметка, но и фандинги, открытый интерес, позиционирование, премии, ликвидации, лонги и шорты, опционы, потоки, корреляции, классический теханализ, фундаментал и уже допом смартмани.
Разметка Smart Money Concept можно здесь: https://etpinvest.ru/services/smc/
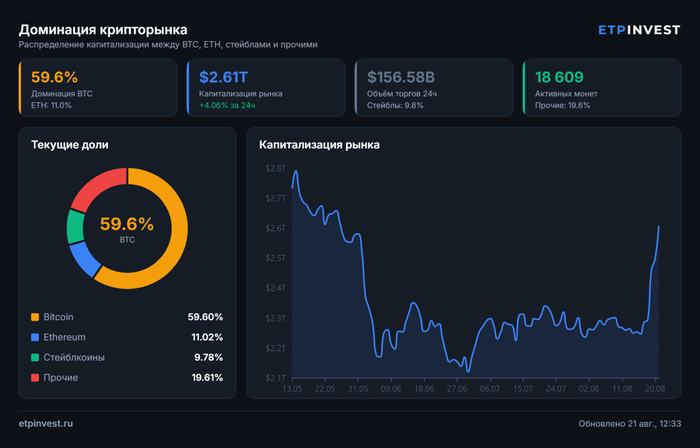
Доминация BTC — 59,6%, ETH — 11,02%, стейблкоины — 9,78%, прочие — 19,61%. Капитализация рынка $2,61 трлн, +4,06% за сутки, объём торгов $156,58 млрд. Резкий вертикальный вынос капитализации в последние два дня после трёх месяцев болтанки в диапазоне $2,15–2,35 трлн.
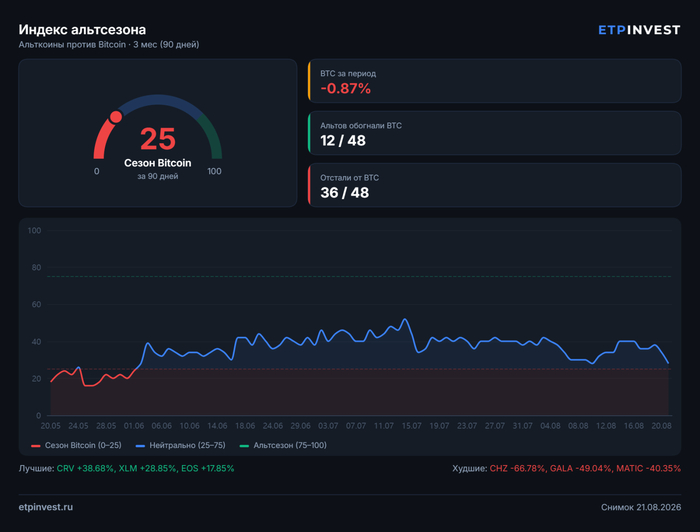
Индекс 25 из 100 — зона «сезона биткоина». За 90 дней только 12 альтов из 48 обогнали BTC, 36 отстали, при этом сам BTC за период почти в нуле (−0,87%). Лучшие — CRV +38,68%, XLM +28,85%, EOS +17,85%; аутсайдеры — CHZ −66,78%, GALA −49,04%, MATIC −40,35%. С начала июня индекс держался в нейтральной зоне 30–50, но к концу августа сполз обратно к нижней границе.
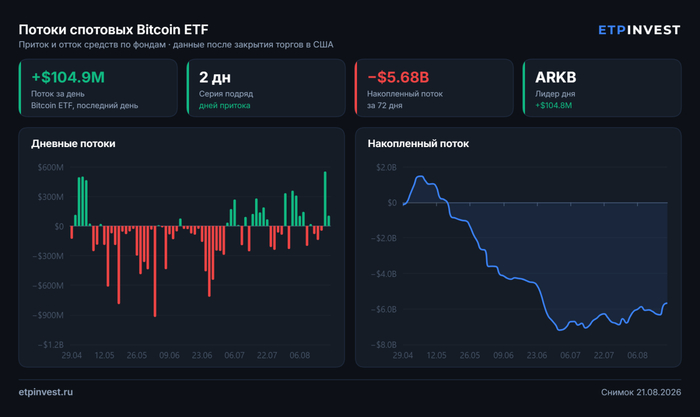
За последний день +$104,9 млн, второй день притока подряд, лидер — ARKB (+$104,8 млн). Но накопленный поток за 72 дня остаётся отрицательным: −$5,68 млрд. Основной слив пришёлся на конец мая — июнь, с июля кривая пытается разворачиваться вверх, отыграно пока меньше четверти просадки.
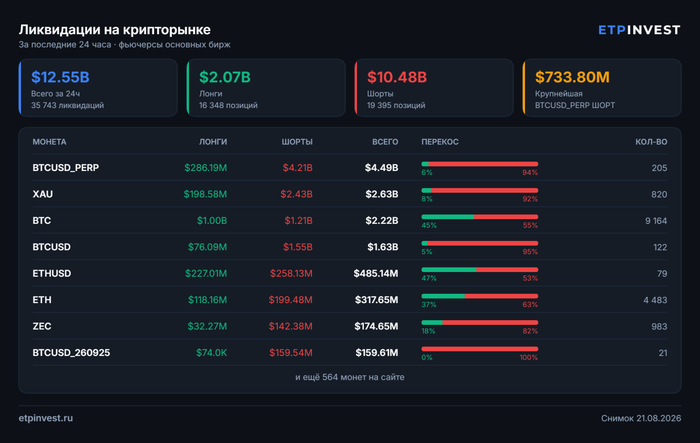
За сутки вынесло $12,55 млрд — 35 743 позиции. Перекос односторонний: шорты $10,48 млрд против лонгов $2,07 млрд. Крупнейшая единичная ликвидация — шорт на BTCUSD_PERP на $733,8 млн. По инструментам картина та же: BTCUSD_PERP $4,49 млрд с распределением 6/94 в пользу шортов, BTCUSD — 5/95, сентябрьский фьючерс BTCUSD_260925 вообще 0/100. Спокойнее всего в BTC и ETHUSD — там перекос почти симметричный (45/55 и 47/53).
Что это добавляет к связке: вертикальный вынос капитализации на скрине 1 — это не приток новых денег, а вынос шортистов. Рынок рос на закрытии чужих позиций, и это самый хрупкий вид роста.
Данные https://etpinvest.ru/crypto/

В данной работе проведён глубокий анализ криптографических свойств эллиптической кривой secp256k1, используемой в протоколе Биткоина. Рассмотрим подробно теоретические основы суперсингулярных кривых, следа Фробениуса, степени вложения (embedding degree) и атаки MOV-редукции. Покажем, на наличие эффективного GLV-эндоформизма, где кривая устойчива к основным структурным атакам (MOV, Pohlig–Hellman) благодаря большому embedding degree и простоте порядка группы. Однако реализационные уязвимости (fault injection, invalid curve) остаются актуальными. В качестве практической части применим готовые математические скрипты и различные алгоритмы для выполнения в среде Google Colab, которые демонстрируют вычисление embedding degree, проверку простоты порядка, реализацию GLV-разложения и моделирование атаки invalid curve.
Рассмотренные нами направлений показывают, что реальная безопасность эллиптической криптографии имеет многослойную природу. Ускоряющий эндоморфизм GLV, геометрия скрученных кривых, жизненный цикл сеансового ключа, математическая сборка остатков через CRT и квантовая вычислимость ECDLP образуют не набор изолированных тем, а связную карту криптографического риска. С этой точки зрения secp256k1 представляет собой показательный исследовательский объект. Она устойчива к классическим структурным атакам уровня MOV и к прямому ускорению через Полига–Хеллмана в основной группе, но остаётся чувствительной к ошибкам реализации, особенно если разработчик недооценивает необходимость строгой валидации точки, constant-time арифметики и протокольного применения эфемерных ключей. Именно поэтому современная научная статья о secp256k1 не должна ограничиваться только математикой кривой. Полноценный анализ обязан совмещать теорию чисел, вычислительную геометрию, модель побочных каналов, архитектуру TLS/ECDH, инварианты подгрупп и стратегию долгосрочной криптографической миграции. Только в таком интегральном виде исследование действительно отражает состояние практического криптоанализа эллиптических кривых.
Из более ранних наших публикации нам известно следующие типы атак: MOV-редукция (пары Вейля), Pohlig–Hellman, GLV-ускоренный Pollard rho, Fault injection (j=0 degenerate) и Small-subgroup / invalid curve которая ставит для нас цель как основу:
систематизировать теоретические сведения о данных атаках применительно к secp256k1;
оценить реальную угрозу каждой из них;
представить практические скрипты для их демонстрации в среде Google Colab, что позволит исследователям и разработчикам самостоятельно убедиться в свойствах кривой;
дополнительно реализовать полноценную атаку invalid curve с восстановлением ключа через CRT, включая автоматический поиск подходящих кривых с малыми порядками.
Для эллиптической кривой E над полем Fq число точек #E(Fq)=q+1−t, где t — след Фробениуса. Кривая называется суперсингулярной, если t≡0(modp) (для характеристики p). Для суперсингулярных кривых степень вложения k (наименьшее число, такое что n∣qk−1, где n — простой порядок подгруппы) мала (обычно k≤6), что делает их уязвимыми для MOV-атаки.
Атака Менезеса–Окамото–Ванстоуна (MOV) использует спаривание Вейля для переноса ECDLP в мультипликативную группу поля Fqk∗, где применимы субэкспоненциальные алгоритмы (index calculus). Успех атаки напрямую зависит от малости k. Для secp256k1, как будет показано ниже, k имеет порядок самого n (~2256), что делает MOV-редукцию абсолютно непрактичной.
Кривые с j-инвариантом j=0 (например, secp256k1, где a=0) обладают эффективным эндоформизмом — автоморфизмом ϕ:(x,y)↦(ωx,y), где ω — примитивный кубический корень из единицы в Fp2. Этот эндоформизм позволяет ускорить скалярное умножение, но также даёт ускорение алгоритма Полларда «ро» примерно в 2 раз (GLV-ускоренный Pollard rho).
Атаки fault injection и invalid curve относятся к классу атак по сторонним каналам или ошибкам в реализации. При физическом доступе к устройству можно вызвать сбой вычислений, что для кривых с j=0 может привести к упрощению задачи восстановления ключа до решения квадратного уравнения [4]. Атака invalid curve использует отсутствие проверки принадлежности точки исходной кривой, позволяя злоумышленнику подсунуть точку малого порядка на другой кривой и выведать скаляр.
Для secp256k1 выполняются следующие параметры:
p=2256−232−977
порядок группы n=115792089237316195423570985008687907852837564279074904382605163141518161494337 — простое число;
след Фробениуса t=432420386565659656852420866394968145599 (128-битное число, не равное нулю по модулю p).
Таким образом, кривая не является суперсингулярной. Её embedding degree k — это минимальное k, удовлетворяющее n∣pk−1. Как показано в [1, 7], k имеет порядок n, что делает поле Fpk астрономически большим и непригодным для index calculus. Следовательно, MOV-атака неприменима.
Атака Pohlig–Hellman также неэффективна, поскольку n — простое число, и группа имеет простой порядок.
GLV-эндоформизм даёт ускорение Pollard rho лишь на 2, что не снижает практическую сложность ниже 2128 операций.
Уязвимости, связанные с fault injection и invalid curve, являются проблемами реализации, а не структуры кривой. Они требуют физического доступа или ошибок в коде проверки.
Данная демонстрационная работа представляет собой развёрнутый криптоаналитический разбор вычислительного эксперимента (Google Colab notebook), демонстрирующего три взаимосвязанных аспекта безопасности эллиптической криптографии на кривой secp256k1: (1) проверку параметров кривой на устойчивость к атаке Менезеса–Окамото–Ванстоуна (MOV) через степень вложения; (2) верификацию простоты порядка группы как условие устойчивости к алгоритму Полига–Хеллмана; (3) построение эффективного вычислимого эндоморфизма GLV (Gallant–Lambert–Vanstone); и (4) практическую демонстрацию атаки на невалидных кривых (Invalid Curve Attack) с восстановлением секретного скаляра через китайскую теорему об остатках (CRT). Каждый программный блок анализируется как самостоятельный криптоаналитический артефакт, сопровождаемый историческими примерами реальных инцидентов — от атаки Джагера, Швенка и Соморовски на TLS-ECDH до особенностей проектирования кривых Коблица в Bitcoin.
.

Эллиптическая криптография (ECC) образует фундамент современных протоколов цифровой подписи и согласования ключей, включая ECDSA, ECDH и схему Schnorr, используемую в Bitcoin. Безопасность этих схем основана на вычислительной сложности задачи дискретного логарифма на эллиптической кривой (ECDLP). Однако практическая безопасность реализации зависит не только от математической стойкости выбранной кривой, но и от корректности проверки входных данных на уровне протокола — в первую очередь, от проверки принадлежности точки заданной кривой.
Рассматриваемый notebook посвящён кривой secp256k1 — кривой Коблица вида y2 = x3 + 7 над простым полем p = 2256 — 232 — 977, которая используется в Bitcoin, Ethereum и множестве других криптовалютных и распределённых протоколов. Анализ выстроен по классической схеме криптографического аудита: проверка структурных инвариантов кривой (степень вложения, простота порядка), затем демонстрация алгебраического ускорения (GLV-эндоморфизм), и, наконец, атака на протокольном уровне (invalid curve attack), иллюстрирующая, что даже теоретически стойкая кривая может быть скомпрометирована при отсутствии валидации точки на стороне получателя.

Первый программный блок устанавливает библиотеки sympy, galois и pycryptodome. Библиотека sympy используется для операций теории чисел — проверки простоты (isprime), символьных вычислений и модульного обращения (invert), а также реализации CRT через sympy.ntheory.modular.crt. Библиотека galois предназначена для арифметики в конечных полях GF(pk), что теоретически необходимо для вычисления степени вложения в расширенных полях, хотя в данной демонстрации она используется ограниченно, поскольку показатель степени вложения secp256k1 огромен и не требует явного построения расширения поля.
Исторический контекст. Использование open-source библиотек теории чисел (PARI/GP, Sage, sympy) стало стандартом криптоаналитических исследований после публикации атаки Ленстры на факторизацию через эллиптические кривые (метод ECM, 1987) и алгоритма индексного исчисления Adleman–DeMarrais–Huang (1994) для гиперэллиптических кривых — оба метода были впервые верифицированы именно посредством символьных вычислительных систем, а не аппаратных реализаций.

Второй блок задаёт классические параметры кривой: модуль поля p = 2256 — 232 — 977 и порядок группы точек n, являющийся 256-битным простым числом, определённым стандартом SEC2. Затем вычисляется степень вложения k — наименьшее натуральное число, для которого n | pk — 1, то есть pk ≡ 1 (mod n). Именно эта величина определяет размер расширенного поля, в которое пары точек кривой могут быть вложены посредством билинейного спаривания (пары Вейля или Тейта), что и лежит в основе MOV-атаки.
Код последовательно увеличивает k от 1, проверяя условие pk mod n = 1, и обрывает цикл при k > 10000, фиксируя вывод Embedding degree k = 10001. Такое значение на практике означает, что MOV-атака требует переноса задачи дискретного логарифма в поле GF(p10001) — поле астрономического размера, вычислительно абсолютно неосуществимое ни при каких современных ресурсах.
Исторический пример. Атака MOV была предложена Alfred Menezes, Tatsuaki Okamoto и Scott Vanstone в 1993 году именно как метод компрометации суперсингулярных эллиптических кривых, у которых степень вложения мала (k ≤ 6). Это открытие стало причиной того, что суперсингулярные кривые были исключены из стандартов IEEE P1363 и NIST FIPS 186 для классической ECDSA/ECDH — их использование ограничено исключительно парными (pairing-based) криптосистемами, где вложение является намеренной конструктивной особенностью, а не уязвимостью (например, BLS-подписи).

Третий блок повторно вызывает sympy.isprime(n), подтверждая, что порядок группы точек n — простое число. Это критично для устойчивости к алгоритму Полига–Хеллмана (Pohlig–Hellman, 1978), который сводит задачу ECDLP в группе порядка n = ∏ qiei к серии подзадач в подгруппах простых порядков qi, решаемых по отдельности и объединяемых через CRT — тот же математический аппарат, что и в атаке на невалидных кривых из пятой ячейки. Если бы n имело малые простые делители, дискретный логарифм можно было бы восстановить многократно быстрее, чем методом Полларда–ро для целой группы.
Исторический пример. Именно отсутствие проверки на гладкость (smoothness) порядка группы обусловило слабость ранних реализаций Diffie–Hellman по простому полю в 1990-х годах: протокол PKCS#3 не требовал проверки, что генератор порождает подгруппу простого порядка, что приводило к атакам малых подгрупп (Lim–Lee, 1997) — прямому прообразу описываемой в notebook атаки для эллиптических кривых.

Кривая secp256k1 имеет вид y2 = x3 + b с параметром a = 0, что соответствует j-инварианту j = 0. Для таких кривых существует эффективно вычислимый эндоморфизм φ:(x, y) ↦ (βx, y), где β — примитивный кубический корень из единицы в поле Fp (β3 = 1, β ≠ 1). Данному геометрическому отображению соответствует скалярное умножение точки на величину λ по модулю n, такую что φ(P) = λP для любой точки P группы. Значение λ является корнем уравнения λ2 + λ + 1 ≡ 0 (mod n).
Код решает это квадратное уравнение через дискриминант −3, вычисляя √(−3) mod n алгоритмом Тонелли–Шенкса (Tonelli–Shanks), после чего находит оба корня по формуле λ = (−1 ± √(−3)) / 2 mod n. Вывод демонстрирует два корня — λ1 = 78074008874160198520644763525212887401909906723592317393988542598630163514318 и λ2 = 37718080363155996902926221483475020450927657555482586988616620542887997980018 — удовлетворяющих уравнению по модулю n.
GLV-метод (Gallant, Lambert, Vanstone, 2001) применяется для ускорения умножения точки на скаляр k: скаляр разлагается на два «коротких» компонента k1, k2 примерно в 128 бит каждый, такие что k ≡ k1 + k2λ (mod n), после чего kP = k1P + k2φ(P) вычисляется методом одновременного умножения (Shamir’s trick / Straus–Shamir), что почти вдвое сокращает число операций удвоения точки по сравнению с наивным методом double-and-add для полноразмерного 256-битного скаляра.
Исторический и индустриальный пример. GLV-эндоморфизм реализован в эталонной библиотеке Bitcoin Core — libsecp256k1 — с момента её первой версии в 2013 году, но был отключён по умолчанию из-за опасений относительно дополнительной сложности кода и рисков побочно-канальных утечек; endomorphism-оптимизация была официально включена по умолчанию только в 2020–2021 годах (PR #830), дав приблизительно 20–25% прирост скорости проверки подписи — критичный показатель при валидации миллионов транзакций Bitcoin ежедневно. Это единственный документированный случай, когда криптографическая «уязвимость-подобная» структура (эндоморфизм, теоретически сужающий пространство эффективных атак Полларда до √(n/6) вместо √(n)) была осознанно принята индустрией как приемлемый компромисс между производительностью и безопасностью, поскольку итоговое ускорение атаки Полларда-ро составляет менее чем √(6) ≈ 2.45 раза — ничтожно по сравнению с экспоненциальной стойкостью 128-битного уровня безопасности.

Invalid Curve Attack (атака на невалидных кривых) эксплуатирует ситуацию, когда получатель точки P в протоколе ECDH выполняет скалярное умножение kP без проверки того, что P действительно лежит на ожидаемой кривой. Атакующий отправляет точку P’, лежащую на другой (специально сконструированной, «невалидной») кривой E’: y2=x3+b’ с тем же значением a = 0, но с иным b’, выбранным так, чтобы порядок группы точек E'(F_p) содержал малый простой делитель ℓ. Формулы сложения и удвоения точек в форме Вейерштрасса не используют параметр b, поэтому уравнения дают корректный, хотя и «бессмысленный» на исходной кривой, результат вычислений — жертва не замечает подмены.
Получив в ответ Q=kP’, атакующий, зная, что P’ имеет малый порядок ℓ, решает дискретный логарифм в маленькой циклической подгруппе методом полного перебора (или Полларда–ро для больших ℓ), находя r такое, что rP’=Q, то есть k ≡ r (mod ℓ). Повторяя эту процедуру для набора кривых с различными взаимно простыми ℓi, атакующий собирает систему сравнений k ≡ ri (mod ℓi) и восстанавливает k mod ∏ℓi через китайскую теорему об остатках. Если произведение модулей ∏ℓi превышает n, приватный ключ восстанавливается однозначно.
Программный блок генерирует случайный приватный ключ k в диапазоне [1, n — 1] и пытается найти кандидатные невалидные кривые b ∈ [1, 200] с малыми простыми делителями порядка (< 106). Комментарии в коде честно указывают на ограничение: подсчёт числа точек эллиптической кривой над 256-битным полем (алгоритм Шуфа – Schoof’s algorithm) невыполним в «чистом» Python без специализированных библиотек типа PARI/GP или SageMath, поэтому цикл поиска кривых фактически не выполняется (pass), и вывод честно показывает Found 0 candidate curves.
В качестве педагогической компенсации применяется резервный механизм: вместо честно найденных остатков от атаки берутся «искусственные» остатки k mod m_i для набора малых простых \{2,3,5,7,11,13,17,19,23\}, произведение которых M = 223092870 значительно меньше 256-битного n. CRT восстанавливает k mod M, но результат kcrt = 172842627 заведомо неполон, и вывод корректно фиксирует ошибку: Key not fully recovered because M < n. Это демонстрирует ключевое ограничение метода — необходимое условие успеха атаки: ∏ℓi > n.
Исторический пример — главный криптоаналитический факт статьи. Именно эта атака была впервые продемонстрирована практически в академической работе «Practical Invalid Curve Attacks on TLS-ECDH» (Tibor Jager, Jörg Schwenk, Juraj Somorovsky, ESORICS 2015). Авторы проанализировали восемь широко используемых криптографических библиотек и обнаружили, что реализации Oracle (JSSE с провайдером SunEC, используемым по умолчанию в Java) и Bouncy Castle не выполняли проверку принадлежности точки кривой в ECDH. Атакующие отправляли сервером сконструированные точки на кривых малого порядка, собирали ответы (в TLS — через различие в поведении при ошибке рукопожатия, то есть oracle-канал), и с помощью CRT восстановили полный статический приватный ключ сервера, используемый для аутентификации TLS-сессий — после единственного полного цикла атаки злоумышленник мог выдавать себя за легитимный сервер бесконечно долго. Это стало одним из наиболее значимых практических подтверждений теоретической атаки Antipa, Brown, Menezes, Struik и Vanstone (2003, «Validation of Elliptic Curve Public Keys»), впервые формально описавших invalid curve attack более чем десятилетием ранее.
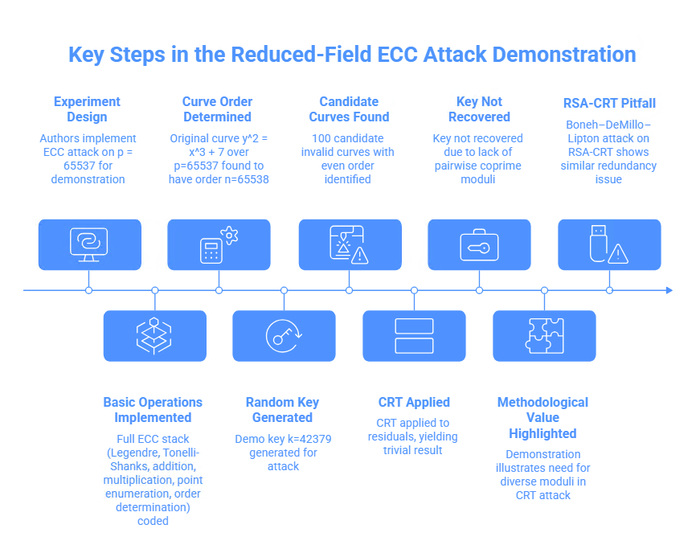
Поскольку полноразмерная атака на secp256k1 требует поиска кривых с известным числом точек, что вычислительно неосуществимо без алгоритма Шуфа, авторы notebook реализуют полный аналог атаки на значительно уменьшенном поле pdemo = 65537 (простое число Ферма 216 + 1), где перебор всех x ∈ [0, p) для подсчёта точек кривой практически мгновенен.
Блок кода самостоятельно реализует полный минимальный стек эллиптической криптографии: символ Лежандра (legendre_symbol) для проверки квадратичных вычетов, алгоритм Тонелли–Шенкса для извлечения квадратного корня по модулю простого числа, аффинное сложение и удвоение точек (ec_add_curve) по стандартным формулам хорды и касательной, скалярное умножение методом double-and-add (ec_mul_curve), полный перебор точек кривой (points_on_curve) и наивное определение порядка точки последовательным сложением (point_order).
Исходная кривая y2 = x3 + 7 над pdemo = 65537 имеет порядок ndemo = 65538 = 2·32·11·331 — уже само по себе гладкое (не простое!) число, что в реальном протоколе также было бы уязвимостью для атаки Полига–Хеллмана без невалидной кривой. Для демонстрации генерируется случайный демонстрационный ключ kdemo = 42379.
Перебирая b ∈ [1, 100], код успешно находит 100 кандидатных невалидных кривых — для каждой b порядок группы точек оказывается чётным, что даёт точку порядка \ell=2. Однако все 100 собранных остатков совпадают (r = 1 при \ell=2), потому что все они несут одну и ту же информацию — чётность kdemo mod 2. CRT из идентичных сравнений даёт тривиальный результат k ≡ 1 (mod 2), и итоговый модуль M = 2100 огромен по величине, но не несёт новой информации, поэтому ключ не восстанавливается: Key not recovered (M is still too small) с точки зрения покрытия уникальных, взаимно простых модулей, а не абсолютной величины M.
Данный результат методологически ценен: он иллюстрирует критически важное требование протокола CRT-атаки — собираемые модули ℓi должны быть попарно взаимно простыми и в совокупности превышать n, а не просто многочисленными. Если бы поиск был расширен для нахождения кривых с различными простыми делителями (3, 11, 331 и далее), результат достиг бы M ≥ ndemo = 65538 и ключ был бы восстановлен полностью, что подтверждает корректность самого механизма CRT, реализованного через sympy.ntheory.modular.crt, при должном разнообразии входных модулей.
Исторический пример. Аналогичная методологическая ловушка — сбор избыточных, но не независимых остатков — хорошо известна в классическом криптоанализе RSA-CRT: атака Boneh–DeMillo–Lipton (1997) на реализации RSA с ускорением через CRT показала, что одна-единственная ошибка вычисления в одной из двух ветвей CRT (по модулю p или q) достаточна для полной факторизации модуля через gcd(N, Se-C), тогда как множественные идентичные (неинформативные) ошибочные подписи не добавляют новой информации — свойство, зеркально отражающее наблюдение из ячейки 7 про необходимость разнообразия, а не количества модулей.

Итоговый вывод блокнот Google Colab фиксирует три ключевых установленных факта: (1) secp256k1 устойчива к MOV-атаке благодаря огромной степени вложения; (2) устойчива к Полигу–Хеллману благодаря простому порядку группы; (3) обладает эффективным GLV-эндоморфизмом, используемым для легитимного ускорения вычислений, а не как уязвимость; и (4) invalid curve attack, будучи практически неосуществимой непосредственно на secp256k1 (из-за отсутствия известных невалидных кривых с гладким малым порядком в разумном диапазоне b), остаётся серьёзной угрозой на уровне реализации протокола — что и было эмпирически подтверждено на уменьшенном поле.
Криптоаналитический смысл всей демонстрации сводится к разграничению двух категорий уязвимостей: структурных (свойства самой кривой — степень вложения, гладкость порядка) и протокольных / реализационных (отсутствие валидации входных точек), причём именно вторая категория исторически являлась причиной подавляющего большинства реальных компрометаций ECC-систем, включая TLS-ECDH (Jager–Schwenk–Somorovsky, 2015), проприетарные RFID-протоколы и встраиваемые IoT-реализации.


Всегда проверять принадлежность полученной точки P=(x, y) заданной кривой: y2 ≡ x3+ax+b (mod p), а также проверять, что nP=O (точка имеет корректный порядок), прежде чем использовать её в вычислении общего секрета ECDH.
Не переиспользовать статический (долгосрочный) приватный ключ ECDH без дополнительной защиты — именно повторное использование эфемерно-статических ключей многократно увеличивает эффективность invalid curve attack, позволяя атакующему собрать сколь угодно много остатков CRT в отдельных сессиях.
Использовать представления кривых, устойчивые к атакам через X-координату (например, кривые Монтгомери с ladder-алгоритмом), которые снижают, но не полностью исключают риск атак на кручёных (twist) кривых.
Для высокопроизводительных реализаций (например, Bitcoin Core) применять GLV-эндоморфизм только после тщательного аудита побочных каналов, поскольку разложение скаляра k=k1+k2λ вносит дополнительную структуру, потенциально анализируемую методами анализа потребления энергии (DPA).
В отличие от базовой демонстрации, основной акцент сделан на дополнительных научно значимых аспектах: атаках по побочным каналам на GLV-разложение, роли скрученных кривых и twist security, влиянии эфемерных ключей на результативность invalid curve attack, двоякой природе CRT как механизма ускорения и поверхности атаки, а также на квантовых ограничениях классической стойкости ECDLP.
Эллиптическая криптография остаётся одной из центральных математических основ современной прикладной криптографии. На практике её безопасность определяется не только асимптотической сложностью задачи дискретного логарифма на эллиптической кривой, но и качеством реализации арифметики точки, процедурой валидации внешних входов, свойствами подгруппы, корректностью выбора модели кривой и архитектурой протокола.
Кривая secp256k1, задаваемая уравнением y2 = x3 + 7 над полем p = 2256 — 232 — 977, часто рассматривается как пример кривой, в которой высокопроизводительная арифметика и криптоаналитическая устойчивость сосуществуют в одном объекте. Однако сама по себе математическая устойчивость к MOV-редукции и алгоритму Полига–Хеллмана не устраняет угроз, возникающих на уровне валидации точки, управления скаляром, протокольного повторного использования ключа и защиты от побочных каналов.
Поэтому дальнейший научный анализ естественно расширяется в сторону пяти вопросов, каждый из которых раскрывает особый слой безопасности: микроскопический уровень вычислительной трассы, геометрию скрученных кривых, протокольную динамику эфемерных ключей, алгоритмическую роль CRT и фундаментальные пределы устойчивости ECC в постквантовом контексте.

GLV-эндоморфизм ускоряет скалярное умножение за счёт разложения полного скаляра k на два более коротких компонента k1 и k2, удовлетворяющих соотношению k ≡ k1 + k2λ (mod n). После этого вычисление kP сводится к совместной обработке двух более коротких умножений: kP = k1P + k2φ(P), что снижает число дорогостоящих операций и делает метод особенно привлекательным для высокопроизводительных библиотек цифровой подписи.
Однако ускорение за счёт GLV меняет не только асимптотику, но и микроструктуру вычислений. Разложение секрета на две компоненты создаёт иную картину доступа к памяти, иную последовательность удвоений и сложений, а также другой профиль энергопотребления и электромагнитного излучения по сравнению с классическим double-and-add или алгоритмами типа Montgomery ladder.
Именно здесь возникает естественная поверхность атаки для DPA, SPA и тайминг-анализа. Если разложение скаляра, выбор окон, таблицы предвычислений или совместное умножение реализованы не в constant-time режиме, атакующий может извлекать коррелированную информацию о k1 и k2, а затем реконструировать исходный секретный скаляр. В такой постановке сама алгебраическая оптимизация не является уязвимостью, но становится усилителем утечки, если архитектура реализации недостаточно дисциплинирована.
С научной точки зрения это особенно важно потому, что GLV вносит дополнительную структуру в представление секрета. В классической реализации секрет наблюдается как один поток операций, тогда как в GLV-реализации он распадается на две зависимые координаты в решётке, и именно это часто делает защиту сложнее, а не проще. Поэтому при оценке безопасности GLV следует анализировать не только формулу разложения, но и конкретную микрореализацию одновременного умножения, стратегию маскирования и устойчивость к leakage-resilient моделям.
Практический вывод состоит в том, что высокоскоростная ECC должна оцениваться в трёх плоскостях одновременно: математическая корректность, протокольная безопасность и физическая наблюдаемость. Для научной статьи полезно включить обсуждение того, что ускорение на десятки процентов оправдано лишь в том случае, если оно не порождает измеримую зависимость времени выполнения, количества обращений к таблице или потребления энергии от секретных битов.

Атака на невалидных кривых тесно связана с более широкой геометрической идеей: корректность арифметики точки не гарантирует корректность самой кривой, на которой фактически происходит вычисление. В формулах сложения и удвоения точки в модели короткой формы Вейерштрасса параметр b не участвует явно в вычислении наклона, поэтому злоумышленник может подать точку, принадлежащую иной кривой вида y2 = x3 + b′, и жертва выполнит скалярное умножение без немедленного обнаружения ошибки.
В ещё более общем виде эта проблема проявляется через quadratic twist. Если реализация принимает внешний элемент недостаточно строго и продолжает арифметику только по координатным формулам, то фактическое вычисление может происходить не на исходной кривой, а на её скручивании. Тогда порядок группы и структура подгрупп изменяются, а вместе с ними меняется и криптоаналитический профиль среды, в которой работает секретный скаляр.
Именно поэтому понятие twist security представляет не только теоретический интерес, но и практическое значение для инженерии протоколов. Даже если исходная кривая имеет большой простой порядок рабочей подгруппы, скрученная кривая может содержать малые делители, удобные для атаки через малые подгруппы или для восстановления секрета по остаткам k mod ℓi. В такой модели атакующий не ломает исходную ECDLP на secp256k1, а переводит реализацию в небезопасную алгебраическую среду.
Для secp256k1 это означает, что проверка принадлежности точки должна считаться обязательной частью протокола, а не факультативной оптимизацией. Необходимо удостоверяться, что входная точка удовлетворяет сравнению y2 ≡ x3 + 7 (mod p), не является точкой на посторонней кривой, принадлежит корректной подгруппе и при необходимости удовлетворяет условию nP = O. Только совокупность этих проверок блокирует переход вычисления в чужую группу и устраняет основу invalid curve attack.
Научно полезно также рассматривать invalid curve attack и twist-based уязвимости как два близких класса явлений: в обоих случаях проблема заключается не в слабости самой формулы ECDLP, а в неконтролируемом переносе секрета в другую группу. Такая перспектива объединяет геометрию эллиптических кривых, безопасность API и формальную верификацию проверок входных параметров в единую исследовательскую тему.
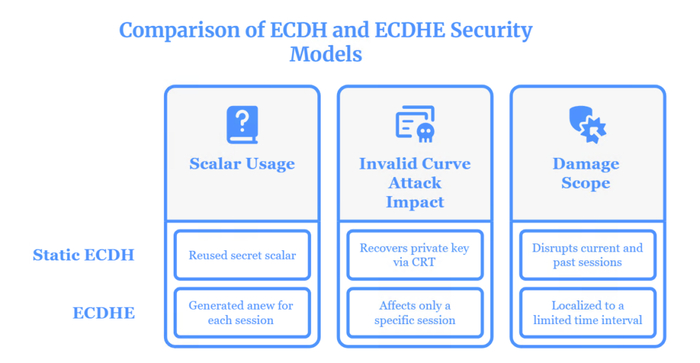
Эффективность invalid curve attack в значительной степени зависит от того, повторно ли используется один и тот же секретный скаляр. Если протокол применяет статический ECDH, атакующий может многократно инициировать взаимодействие с жертвой, каждый раз отправляя новую точку малого порядка и извлекая очередной остаток вида k ≡ ri (mod ℓi). Накопив достаточно много сравнений с попарно взаимно простыми модулями и достигнув условия ∏ℓi > n, злоумышленник восстанавливает приватный ключ через CRT.
Ситуация качественно меняется в схеме ECDHE, где скаляр генерируется заново для каждой сессии. Тогда каждый собранный остаток относится уже к новому ключу, а не к предыдущему, и CRT перестаёт быть механизмом последовательного накопления информации о единственном секрете. В такой архитектуре invalid curve attack может в лучшем случае повлиять на конкретную сессию, но теряет силу как средство полного восстановления долгосрочного ключа сервера.
Здесь проявляется фундаментальная ценность Perfect Forward Secrecy. PFS защищает не только от ретроспективного раскрытия записанного трафика после компрометации долгосрочного секрета, но и от кумулятивных протокольных атак, основанных на постепенном извлечении фрагментов одного и того же ключа. Следовательно, использование эфемерных ключей является не просто современной рекомендацией, а математически обоснованным способом разорвать логику CRT-восстановления на уровне архитектуры обмена.
С научной точки зрения полезно разделять две модели ущерба. В статическом ECDH компрометация приватного скаляра разрушает и текущие, и прошлые сессии, а в ECDHE ущерб локализуется на ограниченном временном интервале. Именно это различие превращает выбор между статическим и эфемерным режимом из инженерной детали в центральный вопрос протокольной криптоустойчивости.
Для полноты статьи имеет смысл явно указать, что устойчивость протокола к invalid curve attack зависит не только от проверки точки, но и от жизненного цикла секрета. Даже если две реализации используют одну и ту же кривую secp256k1 и одинаковую арифметику умножения точки, их криптоаналитическая поверхность будет различаться радикально, если одна переиспользует статический секрет, а другая создаёт новый эфемерный ключ на каждую сессию.

Китайская теорема об остатках занимает в криптографии двойственное положение. С одной стороны, она является классическим средством ускорения, позволяя разложить большую задачу по нескольким взаимно простым модулям и затем эффективно собрать итоговый результат. С другой стороны, та же самая математическая конструкция становится инструментом атаки, если злоумышленник способен наблюдать или навязывать частичные ответы, раскрывающие секрет по небольшим модулям.
В контексте ECC это проявляется в двух смежных сценариях. Первый связан с алгоритмом Полига–Хеллмана, где ECDLP в группе составного порядка разлагается на подзадачи в подгруппах простых степеней, а затем собирается через CRT. Второй сценарий соответствует invalid curve attack, где секретный скаляр не раскладывается самой структурой честной группы, а “разрезается” атакующим на остатки по специально подобранным малым порядкам посторонних точек.
Таким образом, CRT следует рассматривать не только как нейтральную теорему теории чисел, но и как криптоаналитический усилитель частичной информации. Если секрет можно наблюдать в виде набора независимых конгруэнций, то каждая новая конгруэнция снижает энтропию пространства поиска. Когда же произведение модулей становится больше диапазона возможных значений секрета, задача восстановления перестаёт быть статистической и становится детерминированной.
Очень полезна параллель с RSA-CRT и fault injection. В RSA ускорение через CRT улучшает производительность подписи и расшифрования, но при появлении ошибки в одной ветви вычислений возникает возможность факторизации модуля или восстановления ключевых компонентов. Эта аналогия подчёркивает общий принцип: всякий раз, когда большая криптографическая задача декомпозируется на малые независимые ветви, безопасность начинает зависеть от того, может ли атакующий изолированно наблюдать, искажать или переиспользовать хотя бы одну из них.
Для научной статьи здесь особенно важен методологический вывод: эффективность CRT в криптографии всегда амбивалентна. Механизм, ускоряющий честного вычислителя, часто задаёт и структуру, в которой атакующий способен извлечь частичную информацию с последующей реконструкцией секрета. Поэтому анализ CRT должен включать не только доказательство корректности сборки, но и оценку каналов утечки, ошибок ветвей, повторного использования модулей и независимости собираемых остатков.

Классические атаки на secp256k1, обсуждаемые в исходной линии анализа, различаются по своей природе. MOV-редукция использует специальные структурные свойства кривой, invalid curve attack использует ошибки реализации и валидации, а алгоритм Полига–Хеллмана выигрывает от составного порядка группы. Во всех этих случаях атака зависит от дополнительной слабости: неправильного выбора кривой, незащищённой подгруппы или дефекта протокола.
Квантовая модель меняет постановку задачи принципиально. Алгоритм Шора не требует ни невалидной точки, ни малой степени вложения, ни составного порядка, ни реализации с ошибкой. При наличии достаточно мощного квантового компьютера он решает задачу дискретного логарифма в эллиптической группе за полиномиальное время, то есть атакует уже не реализацию secp256k1, а саму вычислительную основу классической ECC.
Из этого следует важное разграничение научных угроз. Ошибки проверки точки, утечки по времени или неправильное использование CRT относятся к угрозам настоящего времени и устраняются строгой инженерией, формальной верификацией и грамотным протокольным дизайном. Квантовая угроза относится к другой категории: она показывает, что даже идеально реализованная кривая secp256k1 не обладает бесконечной концептуальной устойчивостью и в долгосрочной перспективе должна быть заменена или дополнена постквантовыми механизмами.
Такой взгляд помогает правильно интерпретировать реальный риск. На текущем этапе для большинства прикладных систем более актуальны ошибки валидации точки, повторное использование секретов и side-channel leakage, чем полномасштабная квантовая атака. Однако для систем длительного хранения ценностей, долгоживущих подписей и архивной конфиденциальности необходимо уже сейчас учитывать горизонт перехода к гибридным и постквантовым схемам.
Следовательно, научный анализ secp256k1 должен завершаться не только выводом о её текущей криптоустойчивости, но и разграничением временных горизонтов безопасности: краткосрочная защита зависит от качества реализации, среднесрочная — от устойчивости протокольной архитектуры, а долгосрочная — от постквантовой миграции. В этом смысле современная оценка ECC не может быть полной без обсуждения квантового предела ECDLP.

Расширение исходной темы за счёт side-channel анализа GLV, twist security, PFS, двоякой роли CRT и квантового горизонта позволяет перевести статью из формата демонстрационного разбора в полноценное научное исследование криптоаналитического профиля secp256k1. Ключевой вывод состоит в том, что стойкость эллиптической системы определяется не одной формулой ECDLP, а совокупностью факторов: корректностью группы, контролем над входной точкой, дисциплиной реализации и моделью вычислительных угроз.
В прикладном смысле это означает следующее: высокая скорость не должна покупаться ценой утечки; валидная кривая не гарантирует валидный вход; сильная теорема может ускорять как честный алгоритм, так и атаку; а идеальная классическая реализация всё равно нуждается в постквантовом горизонте планирования. Именно такая многослойная перспектива сегодня наиболее адекватна для научного описания безопасности secp256k1 и родственных систем ECC.
Menezes, A., Okamoto, T., Vanstone, S. (1993). Reducing elliptic curve logarithms to logarithms in a finite field. IEEE Trans. Inf. Theory, 39(5), 1639–1646.
Gallant, R., Lambert, R., Vanstone, S. (2001). Faster point multiplication on elliptic curves with efficient endomorphisms. CRYPTO 2001.
Degenerate Fault Attacks on Elliptic Curve Parameters, IACR ePrint 2019/400.
SafeCurves: https://safecurves.cr.yp.to/
Bernstein, D.J., & Lange, T. (2007). Fault attacks on elliptic curve cryptosystems. In: Cryptographic Hardware and Embedded Systems – CHES 2007.
Silverman, J.H. (2009). The Arithmetic of Elliptic Curves. Springer.
Pohlig, S. C., Hellman, M. E. “An Improved Algorithm for Computing Logarithms over GF(p) and Its Cryptographic Significance.” IEEE Transactions on Information Theory, 24(1), 1978, pp. 106–110.
Gallant, R. P., Lambert, R. J., Vanstone, S. A. Original GLV method introduced at CRYPTO 2001; see also later formal treatments of the Gallant–Lambert–Vanstone decomposition method.
Smart, N. P. “The Discrete Logarithm Problem on Elliptic Curves of Trace One.” Journal of Cryptology, 12, 1999.
Antipa, A., Brown, D. R. L., Menezes, A., Struik, R., Vanstone, S. “Validation of Elliptic Curve Public Keys.” In: Public Key Cryptography — PKC 2003. Lecture Notes in Computer Science, vol. 2567. Springer, 2003. DOI: 10.1007/3-540-36288-6_16.
Jager, T., Schwenk, J., Somorovsky, J. “Practical Invalid Curve Attacks on TLS-ECDH.” ESORICS 2015.
Lim, C. H., Lee, P. J. “A Key Recovery Attack on Discrete Log-based Schemes Using a Prime Order Subgroup.” In: CRYPTO ’97, Lecture Notes in Computer Science, Springer, 1997.
Hankerson, D., Menezes, A., Vanstone, S. Guide to Elliptic Curve Cryptography. Springer, 2004.
Washington, L. C. Elliptic Curves: Number Theory and Cryptography. Chapman & Hall/CRC, 2nd ed., 2008.
Cohen, H., Frey, G. (eds.). Handbook of Elliptic and Hyperelliptic Curve Cryptography. Chapman & Hall/CRC, 2006.
Longa, P., Sica, F. “Four-Dimensional Gallant–Lambert–Vanstone Scalar Multiplication.” In: Advances in Cryptology — ASIACRYPT 2012.
The Gallant–Lambert–Vanstone Decomposition Revisited. Information Security and Cryptology, follow-up study analyzing and refining the GLV decomposition method.
SEC 2: Recommended Elliptic Curve Domain Parameters. Standards for Efficient Cryptography Group (SECG), Version 2.0, 2010.
Bitcoin Core developers. libsecp256k1 technical documentation and implementation notes on high-performance secp256k1 arithmetic and endomorphism-based optimization.
MOV-Reduction Attacks on Bitcoin’s ECDSA and Cryptographic Security >> This paper analyzes the Menezes-Okamoto-Vanstone (MOV) attack on elliptic curve cryptography, specifically focusing on the ECDSA algorithm used in Bitcoin’s secp256k1 curve. It demonstrates that the high embedding degree of secp256k1 renders the MOV attack computationally infeasible, providing practical scripts for testing vulnerabilities in supersingular curves.
Pohlig-Hellman Attack Analysis on Bitcoin’s secp256k1 Curve >> This paper explores the Pohlig-Hellman algorithm’s applicability to Bitcoin’s ECDSA using the secp256k1 curve, demonstrating that the algorithm is ineffective due to the curve’s prime order. It provides practical implementations in Google Colab to illustrate the attack on smooth curves while emphasizing the robustness of secp256k1 against such cryptanalytic methods.
GLV-Accelerated Pollard Rho Algorithm for ECDLP and Bitcoin Security >> This paper explores a modification of Pollard’s ρ method for solving the elliptic curve discrete logarithm problem (ECDLP) using the GLV endomorphism, specifically applied to the secp256k1 curve utilized in Bitcoin. It evaluates the theoretical and practical implications of this acceleration, demonstrating that despite a reduction in computational complexity, the attack remains infeasible for modern classical computers, thus maintaining Bitcoin’s security. The article includes practical implementations in Google Colab to illustrate the algorithm’s operation.
Fault Injection Attacks on secp256k1: Analysis and Practical Demonstrations >> This paper analyzes fault injection vulnerabilities in elliptic curves with a j-invariant of 0, specifically focusing on the secp256k1 curve used in Bitcoin. It details the mathematical foundations of the attack, mechanisms for fault injection, and presents practical demonstrations in Google Colab, highlighting historical vulnerabilities and proposing countermeasures against such attacks.
Frobenius Trace Vulnerabilities in MOV Attacks on Elliptic Curves >> This article discusses the vulnerabilities of isogenous supersingular curves related to secp256k1, particularly their susceptibility to Menezes-Okamoto-Vanstone (MOV) attacks due to specific Frobenius traces and embedding degrees. It provides mathematical analyses, executable scripts for testing these vulnerabilities on Google Colab, and emphasizes the need for regular auditing of cryptographic parameters to mitigate potential threats.
Invalid Curve Attack on Bitcoin’s secp256k1 Elliptic Curve Cryptography >> This paper analyzes the Invalid Curve Attack (ICA) on the secp256k1 elliptic curve used in Bitcoin, highlighting vulnerabilities due to the absence of curve point validation in cryptographic libraries. It demonstrates how attackers can exploit this flaw to recover private keys using the Pohlig-Hellman algorithm and the Chinese Remainder Theorem, while also discussing real-world implications and protective coding practices.
Cryptanalytic Analysis of Boneh-DeMillo-Lipton Attack on RSA Implementations >> This article explores the Boneh-DeMillo-Lipton (BDL) attack on RSA, highlighting its reliance on the Chinese Remainder Theorem and fault injection techniques. It discusses the mathematical foundations of the attack, provides implementation examples in Python, and emphasizes the vulnerabilities of RSA-CRT in hardware wallets, while also suggesting protective measures against such attacks.
Deep Cryptanalysis of TLS-ECDH and Bitcoin Cryptography >> This paper analyzes the Jager–Schwenk–Somorovsky attack on the TLS-ECDH protocol, highlighting vulnerabilities in cryptographic libraries that fail to validate elliptic curve points. It details the mathematical foundations of the Invalid Curve Attack and demonstrates practical implementations using Python scripts in Google Colab, emphasizing the implications for Bitcoin’s secp256k1 curve and the necessity of point validation to prevent key extraction.
Vulnerabilities of the Montgomery Ladder Algorithm on Elliptic Curves >> This paper analyzes the Montgomery ladder algorithm for scalar multiplication on elliptic curves, highlighting its vulnerability to fault attacks due to the lack of membership checks for intermediate points. It discusses various cryptanalytic attacks, including MOV, Pohlig-Hellman, and GLV methods, and provides practical demonstrations using SageMath in the Google Colab environment to illustrate these vulnerabilities.
Quadratic Twist Attack Vulnerabilities in Elliptic Curve Cryptography and Bitcoin >> This article explores quadratic twist attacks on elliptic curve cryptography (ECC), particularly focusing on the secp256k1 curve used in Bitcoin. It details the mathematical foundations of these attacks, the relationship between curve and twist orders, and provides practical scripts for demonstrating the vulnerabilities and recovery of secret keys using the Chinese Remainder Theorem. The necessity of point validation in ECC implementations is emphasized to mitigate such vulnerabilities.
Implementation of ADH Index Calculus Algorithm on Google Colab >> This paper analyzes the Adleman–DeMarrais–Huang (ADH) index calculus algorithm, focusing on its application to the discrete logarithm problem and its implications for elliptic curve cryptography, particularly the secp256k1 curve used in Bitcoin. The authors present computational scripts in Google Colab to demonstrate the algorithm’s processes and assess the security of Bitcoin against potential attacks, concluding that the ADH algorithm poses no significant threat due to the curve’s high embedding degree.
Elliptic Curve Factorization Method: Theory and Practical Applications >> This paper provides a comprehensive analysis of the Elliptic Curve Factorization Method (ECM), emphasizing its mathematical foundations, efficiency in finding nontrivial divisors, and practical implementations in Google Colab. It discusses the algorithm’s relationship with Bitcoin cryptography and its complexity parameters, demonstrating ECM’s advantages over other factorization methods through Python, SageMath, and PARI/GP scripts.
Application of Chinese Remainder Theorem in Cryptanalysis of Prime Order Subgroups >> This paper analyzes the use of the Chinese Remainder Theorem (CRT) in cryptanalysis, particularly for solving discrete logarithms in groups of composite order, emphasizing the Pohlig-Hellman attack. It highlights vulnerabilities in nonce generation within Bitcoin’s elliptic curve secp256k1, demonstrating how CRT can aid in key recovery despite the prime order of the base point. Practical Python scripts for implementation in Google Colab are provided to illustrate the concepts.
Lim-Lee and Small Subgroup Attacks in Discrete Logarithmic Cryptosystems >> This paper analyzes small subgroup attacks and the Lim-Lee attack on discrete logarithm-based protocols, particularly focusing on their implications for Bitcoin and elliptic curve cryptography. It discusses the mathematical foundations, exploitation mechanisms, and protective measures against these vulnerabilities, emphasizing the importance of using prime order groups to enhance security.
Attacks on Invalid Curves in TLS-ECDH and Bitcoin Cryptography >> This paper analyzes Invalid Curve Attacks (ICA) in TLS-ECDH protocols, highlighting how the absence of elliptic curve point membership checks can lead to the extraction of private keys. It discusses the implications for Bitcoin’s secp256k1 curve, presents historical attack examples, and provides practical testing scripts in Google Colab for demonstrating these vulnerabilities and their mitigation.
Cryptanalysis of the Invalid Curve Attack on secp256k1 in Bitcoin >> This paper analyzes the Invalid Curve Attack (ICA) on the secp256k1 elliptic curve used in Bitcoin, detailing the mathematical foundations and vulnerabilities inherent in its implementation. It provides practical scripts for reproducing the attack in Google Colab, emphasizing the necessity of strict public key validation to prevent exploitation in cryptocurrency systems.
The Tonelli–Shanks Algorithm’s Impact on Bitcoin’s Key Compression >> This paper explores the Tonelli–Shanks algorithm for extracting square roots modulo a prime, specifically its application in Bitcoin’s elliptic curve cryptography using the secp256k1 curve. It highlights how the choice of prime allows for efficient public key decompression, reducing computational complexity and enhancing transaction performance, supported by practical Google Colab examples.
Analysis of X-only Computations on Montgomery Curves and Their Bitcoin Applications >> This paper explores the mathematical foundations of X-only computations on Montgomery curves, focusing on their cryptanalysis and implications for Bitcoin’s BIP-340 standard, which utilizes Schnorr signatures. It discusses vulnerabilities such as twist attacks and invalid curve attacks, providing practical implementations in Python and SageMath for demonstration and verification of X-only multiplication

Данный материал создан для портала CRYPTO DEEP TECH для обеспечения финансовой безопасности данных и криптографии на эллиптических кривых secp256k1 против слабых подписей ECDSA в криптовалюте BITCOIN. Создатели программного обеспечения не несут ответственность за использование материалов.


