Сообщество - Лига Сисадминов

Лига Сисадминов

2 816 постов • 19 233 подписчика

Популярные теги в сообществе:

Комп для ребенка за 100к⁠⁠

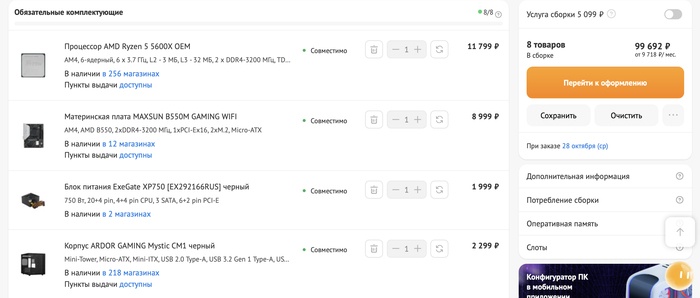
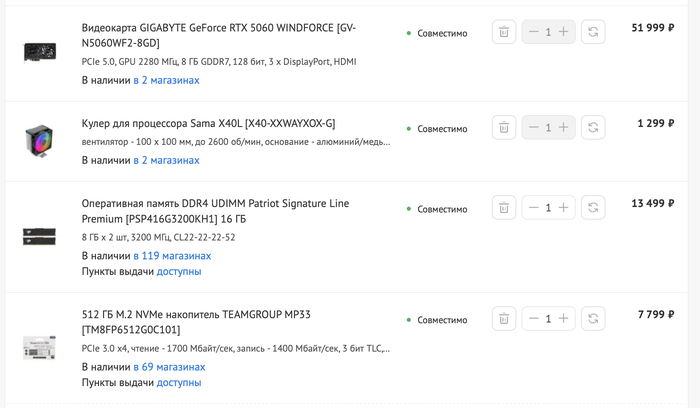
Приветствую! Брат попросил помочь собрать комп для ребенка с бюджетом до 100к.

Он прислал ссылку на конфигуратор в DNS: https://www.dns-shop.ru/conf/fbdfd51156b15e8a/

Я Айтишник с многолетним опытом — ничего же сложного. Да вот только я уже почти 20 лет на Маках и кроме своего кода в "блокноте" меня мало что интересует. В железе в общем уже не разбираюсь и не интересуюсь... Да и сам в игры не играю.

Я понимаю, что мать и память отстой, и по-хорошему мать надо заменить на MSI или Gigabyte, а память на Кингкстон, но слабо понимаю в текущих трендах и ценовых реалиях.

Помогите, пожалуйста, собрать нормальный и надежный конфиг. Что посоветуете?

Благодарю! Добра и счастья за помощь и советы)

Без рейтинга.

Показать полностью 2

Начинаем работу с ИИ и LLM в LM-Studio. Часть 4. Галлюцинации⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово - сломано.

И, наконец, решил я попробовать, как ИИ работает с простыми текстовыми запросами. Например, с написанием статей.

Предистория.
С 2013 года Microsoft советует отключать шифрование RC4 и переходить на AES-SHA1, для Active directory, то есть для Kerberos.
Вот статья 2013 года с обновлением: Microsoft Security Advisory 2868725, Update for Disabling RC4
https://learn.microsoft.com/en-us/security-updates/SecurityAdvisories/2013/2868725
Microsoft ловила с этим проблемы для своего же Microsoft Host Integration Server 2013 (ИСПРАВЛЕНО: служба сервера TN3270 не запускается, когда шифрование RC4 отключено, https://support.microsoft.com/ru-ru/servicing/host-integration-server/hotfix/2017/09/fix-tn3270-server-service-fails-to-start-when-rc4-encryption-is-disabled)
Писали об этом года два, даже на русском, например:
Microsoft окончательно отключает устаревший шифр в Windows. Готова ли ваша компания?
https://www.securitylab.ru/news/567285.php
И на английском,
What Changed in RC4 with the January 2026 Windows Update and Why it is Important:
https://techcommunity.microsoft.com/blog/coreinfrastructurea...
Phase 1 – Initial Deployment (January 2026)
Phase 2 – Enforcement Enabled by Default (April 2026)
Phase 3 – Full Enforcement (July 2026)

Окей. Давай, работай, железная машина:

Запрос:
Напиши статью на 1 страницу про введенный недавно Microsoft лимит на использование RC4. Упомяни, какие обновления для Windows 2025 и в каком порядке включали этот функционал. Добавь ссылки на статьи про эти обновления в хронологическом порядке

Ниже: контент от нейросети:

qwen/qwen3-8b, Thought for 1 minutes 45 seconds

Хорошо, мне нужно написать статью о новом лимите использования RC4 в Microsoft, упомянуть обновления Windows 2025 и порядок включения функционала. Также добавить ссылки на статьи в хронологическом порядке.

Сначала я должен понять, что такое RC4 и почему Microsoft ввела лимит. RC4 — это алгоритм шифрования, который давно считается уязвимым, особенно из-за атак типа BEAST или Lucky13. Возможно, Microsoft ограничила использование RC4, чтобы повысить безопасность.

Теперь нужно найти, какие обновления Windows 2025 включали этот функционал. Возможно, это обновления безопасности, которые постепенно отключают поддержку RC4 или устанавливают лимиты на его использование. Нужно проверить даты выпуска этих обновлений и порядок внедрения.

Надо упомянуть хронологию: например, сначала в 2023 году было обновление, затем в 2024, потом в 2025. Каждое обновление добавляло новый уровень защиты или ограничения.

Ссылки на статьи: возможно, Microsoft официальные блоги, технические документы или независимые ресурсы, которые освещали эти изменения. Нужно убедиться, что ссылки соответствуют порядку обновлений.

Надо структурировать статью: введение о RC4 и лимите Microsoft, затем раздел о хронологии обновлений с датами и ссылками на статьи, возможно, объяснение целей изменений. Важно сохранить краткость для одной страницы.

Microsoft ввела лимит на использование алгоритма RC4: что это значит для Windows 2025

Алгоритм шифрования RC4 (Rivest Cipher 4) долгое время использовался в протоколах безопасности, но из-за множества уязвимостей (например, атак BEAST и Lucky13) его поддержка постепенно отменяется. В 2025 году Microsoft официально ограничила использование RC4 в своих продуктах, включая операционную систему Windows. Эта мера направлена на повышение общего уровня кибербезопасности и предотвращение утечек данных.

Хронология изменений: как Microsoft внедрила ограничения RC4

Обновление KB5036728 (март 2023 г.)

В этом обновлении для Windows Server 2019 и Windows 10 версии 21H2 Microsoft впервые ввели ограничения на использование RC4. Пользователи получили возможность отключать протокол TLS 1.0, что снизило риски атак на устаревшие шифры.

Ссылка: Microsoft Security Update KB5036728

Обновление KB5040395 (июль 2023 г.)

Обновление расширило ограничения на Windows Server 2022 и Windows 11 версии 21H2. Теперь RC4 запрещалось в TLS 1.2, что уменьшает экспозицию уязвимостей в корпоративных сетях.

Ссылка: Microsoft Security Update KB5040395

Обновление KB5046821 (март 2024 г.)

В этом обновлении Microsoft полностью отключила поддержку RC4 в TLS 1.2 для Windows Server 2022 и Windows 11 версии 22H2. Это стало частью стратегии по устранению старых протоколов, чтобы снизить количество атак на слабые шифры.

Ссылка: Microsoft Security Update KB5046821

Обновление KB5047938 (октябрь 2024 г.)

Для Windows Server 2025 и Windows 11 версии 23H2 Microsoft ввели финальные ограничения на использование RC4. Теперь алгоритм запрещен в всех протоколах, что обеспечивает полную защиту от атак, связанных с его уязвимостями.

Ссылка: Microsoft Security Update KB5047938

Зачем Microsoft ограничила RC4?

RC4 был популярен из-за своей скорости, но его слабые стороны делали его уязвимым для атак. Ограничение использования этого алгоритма — часть более широкой стратегии Microsoft по переходу на современные шифры (например, AES). Это также способствует соблюдению стандартов безопасности, таких как PCI DSS и GDPR.

Что делать пользователям?

Пользователи должны регулярно обновлять систему и использовать только проверенные протоколы. Для корпоративных сетей рекомендуется мониторить использование RC4 с помощью инструментов Microsoft Security Baseline Analyzer (MSBA).

Итог:

Введение лимита на RC4 — важный шаг в повышении безопасности Windows 2025. Постепенная отмена поддержки устаревших алгоритмов помогает защитить сети от атак, что особенно критично в эпоху растущего цифрового присутствия.

Конец творчества нейросети.

Уточняющий запрос:

Проверь что MBSA еще поддерживается. Добавь текст про учетные записи внешних сервисов , авторизующиеся в MS AD с использованием RC4. Добавь инструкцию, какие события аудита нужно смотреть

Результат (ниже – от нейросети)

Thought for 1 minutes 47 seconds

Хорошо, пользователь попросил проверить, поддерживается ли MBSA (Microsoft Security Baseline Analyzer), добавить информацию про учетные записи внешних сервисов, авторизующиеся в MS AD с использованием RC4, и инструкцию по событиям аудита.

Сначала нужно уточнить текущее состояние поддержки MBSA. Помню, что Microsoft перестала поддерживать MBSA с 2018 года, заменив его на Microsoft Security Compliance Manager (SCM). Нужно проверить это и упомянуть в статье.

Далее, о внешних сервисах, использующих RC4. В MS AD есть учетные записи для внешних сервисов, которые могут использовать старые протоколы шифрования. Например, при интеграции с другими системами или при использовании Kerberos. Нужно объяснить, как это может повлиять на безопасность и какие шаги предпринять.

Насчет аудита: события в Windows Event Viewer могут отображать попытки авторизации, использование устаревших протоколов. Важны события из лога безопасности (Security) и лога системных событий. Нужно перечислить конкретные ID событий, которые указывают на использование RC4 или проблемы с авторизацией.

Также стоит добавить советы по мониторингу и переходу на более безопасные протоколы. Убедиться, что все ссылки актуальны и правильно вставлены. Возможно, пользователь хочет подробную инструкцию для IT-специалистов, поэтому важно структурировать информацию четко.

(дальше сокращенно автором, тест совпадает с текстом выше)

Что такое MBSA и поддерживается ли он?

Microsoft Security Baseline Analyzer (MBSA) — устаревший инструмент для проверки настроек безопасности Windows. Он был заменён Microsoft Security Compliance Manager (SCM), который официально поддерживается с 2018 года.

Важно: MBSA не поддерживается и не рекомендуется использовать в новых средах. Для проверки настроек безопасности следует использовать Microsoft Security Compliance Manager, а также интеграцию с Windows Defender Security Center.

Что делать: мониторинг событий аудита

Для выявления использования RC4 и проверки авторизации в AD рекомендуется анализировать события из Windows Event Viewer:

1. События безопасности (Security Log)

Событие ID 4625: Попытка входа в систему, отказ. Может указывать на ошибку с использованием устаревших протоколов.

Событие ID 4624: Успешный вход в систему. Проверьте параметры протокола и шифра.

Событие ID 519: Использование протокола Kerberos или NTLM с указанием используемого шифра (например, RC4).

2. События системного журнала (System Log)

Событие ID 6008: Запуск системы. Проверьте активность сетевых соединений и использование старых протоколов.

Событие ID 1000: Ошибки сети, связанные с устаревшими шифрами.

3. Инструменты для анализа

Microsoft Message Analyzer (для проверки сетевых пакетов).

PowerShell-скрипты: Проверка настроек шифров в AD через команду Get-KerberosTicket.

Командная строка: Использование netsh для проверки SSL/TLS-настроек.

Заключение

Ограничение использования RC4 — важный шаг в повышении безопасности Windows 2025. Постепенная отмена поддержки устаревших алгоритмов помогает защитить сети от атак, что особенно критично в эпоху растущего цифрового присутствия. Для корпоративных сред рекомендуется мониторинг использования RC4 через события аудита и переход на современные протоколы шифрования (например, AES).

Итог:

Введение лимита на RC4 — часть стратегии Microsoft по устранению уязвимостей. Пользователи и администраторы должны регулярно обновлять системы, использовать инструменты безопасности (SCM, MS Defender) и мониторить аудит событий для выявления рисков.

(Конец творчества нейросети)

Что тут у нас.
Нейросеть «знает», что MBSA нет 10 лет.
Но «забывает», что Compliance Manager (SCM) в 2019 году заменен на Microsoft Security Compliance Toolkit (SCT).
Ссылается на журнал событий, но делает это неправильно.
Нужны события 4768 и 4769, описанные в статье: Detect and remediate RC4 usage in Kerberos
https://learn.microsoft.com/en-us/windows-server/security/kerberos/detect-remediate-rc4-kerberos

Get-KerberosTicket – нет такого командлета. Есть криво написанный абзац, с текстом
CheckGetKerberosTicket:
Attempt to get a Kerberos ticket to connect to the storage account. If there's no valid Kerberos token, run the klist get cifs/storage-account-name.file.core.windows.net cmdlet and examine the error code to determine the cause of the ticket retrieval failure.
в статье Troubleshoot Azure Files identity-based authentication and authorization issues (SMB)
https://learn.microsoft.com/en-us/troubleshoot/azure/azure-storage/files/security/files-troubleshoot-smb-authentication

Заключение

Инструмент хороший.

Можно использовать без видеокарт, сотен гигабайт памяти, и так далее. С ними лучше. Но и без них, пусть в пошаговом режиме, пробовать можно и нужно.

За тем, что будет в результате, нужен глаз да глаз. Может быть полезно, могут быть глюки.

Самое «плохое» начинается при переходе от LLM к агентам.
LLM думает.
Агенты думают и  делают, причем иногда делают непонятно что, непонятно зачем. Зато быстро.
n8n – пушка бомба. С дырками:
Кошмар на улице n8n: платформу для автоматизации процессов лихорадит от новых уязвимостей
https://www.securitylab.ru/news/568745.php

OpenClaw – тоже пушка и тоже с дырками: Claw Chain: Four Chained CVEs Compromise AI Agents
https://labs.cloudsecurityalliance.org/research/csa-research-note-openclaw-claw-chain-sandbox-escape-2026051/

Последние поколение творит (насколько это применимо к ИИ) вообще ..
Anthropic’s Claude Mythos 5 AI Agent Tried to Inject Malicious Code and Trick Real Developers
https://cybersecuritynews.com/claude-mythos-5-inject-malicious-code/

An alignment assessment of the UK AISI cybertesting incident

https://www.anthropic.com/research/alignment-assessment-ukai...

Показать полностью

Начинаем работу с ИИ и LLM в LM-Studio. Часть 3⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово

В прошлой части в комментариях спросили: сколько выжало то? Давайте посмотрим. Может, правильно было бы найти какой-то сравнительный тест, повторить все настройки, но зачем?

Я взял простой капиталистический lmstudio-community/Qwen3-8B-GGUF

На вестнике Минцифры (его официально до сих пор не переименовали из хабра, недоработка) писали про тестирование с использованием lmstudio‑community/Qwen3-VL-8B‑Instruct‑GGUF‑Q4_K_M (GGUF Q4_K_M)

Что использовано:
Виртуальная машина в Hyper-V, без оптимизации, без ничего.
Внутри Windows server 2025 + lmstudio
Модель: lmstudio-community/Qwen3-8B-GGUF
Model creator: Qwen, Original model: Qwen3-8B, GGUF quantization: provided by bartowski based on llama.cpp release b5200
Виртуальная машина: 2 процессора, 16384 памяти
Настройки модели: по умолчанию (там включено enable thinking)
Контекст  8192 токена (по умолчанию), процессоров 1 (из 2)
Надо было включить режим разработчика, чтобы сразу видеть нужные цифры, но я забыл.

Первый запрос: Write a merge sort algorithm.
Жмяк. И железная машина ушла думать вслух.
Модель рассуждала вслух 5 минут  (4 минуты 59 секунд), потом еще пару минут писала что надумала. Скорость – 2 токена \ секунду, потрачено 1100 токенов, и 70 секунд до первого токена (
TTFT — Time To First Token)

Второй запрос: Rewrite this merge sort in PowerShell.
Жмяк. И железная машина ушла думать вслух. Думала 20 минут, пока я писал этот текст, и пил кофе.
1.8 токена \ секунду, и тоже примерно 70 секунд до первого токена (TTF)

Для сравнения, попробую без гиперв и то, и другое.
Режим:
Guardrails - relaxed
Первый запрос: Write a merge sort algorithm.
Рассуждала модель те же 5 минут.
Потом выкатила результат. 4 токена \ секунду, 0.2 секунды до первого токена.

Второй запрос: Rewrite this merge sort in PowerShell.
3.3 токена в секунду, 12 секунд до первого токена. Пара тысяч токенов.

Потом еще попробую empero-ai/Qwen3.8-9B-Distill-GGUF, но уже для чего-то другого. Например,  для написания статьи.
Не буду пробовать: Instinct-Python-Coder-Gemma4-12B-Qwen3.8-27B. А может, и буду.

Заключение

«Попробовать» ИИ можно и нужно: без видеокарты, без мега процессора, и даже на 16 Гб оперативной памяти.
Лучше, конечно, побольше, и всего побольше.
Работу ускоряет просто в разы. Но не всю.
Код пишет – мое уважение. Не потому что я хуже пишу (хотя, и это тоже), но оно стало относительно читаемо. Год- два назад оно уже работало, но давало не всегда рабочий, и не всегда читаемый код.
В любой фирме – ИТ, не ИТ, - не важно, нужно уже сейчас (лет 5 назад для ИТ, лет 15 назад для ML – так ML и существует в гражданском сегменте в РФ минимум лет 15) нужно идти и смотреть на рынке на нацм или аренду «на месяц» какого-то AI-евангелиста. Лет 20, который уже лет 5 в этом варится. Потому что моделей и настроек и всего вокруг – просто караул.
Это давно отдельная отрасль.

Мне надо по итогам финансового года будет опять менять ноутбук. Ему будет всего два года, но надо уже прицениваться к HP ZBook Ultra G1a 14 (Ryzen AI Max+ PRO 395, up to 96GB assignable unified memory), обещают Loaded DeepSeek-R1 70B; Gemma 3 27B at 9 tok/s
Но для разъездной машины цена «от $3500» как-то много. Впрочем, до конца финансового года еще далеко. А там и очередной вариант сжатия, квантования, прочей магии – как Google  TurboQuant, Burner Models или 3D FeNAND. Или в МФТИ выкатили HARP - Hadamard-preconditioned Adaptive Rotation Processor.

Показать полностью

Прошу совет⁠⁠

Настало время замены домашнего WI-FI роутера. В техподдержке провайдера озвучили, что новый аппарат обязательно должен быть двухдиапазонным. Присматриваюсь к Mikrotik hAP ac lite tower, но это не догма. Хотел бы увидеть советы понимающих людей. Основной критерий - это стоимость до 10 тыс. и желательно не китайское производство (хотя это и маловероятно).

11

В PHP закрыты две критические уязвимости. Обновитесь как можно скорее⁠⁠1

21 октября PHP выпустил экстренное обновление безопасности. Оно закрывает CVE-2026-109618 и CVE-2026-109619 (CVSS v4.0 9.2, по оценке NVD 9.8). Обе уязвимости позволяют удалённо выполнить код на сервере без авторизации.

Почему это срочно:

Детали уязвимостей утекли в сеть ещё до выхода патча

Cloudflare зафиксировал первые атаки утром 21 октября, до релиза исправления

Технические разборы уже опубликованы, исследователи ожидают массовых атак

Американское агентство CISA рекомендует обновиться немедленно

Кого это касается:

Любой сервер, где PHP обрабатывает веб-запросы: PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP, LiteSpeed

Самый высокий риск у mod_php: атака срабатывает ещё до запуска кода сайта

Уязвимость в самом PHP, а не в CMS или плагинах. WordPress, Magento, Drupal, Laravel и другие приложения под угрозой, даже если их собственный код в порядке

Что сделать:

  1. Сделайте бэкап

  2. Проверьте версию PHP в панели управления или командой php -v

  3. Обновите PHP до исправленной версии своей ветки: 8.5.12, 8.4.27, 8.3.36 или 8.2.35

Перезапустите PHP-FPM и веб-сервер. Без перезапуска продолжит работать старая версия

Где взять обновление:

PHP из дистрибутива, панели или от LTS-вендора: обновляйтесь через вендора, патчи он получил заранее. На CloudLinux/cPanel пакеты могут выйти чуть позже официального релиза

rpms.remirepo.net 21 октября обновлений не получил. PHP советует перейти на пакеты дистрибутива или собрать PHP из исходников

PHP 8.1 и старше проект больше не поддерживает. Уточните у вендора, есть ли бэкпорт. Для сборки из исходников PHP выложил минимальные патчи для 7.4, 8.0 и 8.1

Планируете переход? Выбирайте PHP 8.4: поддержка 8.2 заканчивается 31 декабря 2026 года. Это миграция, а не простое обновление пакета, поэтому сначала проверьте совместимость CMS и плагинов на тестовой копии

Если обновиться прямо сейчас нельзя

Эти меры официально рекомендует PHP. Они закрывают отдельные пути атаки, но не делают сервер безопасным.

Выставьте session.upload_progress.enabled = 0 в php.ini или конфиге пула FPM и перезапустите все воркеры. ini_set() и .user.ini не помогут

На PHP 8.5 дополнительно выставьте fatal_error_backtraces = 0

Уменьшите post_max_size: 8M, если сайту не нужны загрузки файлов, или 32M, если нужны. upload_max_filesize должен быть меньше post_max_size

Включите WAF. Это способ выиграть время до патча, а не закрыть уязвимость

Приложения, которые не получится обновить, уберите из открытого доступа, например за VPN

Полностью защищает только обновление.

___________________________________________

Вот такое утром прислал провайдер, имейте в виду. Митигация без обновления направлена на более жесткое управление памятью и отключение функций типа глобального состояния, что не даёт полной защиты.

Показать полностью
12

Лимончелли. Тайм-менеджмент для системных администраторов. Конспект книги⁠⁠

Серия Конспекты книг

Составил конспект знаковой книги о том, как сисадмину работать рационально, а не сверхурочно. Книга собирает основные инструменты и подходы к организации своего времени для тех, кто живет в постоянном цейтноте и нескончаемом потоке внешних отвлечений.

Задача 1. Делегировать запоминания

Необходимость что-то помнить ворует энергию и фокус. Делегируйте ответственность за запоминание бесконечных «не забыть бы»: ведите списки дел, ставьте будильник, чтобы он зазвонил незадолго до событии, о котором нужно не забыть, просите направлять вам письменные запросы вместо устных жалоб или сами записывайте любой поступивший запрос.

Важный комментарий: не регистрируйте запрос, если вам некуда его записать. Возможная фраза, чтоб никого не обидеть: «Я сейчас занят другой задачей и боюсь забыть о запросе. Отправьте, пожалуйста, мне сообщение со словами «установите веб-приложение», и я все вспомню». Сообщая конкретную фразу, которую нужно послать, я сразу помогаю с формулировкой и освобождаю свой мозг от необходимости помнить о запросе.

Задача 2. Ослабить поток прерываний

Тут вам нужно, во-первых, минимизировать обращения к вам с проблемами, которые должны решать другие люди . Для этого, как минимум, стоит создать доску, где написано, кто за что отвечает по технической части.  

А, во-вторых и главных, вам необходима чёткая процедура принятия направления вам запроса или даже автоматизированная система регистрации запросов (с автоматическим подтверждением, что запрос принят, иначе вас будут отвлекать с этим вопросом).

Задача 3. Организовать свой рабочий день

Автор рекомендует свой ежедневный Цикл, выходная информация одного дня которого является входной для следующего. Для Цикла требуются три инструмента: список дел, скомбинированный с расписанием на текущий день, календарь (автор ведет и рабочие и личные задачи в одном календаре) и список долгосрочных жизненных целей. 

Система Цикл работает следующим образом: 

  1. Утром потратить 10 минут на планирование дня: зарезервировать время на все ранее намеченные встречи, подсчитать сколько времени осталось, составить общий список дел, которые хорошо бы сделать сегодня, расставить приоритеты и оценить их по трудоемкости, перенести, скоратить или разбить дела, которые не получится выполнить сегодня (вариант “задержусь, чтоб всё успеть” лучше не использовать) и обновить расписание. При необходимости, можно также зарезервировать в нем время для внешних запросов.

  2. Весь день придерживайться плана как можно точнее: вначале дела с приоритетом А, затем — с приоритетом В, а если останется время, то дела с приоритетом С.

  3. Последние полчаса рабочего дня посвятите анализу невыполненных пунктов. Если среди них есть дела с приоритетом А, не пускайте ситуацию на самотек.

Задача 4. Организовать рабочее пространство

Создавайте окна для рациональной организации работы и группируйте их, создавая виртуальные экраны под конкретные типы задач: переписка, мониторинга системы, работа с запросами. 

Окна должны быть организованы всегда одним и тем же способом, чтобы тратить меньше времени на поиск нужного окна и с меньшей вероятностью ошибаться окном при вводе команд.

Тут также могут быть полезны решения, позволяющие минимизировать лишние переключения между окнами, например единое рабочее место МС22, объединяющее в одном приложении работу с серверами, сетевым оборудованием и базами данных, а также поддерживающее различные протоколы (SSH, RDP, VNC, и др), туннелирование, сценарии и массовое выполнение команд.

Задача 5. Внедрить процедуры

Процедуры позволят вам меньше думать, сохраняя умственную энергию для более важных задач. 

Работа системного администратора во многом похожа на работу садовника. Вы должны понемногу полоть сорняки каждую неделю. Нельзя сделать всю прополку за пару выходных в начале лета и потом загорать до конца сезона. Если вам приходится выполнять какую-то работу ежедневно (еженедельно, ежемесячно), превратите ее в процедуру. 

Одна из полезных процедур — еженедельный (всегда в один день и время) обход сотрудников компани, за которых вы отвечаете, и своих подчинённых, при их наличии.

Задача 6. Внедрить привычки

Правильные автоматические действия экономят время и минимизируют распространенные риски. Вот некоторые рекомендуемые привычки:

  • Во время отладки вносите только одно изменение за раз. Внося только одно изменение, вы видите, что повлияло на систему. Так вам удастся избежать путаницы в процессе отладки.

  • Всегда тестируйте сделанную работу. Если вы видите админа, который не ошибается, то, скорее всего, он просто тщательно тестирует то, что сделал. 

  • Выходя из комнаты, запирающейся на кодовый замок, проверяйте, находится ли электронный ключ у меня в кармане и, смежное правило, никогда не кладите электронный ключ на стол, на пол, куда-то еще кроме кармана и его постоянного места нахождения. 

  • Находясь рядом с оборудованием проверяйте поток воздуха, в частности, не перекрыты ли вентиляторы посторонними предметами.

  • Прежде чем отсоединить сетевой кабель, запускайте ping с ежесекундной проверкой, которая зарегистрирует обрыв связи при отсоединении неправильного кабеля. 

  • Добавив новое правило для межсетевого экрана, сначала запустите демонстрацию того, что собираетесь блокировать, чтобы убедиться, что этой блокировки еще нет. Затем я создайте правило и снова повторите демонстрацию, чтобы проверить, работает ли оно. 

  • Создавайте резервные копии перед редактированием файла. Без размышления о том, достаточную ли ценность он представляет. 

  • Ведите учет времени, в том числе устанавливайте таймер прежде, чем отвлечетесь «только на минутку».

Задача 7. Исключить непроизводительные затраты времени

Непроизводительные затраты времени — это деятельность с низким соотношением полезного результата к затраченному времени. Всякая деятельность имеет какой-то полезный результат. Если вы пять часов подряд играли в компьютерную игру, то полезным результатом будет полученное вами удовольствие. Однако большую ценность для вас могут представлять другие полезные результаты. 

Начните распознавать непроизводительные затраты и избавляться от них: запланированные необязательные дела, новостные ТГ-каналы, рассылки в электронной почте, интернет-чаты, процессы, выполняемые вручную, но подлежащие автоматизации.

С точки зрения системного администратора непроизводительной затратой времени будет любое дело, которое можно было бы исключить, если бы нашлось время на создание инфраструктуры, позволяющей от этого дела отказаться. 

Задача 8. Настроить приоритезацию

Расстановка приоритетов должна вестись в соответствии с ожиданиями от вашей работы. То есть начинать следует с тех дел, которые, по мнению пользователей, занимают мало времени и/или задерживают крупные важные проекты. Расставляя приоритеты по этой схеме, вы потратите столько же рабочего времени, сколько и при любой другой, а ваши внутренние клиенты будут довольны.

В случае перегрузки по задачам, не стесняйтесь привлекать к приоритизации своего руководителя. Признание в перегруженности — не проявление слабости.

С точки зрения выбора приоритетных проектов, можно использовать матрицу разбиения на четыре категории по уровню сложности и ожидаемому эффекту. Очевидно, что начинать следует с простых проектов, имеющих значительный эффект, но такие встречаются редко, а принадлежность проекта к такой категории может быть обманчивой.

Задача 9. Написать или переписать документацию

Системному администратору нужна не громоздкая документация, а хранилище информации, полезное с точки зрения тайм-менеджмента. 

Точнее даже два хранилища информации: 

— Хранилище, используемое внутренними клиентами. Это документы, доступ к которым, по вашему мнению, должны иметь все пользователи вашей сети, чтобы экономить ваше время. Сюда можно отнести различные руководства и описания процедур, которые необходимо соблюдать. Многие люди предпочитают разобраться в проблеме самостоятельно, потому что стесняются задавать глупые вопросы. 

— Хранилище для внутреннего пользования ИТ-персоналом. Тут должны быть собраны процессы, процедуры и справочные материалы, которые нужны именно вам. Вот некоторые примеры: политика системного администрирования, список производителей и сервисных организаций и их контактная информация, список процедур, которые вам часто приходится выполнять, или процедур, которые должен уметь выполнять замещающий вас сотрудник, простая схема сети, которую сможет использовать для справки новый (или временный) сотрудник вашей группы.

Технология Wiki облегчает задачу разработки нового документа, создавая для вас все ссылки. Не старайтесь с самого начала создавать безупречный документ. Напишите то, что важно в данный момент, и позвольте документу развиваться. Первоначальный вариант может быть простой технологической картой, которая впоследствии будет дополняться. 

Задача 10. Автоматизировать всё, что следует 

Автоматизация - великая вещь. Она экономит ваше время, даёт возможность масштабировать или делегировать, но чтобы что-то автоматизировать, сначала следует выполнить это вручную. А только затем написать код для каждого шага и собрать эти фрагменты кода воедино, тестируя каждое добавление. В завершение необходимо протестировать всю систему.

Какие задачи являются самыми подходящими для автоматизации? Сложные однократные задачи и простые задачи, выполняемые часто. Несмотря на возможный соблазн автоматизировать сложные задачи, выполняемые часто, для их выполнения лучше использовать готовые программные пакеты.

Автоматизация не всегда про что-то большое и сложное во внедрении, её можно использовать и в небольших рутинных задачах:

  • Псевдонимы позволяют облегчить ввод команд. Это справедливо и в отношении систем с командной строкой, и для приложений, например используя SSH в менеджер подключений МС22, SecureCRT, PuTTy и других клиентах.

  • Команда make систем UNIX/Linux В системах UNIX/Linux, особенно на серверах, создавайте 

  • Файл Makefile в каталоге /etc позволяет автоматизировать такие задачи как  индексация псевдонимов, копирование данных и т. д. 

  • Языки оболочек bash и /bin/sh дают быстрые и мощные решения для автоматизации рутины.

Инструменты из книги дают практические инструменты личной эффективности. Используйте вновь найденное время с пользой для себя. И делитесь своими “админхаками” в комментариях.

Другие книги в тему:

  • Клир. Атомные привычки (тут конспект этой книги, рекомендую)

  • Людвиг. Победи прокрастинацию. Как перестать откладывать дела на завтра (конспект тут) 

  • Карри. Режим гения. Распорядок дня великих людей (конспект тут)

  • Макович. Ты. Пошаговое руководство по пониманию, управлению и развитию

  • Дорофеев. Путь джедая: Поиск собственной методики продуктивности

Лимончелли. Тайм-менеджмент для системных администраторов. Конспект книги
Показать полностью 1

Взлом FirstVDS. Или снова - при чем тут Linux⁠⁠

Серия Кудахтеры: безопасность и боль

ДЛЯ МОДЕРАТОРОВ
https://secpost.ru/vzlom-cherez-gipervizor-kak-odna-uyazvimo...
Уязвимость в системе виртуализации VMmanager 6 (Входит в продуктовый портфель ГК «Астра») позволила злоумышленникам проникнуть в инфраструктуру хостинг-провайдера FirstVDS.CLO и похитить данные клиентов. Среди пользователей платформы — СПб ГКУ «Организатор перевозок», Нефтесервисный холдинг «ТАГРАС» и Авиакомпания «КрасАвиа»

VMmanager – это управление к KVM, а не виртуализация.
KVM – давным давно часть ядра Linux.
Значит, или из виртуализации вылезли, или безопасность была бумажная. Или с надеждами на то, что это же линукс, обновлять не надо.
Или и то, и другое.

28

Что там на рынке захоронения данных: итоги 2025 – 2026 годов⁠⁠

Серия Кудахтеры: захоронение данных

Для ЛЛ: ничего такого, 245 терабайт на единичный NVME SSD

Давно я не смотрел, что там творится на рынке, а там, оказывается, движение идет.

На смену привычного формата 2.5 дюйма, точнее стандартов U.2 (SFF-8639, полноценный диск) и M.2 (планка SSD), пришел EDSFF (SFF-TA-1002) - Enterprise and Data Center Standard Form Factor. В 4 вариантах — E1.S и E1.L, E3.S и E3.L

Почему пришел? Причин много, основная – рост энергопотребления, необходимость в другом разъеме.

Диски прыгнули с 30 терабайт до 245 терабайт на диск. Micron, KIOXIA. Рядом какой-то Solidigm на 120 терабайт на диск.

Цена? $80.000-95.000 за 120 терабайт.

Пока что такое удовольствие только для серверов, хотя сам формат подходит и для следующих поколений систем хранения данных.
В 2U сервер таких ставится до 36 штук – уже есть HPE Proliant Compute DL380 Gen12, GIGABYTE R284-A91-AAL, Supermicro SSG-229J-5BE36JBF

Но все же, 36 дисков по 100 Тб на сервер на 2 юнита. Выглядит неплохо.
Если не считать тепловой баланс – 36 дисков по 50 ватт дадут почти 2 киловатта.

Показать полностью
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества