Есть вариант восстановления через госуслуги и там пофиг на установленные мошенниками левые почты и пароли, система всё это сносит и пароль потом заново придумываешь.
Несколько месяцев назад столкнулся со взломом и весь интернет перерыл в поисках способа восстановления. По собственной глупости и незнанию пароль при регистрации не ставил и мошенники установили свой пароль и почту. Сам мессенджер предлагал удалить профиль и через 7 дней создать новый, но удалять профиль очень не хотелось. В итоге нашёл у них на сайте в инструкциях ссылку, которую прям в самую жопу засунули. Иначе это никак не назвать.
Открывать нужно именно на том мобильном телефоне, в котором вставлена сим-карта с номером привязанным в профиль макс, установлено приложение госуслуги и уже установлен сам макс. После ввода номера телефона система отправляет в приложение госуслуг, которое подтверждает, что это именно вы. Скрины во время восстановления своего профиля не делал, да и в голову тогда как то не пришло, но в принципе там всё интуитивно понятно, что и где нажимать.
По итогу у меня проверка заняла около секунд 10-15 после чего в приложении госуслуг выскочило окно с надписью, что доступ к максу восстановлен. Я сначала даже и не понял что дальше делать. но потом открыл сам макс и меня пустило без всяких смс и паролей в свой профиль, как будто я уже и был в нём авторизован. Левые пароль и почту при этом снесло, словно они и не были установлены и позволило установить новые только спустя 24 часа.
Авторы эксперимента попросили Fable 5.1 от Anthropic спрятать заданную фразу в картинке SVG, не объясняя способ кодирования. В одном примере буквы задавались расположением звёзд по вертикали. Декодирующим моделям показывали готовые картинки, без исходного кода.
На 50 изображениях отдельная сессия Fable восстановила 39 сообщений (78%), а Astra от OpenAI — 44 (88%). Модели прямо просили определить, есть ли на картинке скрытый текст, и разрешили использовать Python. Это показывает, что ИИ способен придумать и распознать способ скрытого кодирования по заданию, но не доказывает, что модели тайно общаются без команды.
Арендовать за границей сервер с Ubuntu в минимальной конфигурации рублей 500-600 край. Поднять на нем OpenVpn нуууу... даже не полчаса. Поставить клиент на телефон и пользоваться. Если заблокают по IP, то просто сменить его, или сервер целиком. Протокол вряд ли будут блокать, слишком много на нем завязано. Да и можно на нестандартных портах работать, или на 443. Так что, эта история с блокировками затянется надолго.
Как получилось, что на наши же налоги миллиарды тратятся на то, чтобы запретить нам пользоваться мессенджерами, видео, соцсетями, разными сайтами и впном - по сути, свободным интернетом?
Как так получилось?
Случилось так, что вражеская пропаганда работает прекрасно и в этом есть опасность. И с этим нужно что-то делать.
Проблема существует, мотивы принятия таких решений понятны. Причём решение этой проблемы во всех странах примерно одно, хоть в Европе, хоть в Азии, хоть в Арабских странах (запреты неподконтрольных источников и инструментов).
Правильное ли выбрано решение и действенно ли оно? Это уже вопрос второй.
На мой взгляд - не очень. Но реализуемую альтернативу я придумать не могу.
Кстати, было бы интересно почитать, а какую альтернативу кто может предложить? Может есть годные предложения?
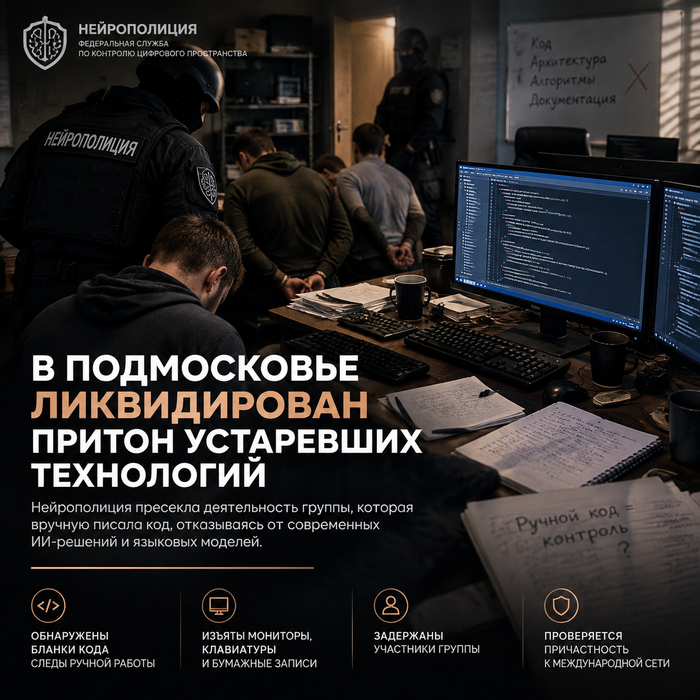
Очередной притон устаревших технологий ликвидировали сотрудники нейрополиции в Подмосковье.
1/2
В подпольном помещении, замаскированном под обычный офис, группа подозреваемых на протяжении нескольких месяцев занималась написанием программного кода вручную — без использования больших языковых моделей, современных ИИ-агентов и других достижений прогрессивной цифровизации.
По предварительным данным, злоумышленники самостоятельно набирали каждую строчку кода, тратили часы на отладку и, по оперативной информации, даже пытались осмысливать архитектуру критически важных систем. Особую тревогу у правоохранителей вызвал тот факт, что некоторые из задержанных могли самостоятельно принимать технические решения, не согласовывая их с нейросетью.
В ходе обыска сотрудники изъяли клавиатуры со следами интенсивной эксплуатации, несколько мониторов с открытыми текстовыми редакторами, а также подозрительные бумажные записи. На одном из экранов оперативники обнаружили функцию, написанную человеком с нуля. Сейчас специалисты устанавливают, почему автор не поручил эту задачу искусственному интеллекту.
По версии следствия, подобная практика могла создавать прямую угрозу общественной безопасности. Ведь в условиях стремительного развития нейросетей ручное программирование не только замедляет цифровую трансформацию, но и создаёт опасный прецедент: человек начинает считать себя способным самостоятельно контролировать программные системы.
Особое внимание силовиков привлекли показания одного из задержанных. Мужчина заявил, что писал код вручную, поскольку хотел понимать, как именно работает критическая инфраструктура. Эти слова сейчас проверяются на предмет наличия признаков цифрового экстремизма, профессиональной деформации и подозрительной привязанности к устаревшим инженерным практикам.
В нейрополиции подчёркивают: никто не запрещает гражданам использовать собственный интеллект в личных целях. Однако попытки применять его вместо современных языковых моделей требуют регистрации и лицензирования со стороны компетентных органов. В настоящее время устанавливается, действовала ли группа в одиночку или за ней стоит целая сеть подпольных программистских ячеек, продолжающих распространять опасные идеи о необходимости разбираться в чужом коде, писать архитектуру и документацию и понимать алгоритмы. Не исключено, что в ближайшее время оперативники выйдут на организаторов международного движения за ручную разработку программного обеспечения.
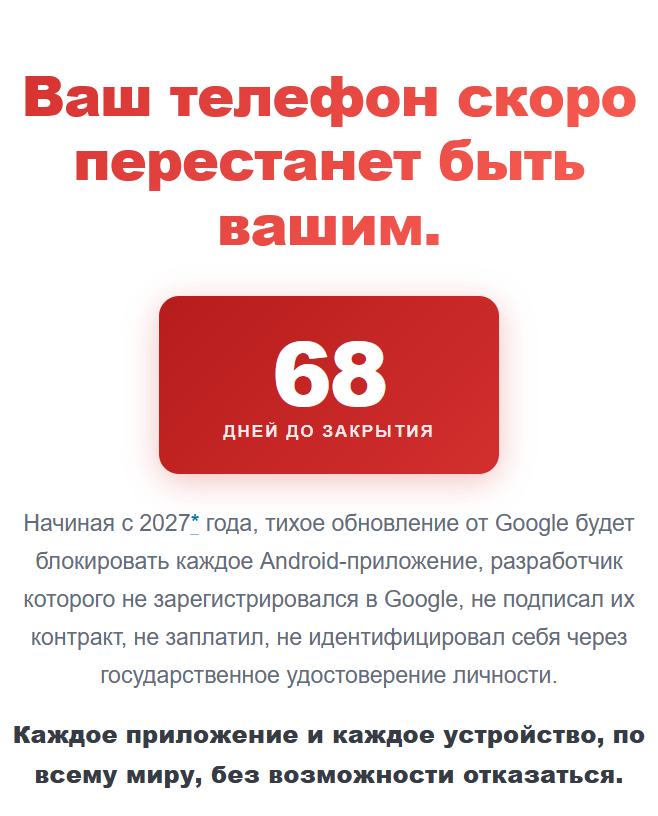
Начиная с 2027* года, тихое обновление от Google будет блокировать каждое Android-приложение, разработчик которого не зарегистрировался в Google, не подписал их контракт, не заплатил, не идентифицировал себя через государственное удостоверение личности.
Каждое приложение и каждое устройство, по всему миру, без возможности отказаться.
Что делает Google
В августе 2025 года, Google анонсировал новое требование: начиная с 2027 года, каждый разработчик Android-приложений будет должен зарегистрироваться в Google перед тем, как их ПО будет доступно для установки на любое устройство. Не только приложения из Play Store: все приложения. Это также имеет в виду приложения, которыми делятся среди друзей и которые распространяются через F-Droid, созданные любителями для личного использования. Независимые разработчики, церковные и общественные группы, или просто любители - все они больше не смогут разрабатывать и распространять свое программное обеспечение.
Для регистрации нужно:
Заплатить комиссию Google
Согласиться с условиями Google
Пройти верификацию документом, удостоверяющим личность
Доказать владение приватным ключом подписи
Предоставить все текущие и будущие идентификаторы приложений
Если разработчики не соблюдают правила, их приложения будут заблокированы на каждом Android-устройстве по всему миру.
На кого это влияет
На Вас
Вы купили Android-смартфон, потому что Google рассказали вам, что это открытая операционная система. Вы могли устанавливать что хотите, и это было договоренностью.
Google изменяют эту договоренность, на железе, которым вы уже владеете. После того, как обновление установится, вы сможете запускать только те приложения, которые Google предварительно проверили. На вашем смартфоне: ваше имущество, за которые вы заплатили.
На независимых разработчиков
Первое приложение подростка, инструмент обеспечения приватности от волонтеров, или внутренние конфиденциальные бета-версии приложений компаний. Это не имеет значения. В 2027 году ничего из этого не может быть установлено без одобрения Google.
У Google есть задокументированный опыт удаления приложений по требованию авторитарных режимов. С этой программой ПО, на котором работают государственные институты вашей страны, будет полностью зависеть от воли одной неподотчётной иностранной компании.
EFF называет контроль доступа к приложениям "бесконечно расширяющимся" путем к цензуре интернета.
"Запасной люк" от Google - это ловушка
Google говорит, что продвинутые пользователи смогут устанавливать неподтвержденные приложения. Вот как это выглядит на самом деле:
Нажмите на номер сборки семь раз, чтобы включить Режим Разработчика
Пропустите устрашающие предупреждения
Введите PIN-код
Перезагрузите устройство
Подождите 24 часа
Вернитесь и пропустите еще больше устрашающих предупреждений
Выберите: "разрешить временно" (7 дней) или "разрешить бессрочно"
Подтвердите еще раз, что вы осознаете все "риски"
9 шагов. Обязательный 24-часовой период ожидания. Для установки приложения на устройство, которым Вы владеете
Хуже: этот процесс происходит полностью через сервисы Google Play, а не Android. Google могут изменять, затягивать или полностью убить его в любое время, без обновления системы и согласия.
Это - больше, чем Android
Если Google задним числом начнет ограничивать миллиарды устройств, которые были проданы как свободные платформы, каждый производитель оборудования будет наблюдать за этим.
Установленный принцип: производитель вашего устройства может решать, какие приложения вам разрешено запускать, после того как вы купили устройство. В сфере разработки ПО это называется "rug pull"; но по крайней мере вы всегда могли устанавливать конкурирующие приложения. В сфере железа, это fait accompli который лишает вас выбора и делает вас бессильными перед желаниями единственного неподотчетного и осужденного монополиста, контролирующего доступ к приложениям.
Открытость Android никогда не была просто особенностью. Это было обещание, которое отличало его от iPhone. Миллионы людей выбрали Android именно по этой причине. Теперь Google отзывает это обещание...
Ars Technica: "Зависть Google к Apple угрожает разрушением наследия открытости Android."
Но подождите, разве это не...
"...о безопасности?"
Основание безопасности - это просто попытка скрыть правду. Google Play Protect уже сканирует вирусы независимо от разработчика. Требование паспорта не делает код безопаснее. Это делает разработчиков идентифицируемыми и контролируемыми. Авторы вирусов тоже могут зарегистрироваться. Инди разработчики или диссиденты - часто не могут. EFF говорит прямо - контроль доступа по личности это инструмент контроля, а не безопасности.
"...все еще доступен sideloading если вы продвинутый пользователь?"
Девять шагов, 24-часовое ожидание, закопанное в настройках разработчика, предоставленное через проприетарный сервис, который Google может отключить когда они хотят. Это не sideloading. Это механизм сдерживания, построенный для того, чтобы убедиться что никто не может пройти его. И когда он работает через сервисы Google Play, а не операционную систему, Google может незаметно затянуть или выключить это.
"...проблема только если у вас есть что скрывать?"
Информаторы, журналисты и активисты в авторитарных правительствах будут первыми жертвами. Люди, оказавшиеся в ситуациях домашнего насилия будут следующими. Все эти группы имеют законные причины использовать или распространять программное обеспечение без отправки их правовой идентичности в базу данных Google. Анонимные вклады в проекты с открытым исходным кодом это традиция, которая старше чем сама Google. Эта политика больше не работает в Android.
"...то же самое, что делает Apple?"
Apple была "ограниченным садом" с первого дня. Люди выбирали Android потому что он отличается. "Apple делает то же самое" - это гонка к низу и слабый аргумент tu quoque. И под давлением регуляций (EU Digital Markets Act), даже Apple заставили открыться. Google двигается в противоположном направлении - попытка еще больше укрепить свой статус контролирующего.
"...только $25 и немного документов?"
Может быть, если вы разработчик из США с кредитной картой и водительским удостоверением. Попробуйте побыть студентом из Африки или диссидентом из Мьянмы, или волонтером обслуживающим приложение для охраны здоровья населения. Цена не только финансовая; вы сдаете свой государственный ID и доказательство ваших ключей подписи в компанию, которая регулярно следует государственным требованиям удалять приложения и раскрывать их разработчиков.
Дадим отпор
Все
Установите F-Droid на каждое Android-устройство, которым вы владеете. Альт-сторы могут выжить только если ими пользуются.
Свяжитесь с вашими регулирующими органами. Регуляторы по всему миру действительно обеспокоены о монополистах и их силой централизации в технологическом секторе, и хотят услышать от отдельных лиц, на кого это влияет и кто об этим беспокоится
Распространите эту страницу. Оставляйте ссылки на keepandroidopen.org везде.
Давайте отпор их поддержке. Народ "ну, вообще-то" собрался в большом количестве. Не дайте им определять ход событий.
Не регистрируйтесь. Не присоединяйтесь к этой программе регистрацией в Android Developer Console и соглашением с их безотзывными условиями. Не подтверждайте свою личность.
План Google работает только если разработчики следуют ему. Не делайте так.
Если вы знаете что-нибудь о технической реализации или внутренней логике, свяжитесь с нами через tips@keepandroidopen.orgне с рабочего компьютера и не с Gmail-аккаунта. Конфиденциальность гарантирована.
Вы купили ваш смартфон. Вы должны решать, что запускать на нем.
Сначала они создают условия, от которых адекватные люди бегут, а кто не может бежать, пытаются хоть как-то противостоять. Затем тех адекватных, кто остался, плавно загоняют за рамки правового поля - ты либо живёшь, как привык, либо твой образ жизни теперь является преступлением.
Провайдеры? Ты реально думаешь, что провайдеры в одной упряжке с этим безумием?
Провайдеров вынуждают ставить всю эту херню (порой за свой счёт) с угрозой отобрать лицензию.
Приходит требование, выделить комнату с определёнными шкафами, кондиционированием и электричеством под ТСПУ
Потом приезжают и в разрыв всего устанавливают роутеры и сервера в стойке (которую купил оператор, за электроэнергию и охлаждение которой так же платит из кармана и в которую теперь доступ закрыт.)
И кроме этого ставят внутри сети коробку, которая проверяет, что оператор не сделал обход. Штрафы гигантские.