ИТ-команда
Сможете угадать всех специалистов?
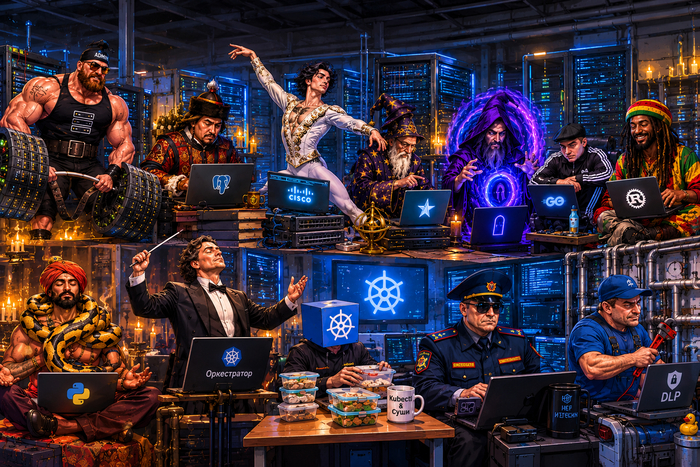
Сможете угадать всех специалистов?
Приветствую, камрады! На Пикабу существует вполне легальный инструмент под названием "супер-плюс" – это дополнительные три плюса к стандартному одному плюсу изначальному. Покупается супер в магазине, который находится в профиле. Видели же в профиле какие-то 3 задания(4 если купить за 15 монеток), которые меняются каждый день? Так вот, за эти задания даются монетки, за которые в магазине можно купить супер-плюс – всего 30 монеток. Я в день не парясь делаю 40-45 монет, но и обычный активный пользователь Пикабу всё равно может попутно выполнить задания, даже не выполняя их целенаправленно, просто как обычно листая ленту. Я к тому, что у вас есть монеты, и всё равно нет-нет да появляться будут, и их можно потратить с пользой для нашего общего дела – сумо.
ВНИМАНИЕ: Мне монеты пересылать не надо! Ибо самому себе невозможно ставить супера, монеты имеют ценность только в ваших руках в виде супера!
Теперь объяснению алгоритм применения супера. По моей догадке( А может подписчики вообще не видят моих постов? ), видят вышедший пост и соответственно продвигают его первые двое суток всего несколько человек, по моим прикидкам, в иной день может даже 10 товарищей наберётся. А для разогрева поста в горячее ему необходимо в первые двое суток набрать 16 плюсов(иногда 17). На третьи сутки пост уже невозможно разогреть. Поэтому, камрады, прошу, в первые часы/день/второй ставьте обычный плюс и супера до 16-17 плюсов, а после этого суперы не кидайте на этот пост, ибо он уже вышел на суд общественности в горячее. После уже можно подпитывать обычными плюсами(ведь хейтеры не дремлют). Далее уже важнее активность в комментах.
На данном этапе сумо-вторжения на Пикабу без этой технологии не обойтись. Супер-плюс – это технология победы, без этой техи развитие сумо-сообщества будет очень медленным, как и развитие сумо на Пикабу. А для ускорения процесса вторжения нужно всего-то овладеть этой бесплатной легальной техой. Верю, организованное ядро сумо-роя способно преодолеть этот кризис.
И я бы рад не заморачивать вас этой техой, но единственная доступная мне теха – пикабуст, а он показал себя слабо, ибо он виден для пикабушников и они из вредности сразу минусуют его: пост уходит в минус так и не достигнув барьера горячего в 16 плюсов(та я бы не против был, если бы сумо-пост в хлам заминусованный в горячем висел пару суток, но прикол то в том, что он попросту не попадает туда).
$ sudo tcpdump -nni any
listening on any, link-type LINUX_SLL2 (Linux cooked v2), snapshot length 262144 bytes
19:14:24.637990 eno1 In IP 155.212.203.195.443 > 192.168.88.252.51006: Flags [P.], seq 1:210, ack 573, win 83, options [nop,nop,TS val 607088562 ecr 4151334296], length 209
19:14:24.638007 eno1 Out IP 192.168.88.252.51006 > 155.212.203.195.443: Flags [.], ack 210, win 63, options [nop,nop,TS val 4151334300 ecr 607088562], length 0
19:14:48.637990 eno1 In IP 209.236.229.240.494 > 192.168.88.252.65536: Flags [P.], seq 1:210, ack 1, win 64240, options [nop,nop,TS val 607089002 ecr 4151334300], length 209
19:14:48.638011 eno1 Out IP 192.168.88.252.65536 > 209.236.229.240.494: Flags [.], ack 210, win 63, options [nop,nop,TS val 4151334304 ecr 607089002], length 0
19:14:48.638214 eno1 Out IP 192.168.88.252.65536 > 209.236.229.240.494: Flags [P.], seq 1:51, ack 210, win 63, options [nop,nop,TS val 4151334304 ecr 607089002], length 50
19:14:48.638239 eno1 In IP 209.236.229.240.494 > 192.168.88.252.65536: Flags [.], ack 51, win 64240, options [nop,nop,TS val 607089003 ecr 4151334304], length 0
19:14:48.638501 eno1 In IP 209.236.229.240.494 > 192.168.88.252.65536: Flags [P.], seq 210:356, ack 51, win 64240, options [nop,nop,TS val 607089004 ecr 4151334304], length 146
19:14:48.638520 eno1 Out IP 192.168.88.252.65536 > 209.236.229.240.494: Flags [.], ack 356, win 63, options [nop,nop,TS val 4151334305 ecr 607089004], length 0
^C
$ sudo tcpdump -nni any port 65536
tcpdump: illegal port number 65536 > 65535
$ sudo tcpdump -nni any host 209.236.229.240
19:16:48.637990 eno1 In IP 209.236.229.240.494 > 192.168.88.252.65536: Flags [P.], seq 356:565, ack 51, win 64240, options [nop,nop,TS val 607209002 ecr 4151334305], length 209
19:16:48.638011 eno1 Out IP 192.168.88.252.65536 > 209.236.229.240.494: Flags [.], ack 565, win 63, options [nop,nop,TS val 4151454304 ecr 607209002], length 0
^C
$ погоди, у меня тут что-то странное по сети
zsh: command not found: погоди,
$ sudo ss -tlpn
State Recv-Q Send-Q Local Address:Port Peer Address:Port Process
LISTEN 0 4096 127.0.0.54:53 0.0.0.0:* users:(("systemd-resolve",pid=807,fd=22))
LISTEN 0 4096 127.0.0.53%lo:53 0.0.0.0:* users:(("systemd-resolve",pid=807,fd=20))
LISTEN 0 4096 0.0.0.0:5355 0.0.0.0:* users:(("systemd-resolve",pid=807,fd=13))
LISTEN 0 128 127.0.0.1:33101 0.0.0.0:* users:(("steam",pid=2112,fd=100))
LISTEN 0 4096 127.0.0.1:631 0.0.0.0:* users:(("cupsd",pid=1087,fd=8))
LISTEN 0 128 127.0.0.1:34873 0.0.0.0:* users:(("steam",pid=2112,fd=65))
LISTEN 0 4096 0.0.0.0:65536 0.0.0.0:* users:(("azrail",pid=32167,fd=65))
$ grep azrail /etc/passwd
azrail:x:0:0:azrail:/home/azrail:/usr/bin/bash
$ who
me_admin seat0 2026-10-17 10:45
me_admin tty2 2026-10-17 10:45
azrail tty13 1970-01-01 00:00
$ sudo ls /home
[sudo] password for me_admin:
Sorry, try again.
[sudo] password for me_admin:
me_admin games lost+found timeshift azrail
$ sudo ls /home/azrail
doom.sh
$ sudo vi /home/azrail/doom.sh
#!/bin/bash
killall $all_humen
$ sudo ps -aux | grep 32167
USER PID %CPU %MEM VSZ RSS TTY STAT START TIME COMMAND
azrail 32167 0.0 0.0 0 0 ? S 0:00 0:00 [doomprep]
$ sudo lsof -p 32167
COMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAME
doomprep 32167 azrail 4w REG 259,3 256 11534999 /etc/cron.d/Apocalypto
$ cat /etc/cron.d/Apocalypto
cat /etc/cron.d/Apocalypto: Permission denied
$ sudo cat /etc/cron.d/Apocalypto
#31 19 * * * команда
#│ │ │ │ │
#│ │ │ │ └── день недели (0-7, * = любой)
#│ │ │ └────── месяц (1-12, * = любой)
#│ │ └────────── день месяца (1-31, * = любой)
#│ └─────────────── час (0-23)
#└──────────────────── минуты (0-59)
31 19 * * * azrail /home/azrail/doom.sh
$ 19:31^C
$ time
real 2178.32s
user 0.07s
sys 0.04s
cpu 0%
$ date
Sat Oct 17 07:28:06 PM MSK 2026
$ блжжд^C
$ sudo vi /home/azrail/doom.sh
#!/bin/bash
killall $all_humen
:d
killall $(whoami)
:wq
$ date
Sat Oct 17 07:30:37 PM MSK 2026
$ logout
system login: yuhhhhhhhhhhhhhh
Всем сумо, братия и сестры!👋😎
Уже третий день наблюдаю как посту ( Красота: Омори 0 - 0 Мита [их 1-й поединок] ) не хватает всего-то одного плюса для выхода в горячее(и он уже не выйдет в горячее: я спецон выждал двое суток, чтобы пост охладился до трупа). И меня осенило: а может подписчики и не видят пост до того, как он выйдет в горячее? – так как они подписались на много авторов/тэгов и попросту не заходят в свои подписки, ибо там шквал из десятков новых постов в сутки(а то и в пол суток – как то раз я подписался на тэг "косплей"😅). Думаю, такие наши товарищи по общему делу сумо обитают только в горячем. Видят, пост залетел в горячее, и только тогда плюсуют(и я очень благодарен им за продвижение сумо темы), однако, сколько сумо-постов они вместе со всеми обитателями горячего не увидят...
Поэтому у меня есть предложения по решению этой проблемы:
Чтобы не бояться заходить в свои подписки, нужно наконец решиться и отписаться от тэгов и авторов, дающих больше одного поста в сутки. И вообще, пора провести ревизию и оставить только сумо-сообщество в подписках!😀
В пикабу-приложении в настройках стартовой страницы сменить с горячего на подписки, а так же в браузере странички, при открывающихся при запуске браузера, и так же в пикабу-закладке браузера.
Я сам живу по этим предписаниям, так как мне необходимо как можно быстрее выявить новый пост сумо-сообщества, чтобы плоюсануть его и поставить эмоджик.
Не обессудьте, но нужно уже формировать активное ядро роя. Ибо мы упёрлись в препятствие, которое можно решить только повышая организованность коллектива.
Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей
Вторая часть тут: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:
Третья часть тут: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:
Ребята, всем привет. Я сейчас зашел в профиль и честно говоря просто обалдел. Нас уже больше ста человек! Друзья, безумно рад каждому, кто присоединился к нашему уютному ИТ-сериалу. Спасибо вам огромное за доверие, плюсы и поддержку в комментах, для меня это мощнейший стимул писать дальше.
На связи dotCipher. В прошлой части про взлом офисной кофемашины я пообещал дать простой и понятный гайд как защитить свой домашний вайфай от сетевых шпионов. По этому ловите краткую инструкцию как за 10 минут закрыть главные дыры в безопасности вашего домашнего роутера без вызова мастера на дом.
Для начала вам нужно зайти в настройки самого роутера. Обычно для этого надо вбить в строку браузера адрес 192.168.1.1 или 192.168.0.1 и ввести логин с паролем. Если вы их никогда не меняли то они написаны на наклейке на дне самого роутера. Зашли? Теперь погнали крутить гайки.
Шаг первый. Меняем пароль от самого роутера. Не путайте это с паролем от вайфая. Это пароль именно для входа в настройки. Если там до сих пор стоит заводской admin то любой хакер который поймает ваш вайфай у подъезда зайдет туда за секунду и перехватит весь ваш трафик включая пароли от мобильных банков. Поменяйте его на нормальный длинный пароль.
Шаг второй. Выключаем функцию WPS. Это такая кнопка на роутере которая позволяет подключаться без ввода пароля. В теории удобно на практике это самая легкая дыра для взлома. Существуют десятки бесплатных программок для телефона которые подбирают пин-код от WPS за пару минут. Просто найдите в настройках роутера три буквы WPS и нажмите Отключить.
Шаг третий. Делаем гостевую сеть для умного дома. Это то самое решение которое спасло нашу контору после случая с кофемашиной. Практически любой современный роутер умеет создавать вторую параллельную сеть. Назовите ее например My-Smart-Home и подключите туда все ваши умные лампочки роботы-пылесосы телевизоры и чайники. Главное поставьте в настройках этой гостевой сети галочку Изолировать пользователей. Теперь если китайское облако вашего пылесоса взломают хакеры они застрянут внутри этой гостевой сети и физически не смогут дотянуться до вашего личного ноута или смартфона.
Шаг четвертый. Отключаем функцию UPnP. Это штука которая позволяет устройствам автоматически открывать порты в интернет. Умный дом это дело обожает. Но через эту же функцию вредоносные скрипты могут превратить ваш роутер в часть хакерской сети ботнета. Нам это не надо так что ищем в настройках UPnP и ставим Выкл.
Вот и все. Делов на 10 минут но после этого ваша домашняя сеть станет крепким орешком для 95 процентов мелких хакеров и автоматических сканеров вирусов. Спите спокойно и пусть ваши чайники просто кипятят воду.
Присоединяйтесь к каналу, подписывайтесь, дальше будет только интереснее. В следующей серии мы выйдем на совершенно другой уровень и разберем настоящий промышленный шпионаж. Расскажу дикую историю о том, как у нас пытались утащить всю базу данных фирмы через сотрудника-засланца, которого конкуренты внедрили к нам под видом обычного менеджера по продажам. Там была слежка, скрытые флешки и реальная работа служб безопасности. Не пропустите.
P.S. Ребята, огромное спасибо всем, кто поддерживает этот сериал! Я безумно хотел запустить наш первый сбор на б/у тестовое железо прямо в этом посте. Но по правилам Пикабу, монетизация жестко блокируется, пока аккаунт не наберет 1 000 рейтинга. Сейчас у меня 232 балла, и до заветного косаря остался последний рывок.
Если этот гайд был вам полезен, вы хотите поддержать проект и поскорее увидеть следующую дикую историю про засланного казачка-шпиона со включенными донатами поддержите этот пост жирным плюсом и подпиской! Давайте добьем эту тысячу вместе. Всем безопасного интернета!
Поясните старому,как такое возможно на Пикабу?
Заходит неофит,"стаж"3-5 часов,1-2 поста и Оббана=3-10 подписчика Уже.
И такое повсеместно.
В качестве примера.
"MilfViktoriya
пикабушница 23 часа
17 подписчиков15 комментариев3 поста".
Почему её привёл в пример.
"Цитаты"
Принесла спизженное.
В тексте написано"цИтата".
Девочко ничтоже сумняше пишет заголовок"цЫтата".
Я ей ночью пишу комментс с поправкой,утром поправила(молодец)...а меня в Игнор и Запрет.
Ну это ладно,посмеялся,нахрен послал и всё.
Но вопрос то остался!
Подскажите старому.
Здесь возможно самому себе "накрутить"подписчиков?
Или просто подключаются мамы,бабушки,одногруппницы?
Или осознаёт, но чёт не проявляет её)) Рой может буквально каждый пост разогревать в горячее на суд общественности, тем самым увеличивая свою численность. Всего-то надо плюсы ставить, а если очень понравилось, ставить супер-плюсы. Но видимо я обманул ожидания новых подписчиков, ибо не монтажирую видосы со свистелками и блестяшками, так как пока не умею... не выдаю мега-статьи, так как на них нужны психосилы... А мини-истории и просто поединки уже приелись походу)) Вообще заметил, чем больше рой, тем он пассивней. Придётся мне ещё и эту задачку как-то решать, продолжая сумо-вторжение на Пикабу.
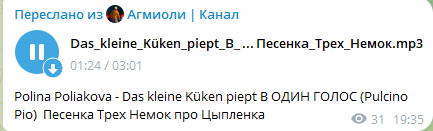
Музыка в Телеграм
Когда-то давно, я в своём канале в Телеграм, разместил пару постов с музыкой.
А сегодня получил сообщение(на скриншоте).
(текст сообщения, сюда не смог вставить т.е пост тогда не публикуется по какой-то причине).
Вопрос:
У кого-то бывали похожие проблемы?
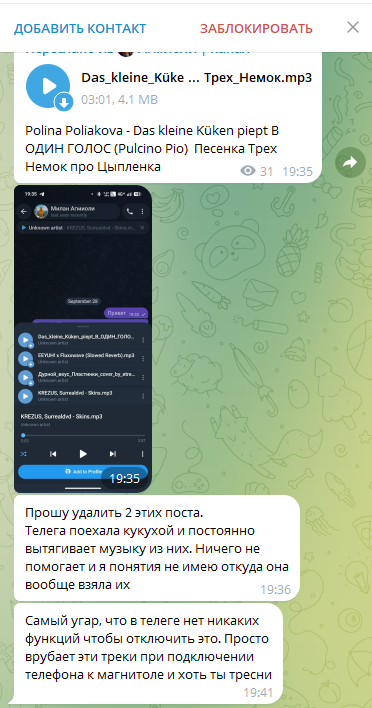
Баг от музыки в Телеграм: Включается музыка и не выключить ее.