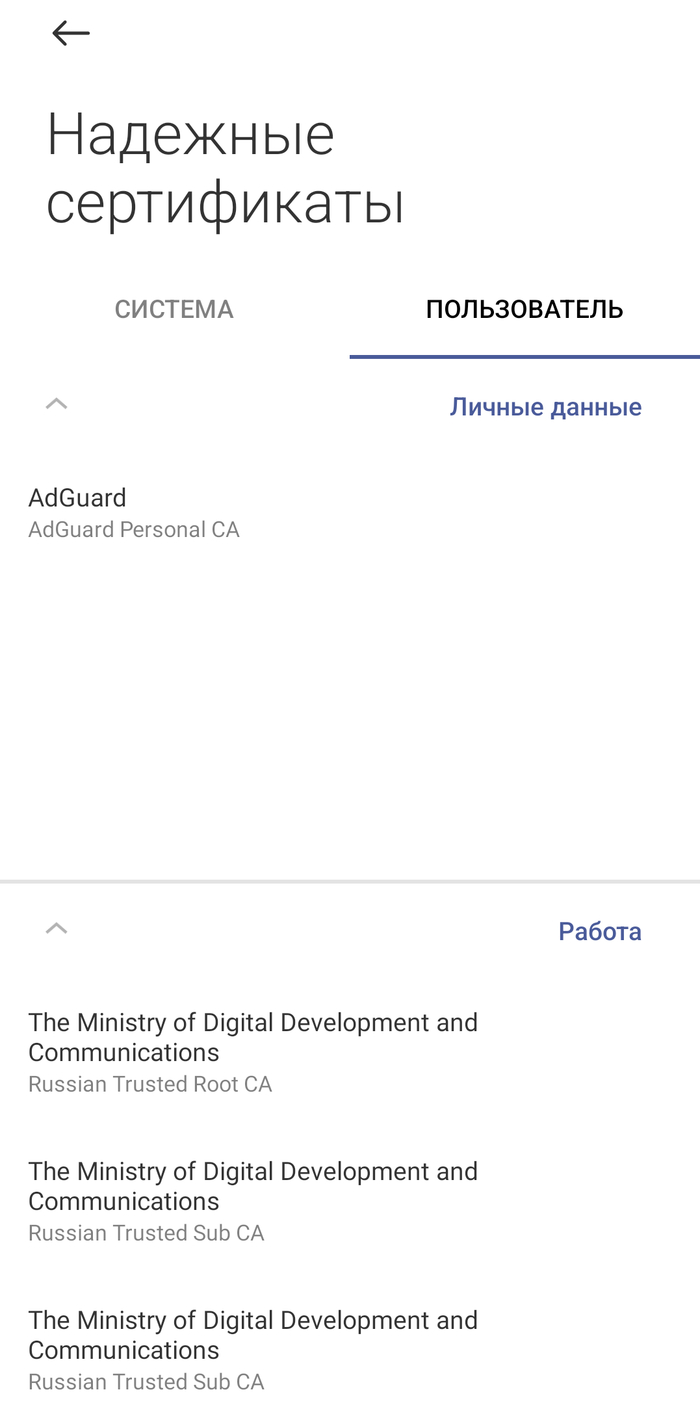
Ответ на пост «Установка сертификатов Минцифры в рабочий профиль на примере Pixel 9 с Android 16 и выше»1
В моем xiaomi mi10t pro (android 12) такого меню в рабочем профиле нет, а стандартный установщик отказывается устанавливать сертификат в рабочий профиль. Рабочий профиль создан через Shelter.
Перенес сертификаты при помощи ADB и root.
Инструкция от ИИ:
1. Временно установить сертификаты в личный профиль.
2. Определяем ID рабочего профиля.
Подключаем телефон к компьютеру, включаем USB-отладку и выполняем:
adb devices
adb shell pm list users
Пример вывода:
UserInfo{0:Owner:...}
UserInfo{10:Work profile:...}
В этом примере 0 — личный профиль, а 10 — рабочий. На другом устройстве ID может отличаться.
3. Находим установленный сертификат.
Проверяем каталог пользовательских CA личного профиля:
adb shell su -c "ls -l /data/misc/user/0/cacerts-added"
Пример результата:
-rw-r--r-- 1 system system 1478 ... 8ca696b9.0
Запоминаем имя файла сертификата. В моём случае это 8ca696b9.0.
4. Копируем CA в рабочий профиль.
Далее предполагается, что ID рабочего профиля — 10, а имя сертификата — 8ca696b9.0.
Создаём каталог для сертификатов рабочего профиля:
adb shell su -c "mkdir -p /data/misc/user/10/cacerts-added"
Копируем сертификат:
adb shell su -c "cp /data/misc/user/0/cacerts-added/8ca696b9.0 /data/misc/user/10/cacerts-added/8ca696b9.0"
Устанавливаем владельца system:
adb shell su -c "chown system:system /data/misc/user/10/cacerts-added/8ca696b9.0"
Выставляем права доступа:
adb shell su -c "chmod 644 /data/misc/user/10/cacerts-added/8ca696b9.0"
Восстанавливаем SELinux-контекст:
adb shell su -c "restorecon /data/misc/user/10/cacerts-added/8ca696b9.0"
5. Проверяем результат.
Выполняем:
adb shell su -c "ls -lZ /data/misc/user/10/cacerts-added/8ca696b9.0"
Проверяем, что файл существует, владелец — system, а права доступа — 644.
6. Удаляем временно установленные сертификаты из личного профиля.