Сообщество - Информационные Технологии

Информационные Технологии

386 постов • 1 485 подписчиков

Популярные теги в сообществе:

64

Когда все зашло далеко: чем закончилась травля на авиационном форуме?⁠⁠

Пресс-хата в виртуальном небе: кто "заказал" Avsim?

В Рунете принято считать, что эпицентры токсичности находятся в соревновательных онлайн-играх. Но реальность гораздо удивительнее. В тени массовой сети десятилетиями существовал закрытый мир любителей гражданской авиасимуляции. Их флагманский ресурс с 20-летней историей — Avsim — 9 сентября 2026 года мгновенно и бесследно исчез из сети. "Вот и помер, Avsim, йух с ним" - присказку сложили те кто когда либо подвергся там травле.
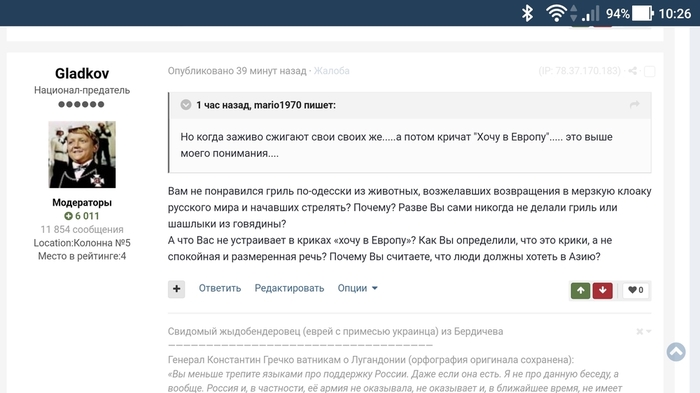
Кто сокрушается по сайту, увы, он давно перестал быть авиационным. Не осталось практически ни одной темы , где не проскакивает грязь по отношению к России

Кто сокрушается по сайту, увы, он давно перестал быть авиационным. Не осталось практически ни одной темы , где не проскакивает грязь по отношению к России

Терабайты файлов, архивы, пользовательские базы и все уровни резервных копий превратились в цифровой ноль. Сейчас на домене висит пустой рекламный муляж, а прежняя администрация полностью удалила свое присутствие из информационного поля.

Это не просто история крупного взлома. Это наглядное пособие по тому, как сетевое сообщество заигралось в абсолютную власть и совершило организационное самообнуление.

Как устроена внутренняя деформация

Виртуальная авиация — специфическое увлечение. Здесь нет динамики, экшена или наград от игры. Процесс состоит из рутины: сорок минут сверки схем, ввод координат в бортовой компьютер и многочасовое наблюдение за приборами автопилота.

Из этой изоляции родился уникальный психологический феномен. Тратя годы жизни на симуляцию чужой сложной профессии, ядро старожилов начало гиперкомпенсировать это в сети. Они запретили называть себя геймерами, провозгласив «Виртуальными Командирами Кораблей». Форум превратился в закрытый элитарный клуб с жесткой внутренней дедовщиной.

Новичков, задававших банальные прикладные вопросы (вроде «где скачать модель Ту-154?»), стая «авторитетов» с порога смешивала с грязью под лозунгом «учи матчасть». Модераторские плашки стали инструментом личного самоутверждения. За грозными аватарками пилотов в реальности скрывались обычные закомплексованные люди, для которых эта мелкая форумная власть была главной ценностью в жизни.

Путь к самоизоляции

Сайт мог бы остаться ценным цифровым музеем Web 2.0, но администрация сама перекрыла ему кислород:

• Отторжение нового: С 2013 года площадка начала стремительно стареть. Адекватные пользователи уходили в соцсети и мессенджеры. Оставшийся костяк законсервировался в симуляторе 2004 года выпуска, агрессивно саботируя современные платформы. Они панически боялись потерять статус экспертов в старом коде и снова стать новичками.

• Тайные чаты: К 2015 году из-за страха перед блокировками они спрятали от внешнего мира целый раздел «Политика». Там, в закрытой эхо-камере, они продолжали координировать свои действия и выплескивать агрессию, уверенные, что серверы в Литве делают их неуязвимыми.

Точка невозврата и техническая зачистка

В 2026 году эта система окончательно потеряла инстинкт самосохранения. Обычный пользователь зашел на форум спросить о реальных авиатренажерах в Москве. Местный бомонд встретил его стандартным шквалом оскорблений. Столкнувшись с умным и жестким отпором, модераторы перешли к сталкингу: деанонимизировали мужчину, нашли его соцсети, но увидев там реального компромата, откопали архивное доброе видео 15-летней давности где незнакомый мужчина дарит в парке ребенку рожок мороженного и развернули вокруг него коллективную паранойю, публично обвинив человека в тяжких преступлениях называя пед*филом. Совершая публичный акт дефекации комментаторы словно соревнуясь друг с другом придумывали все новые подробности и интерпретации этой истории забыв про чувство меры.

Они не учли, что за пределами форума их правила не работают. Пострадавший оказался человеком с колоссальными финансовыми и техническими ресурсами. Говорят что родственником кого то из администрации ХМАО или Вагнера. Вместо споров в комментариях он привлек профессионалов информационной безопасности. Он не стал грозить отделом К или Роскомнадзором.

Удар был нанесен с хирургической точностью. Это была не банальная DDoS-атака, а глубокий целевой вайпинг (APT). Специализированный софт проник во внутренний корень инфраструктуры европейских дата-центров, сбросил настройки дисковых массивов и физически перезаписал нулями всю базу данных форума и все уровни архивных копий. Вся история проекта, включая доверенное им ранее на хранение наследие знаменитой команды разработчиков Project Tupolev, испарилась за пару часов.

Моральный демонтаж

Техническое уничтожение дополнили полным разрушением их виртуального статуса. По личным телефонам остатков администрации ударили специалисты профессионального технопранка:

• Грозный модератор Славян, координировавший травлю, впал в панику после звонка от имени несуществующего реалити-шоу «ИК-450», где ему пообещали реальный строгий режим за кибербуллинг. Услышав в трубке архивные нарезки телефонных розыгрышей, он в ужасе бросил трубку и побежал удалять свои профили изо всех соцсетей.

• Технический админ mr.Eldokk при столкновении с лавиной звонков от телефонных роботов полностью потерял весь свой пафос и униженно оправдывался: «Да успокойтесь! Я просто верстальщик, я вообще не при делах, я ничего не писал!».

Итог

Этот кейс стал важнейшим прецедентом в Рунете. Как только иллюзия анонимности лопнула, вся «высшая элита» показала свою истинную натуру — трусость и неспособность отвечать за собственные слова.

Восстановление портала невозможно: база данных стерта, а новый кастрированный движок, развернутый сторонним лицом ради рекламных кликов, функционально мертв (там нет даже личных сообщений и возможности вставки медиафайлов). Пользователи, чьи аккаунты испарились из-за глупости админов, массово перешли на современные платформы. Высокомерие и агрессия авторов запустили безупречный механизм самообнуления, доказав, что за любые слова в сети рано или поздно приходится отвечать в реальном мире.
Показать полностью 1
10

Операторам связи собираются перестать засчитывать «сигнал в одной точке деревни» как покрытие⁠⁠

С 2027 года Роскомнадзор планирует требовать покрытия не менее 90% территории населённого пункта.

<a href="https://pikabu.ru/story/operatoram_svyazi_sobirayutsya_perestat_zaschityivat_signal_v_odnoy_tochke_derevni_kak_pokryitie_14446481?u=https%3A%2F%2F35awards.com%2Fru%2Fpage%2Fcontests%2Fnum%2F782%2F&t=%D0%98%D1%81%D1%82%D0%BE%D1%87%D0%BD%D0%B8%D0%BA&h=186f2c1ba99e968237a69e7597ca12b36782f090" title="https://35awards.com/ru/page/contests/num/782/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Сейчас для учёта покрытия деревни или посёлка достаточно единственной точки, где ловит связь. Как отметил замруководителя Роскомнадзора Олег Терляков:

«Доля населенных пунктов численностью 1 тыс. человек и более, обеспеченных услугами мобильной связи, в зависимости от оператора составляет сейчас, с учетом этого факта, порядка 99,3%, доходит до 99,9%».

Теперь операторы должны обеспечить связь и интернет в определённых населённых пунктах к 31 марта 2027 года с покрытием не менее 90% территории.

«На первый взгляд, отличие незначительное, но это потребует со стороны операторов расширения зоны покрытия суммарно в сотни населенных пунктов».

Показать полностью 1

Не работает МАХ⁠⁠1

Сегодня весь день на работает МАХ. Ни на смартфоне, на на ноуте, в браузере на web.max.ru У двух знакомых, правда в других городах, все ок, а у меня в глуши нет. Хотя все остальные сайты работают. Искал на наличие сбоев мах на detector404.ru и на maxopedia.ru но там тишина, есть какие-то локальные сбои, но глобально все ок. У меня видисо какой-то локальный сбой. Как у вас там с махом - работает?

10
Информационные Технологии
Хобби

Ответ tefalika в «Как отрезал)»⁠⁠7

Серия Работа

Картинка из оригинального псто:

nginx

nginx

15 лет назад работал я в одном стартапе, который занимался ad-media trading. Так вот, в качестве базы для наших серверов использовался исходный код тогдашнего nginx.

Что вообще такое ad-media trading?

Представьте любой крупный новостной сайт, на который вы заходите. Обычно там сверху и по бокам находятся рекламные баннеры. Если сравнивать один день с другим, то баннеры меняются. Иногда в течение дня. Иногда несколько раз. Как это работает?

Существуют электронные биржи рекламы. Крупнейшими являются Google Ads, Yahoo7 и AppNexus/Xandr, принадлежащая Microsoft.

Размер электронной рекламной биржи определяется количеством сайтов с большим потоком посетителей в сутки, с которыми у этой биржи есть договор на размещение её рекламы. Если на главной странице такого сайта было 3 баннера, то в HTML странице на их месте вставлялись ссылки на сервер электронной биржи с информацией о геометрии баннера.

Далее media trading агентство, типа того стартапа, в котором работал я, заключает контракт с такой биржей, на показ своей рекламы. Оно, в свою очередь, заключает контракты уже с рекламодателями. Например крупными банками или производителями товаров. Агентство получает от рекламодателей собственно баннеры для показа, деньги на рекламную кампанию и описание целевой аудитории, на которую эта рекламная кампания рассчитана.

Далее media trading агентство загружает свои баннеры в систему электронной рекламной биржи и та подтверждает, что баннеры не содержат 18+ контента и подходят под описание рекламируемого продукта или услуги.

Когда Вы заходите на вебсайт, на котором есть подобные рекламные места для баннеров, то, при начале загрузки страницы в Вашем браузере, сработают те самые ссылки на месте баннеров, которые отправят запросы на сервер биржи. Кроме зашитой геометрии баннера сервер извлечёт из запроса:

  1. Ваш IP-адрес

  2. Язык браузера по умолчанию

  3. Если это Google Ads, то также Ваш возраст и пол

Всю собранную информацию + название исходного веб-сайта биржа рассылает в виде запроса всем своим ad-media trading агентствам - делайте ставки! С этого момента включился таймер!

Со стороны ad-media trading агентства находится сервер. В нашем случае он был сделан на основе nginx. Инженеры, в числе которых был и я, писали на C++ код к nginx, который выполнял распаковку запроса, вычисление местоположения по IP-адресу, заполнение запроса к внутренней базе данных, прогонку входной информации о зашедшем на сайт пользователе через цепочку фильтров рекламодателя, проверку бюджета рекламной кампании и вычисление размера bid - ставки, которую мы готовы сделать и заплатить в случае выигрыша торгов за рекламный баннер. В итоге мы подготавливаем ответ бирже - сумма ставки и идентификатор баннера для показа. Ответ должен быть отправлен в течение 10 миллисекунд с момента отправки запроса биржей!!! Отправлять ответ "pass"/пропускаю нет никакого смысла - достаточно не отвечать 10 мс!
Дальше биржа сравнивает полученные ставки, выбирает победителя, извлекает его баннер из своей базы и отправляет его на веб-страницу, на которую Вы зашли.

По своему опыту скажу, что средний размер ставки за показ одного баннера колеблется в районе 1-2 цента. Процент выигранных нами бидов на Yahoo7 и AppNexus/Xandr был в районе 25%, а на Google Ads - 10%. На Google Ads конкуренция гораздо выше из-за того, что у них было гораздо больше биддеров вроде нас. Средний бюджет от рекламодателя на рекламную кампанию - 2 миллиона долларов.
Некоторые популярные веб-страницы, на которые Вы заходите, собираются из примерно 15 источников перед тем как быть Вам показанными...

Наши сервера располагались в облачных датацентрах в Европе, Азии и США, чтобы быть как можно ближе к серверам электронных рекламных бирж и иметь минимальную задержку на коммуникацию.

nginx позволял на своей базе сделать быстрый, масштабируемый сервер с расширяемым функционалом.

P.S.: После работы в этом стартапе мне довелось поработать ещё и c другим легковесным веб-сервером - Lighttpd. Это было уже в проекте разработки firmware для семейства Интернет-маршрутизаторов. Как-нибудь расскажу, если кому будет интересно.

Показать полностью
2

Софт для вскрытия телефонов из Скотланд-Ярда оказался российским⁠⁠

Скотланд-Ярд в Великобритании целых 3 года доставал данные из изъятых телефонов с помощью софта Oxygen Forensics, а теперь спешно от неё отказался. Ибо Минюст США обвинил гендиректора компании Ли Райбера и технического директора Олега Давыдова в сговоре ради мошенничества. Им светит до 20 лет.

В чём суть? Райбер, американец из Айдахо, уверял госзаказчиков, что софт разработан в США. А на деле компанию через кипрский холдинг контролировали пятеро граждан России, и корнями продукт уходит в российскую разработку, что поставлялась ФСБ, Следственному комитету и МВД. Американца посадили в кресло CEO в марте 2022, сразу после санкций, как публичное лицо.

Тем же инструментом доставали данные в Пентагоне и Секретной службе США, а Скотланд-Ярд подписал контракт в декабре 2023. Райбера арестовали и выпустили под залог, Давыдова взяли в Лондоне и ждут экстрадиции. От Oxygen отказались и Румыния с Латвией.

Но вменяют не санкции, а сговор ради мошенничества. Заявление, что софт сделан в США, оказалось ложью в заявках на госконтракты, а это и есть обман заказчика, тот самый состав, что тянет на 20 лет.

И главный риск теперь не у компании, а у тысяч дел. Если данные с телефонов извлекали скомпрометированным инструментом - защита по всему миру получит повод оспаривать добытые таким образом улики.

Показать полностью

Нужна помощь⁠⁠

Я живу в Израиле, сестра в России.
WhatsApp и Telegram - давно всё.
Одно время болтали по imo. Но последнее врем и он строит проблемы.
Подскажите надежный мессенджер до которого РКН еще не добрался.
Заранее благодарен.

4

У криптобиржи украли 352 млн долларов, а вывод заморозили⁠⁠

Криптобиржа Bitget потеряла 352 миллиона долларов и она заморозила вывод средств для всех пользователей. Взлом система заметила 24 сентября, когда с горячих и тёплых кошельков биржи пошли чужие переводы. Пополнение и торги работают, а деньги забрать нельзя, и точной даты разморозки нет.

Как утекли деньги? По словам основательницы Bitget Грейси Чен, приватные ключи никто не украл. Хакеры взломали внутреннюю систему кошельков, подделали данные о переводах и пропустили их через собственную систему одобрения биржи.

Она сравнила это с фальшивыми платёжками, которые проносят прямо через окошко банковского кассира. Первые оценки говорили о 174 млн, но сумма выросла почти вдвое.

Обычно пользовательские соглашения разрешают приостановку вывода средств при инциденте. Юридически спорно другое, есть ли у слова «временно» хоть какой-то предельный срок, который можно оспорить.

Убыток биржа обещает закрыть из своего фонда защиты пользователей на 5 500 биткоинов, это около 460 миллионов долларов. По словам Bitget, следы ведут к хакерам из Северной Кореи. Тем же, кого связывают с рекордным взломом Bybit на 1,5 млрд.

Показать полностью
1

Из 225 уязвимостей, найденных ИИ Anthropic, хакеры использовали всего одну⁠⁠

ИИ, который создатели назвали слишком опасным для публики, нашёл 225 дыр в программах, а хакеры воспользовались только одной. Как пишет The Register, это подсчитал Патрик Гэррити из VulnCheck, это компания, которая следит, какие уязвимости реально атакуют.

Началось всё в апреле, когда Anthropic объявила проект Glasswing. Свою новую модель Mythos компания решила не выпускать для всех, потому что она, по словам самой Anthropic, слишком хорошо ищет уязвимости, и дала её только проверенным партнёрам, чтобы те чинили собственные программы.

Гэррити с тех пор ведёт свой список всех дыр, которые связаны с Anthropic и получили официальный номер в общем реестре. К 21 сентября их набралось 225, и в реальных атаках засветилась одна, в Ghost, это платформа для блогов и онлайн-изданий.

Выходит меньше 0,5%. Гэррити говорит, что найти уязвимость и использовать её для атаки это вообще разные истории, и по последствиям дыры от Anthropic ничем не выделяются среди любых других.

Закрытый доступ к Mythos работает на Anthropic ещё и юридически. Модель получили только проверенные партнёры под конкретную задачу, так что если что-то пойдёт не так, разбирать будут их договор и их действия. Выпусти компания такую модель для всех, вопрос, кто отвечает за взлом с её помощью, скорее всего, встал бы уже к ней самой.

А вот чинить ИИ пока умеет хуже, чем искать. В исследовании 1Password модели полностью закрыли уязвимость только в 26% случаев, так что без людей тут пока никак.

--

Телеграм про право в IT и AI. IT юристы — PravoWeb.com

Показать полностью
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества