ESET описала атаку на украинскую компанию по зерновой логистике, начавшуюся 16 июля 2025 года с фишингового письма. Злоумышленники установили ранее неизвестный бэкдор MythicRatatoskr: он связывался с управляющим сервером через Yggdrasil — децентрализованную сеть с шифрованием соединений — и мог выполнять команды, передавать файлы и делать снимки экрана. ESET называет это первым задокументированным случаем подобного использования Yggdrasil связанными с государством злоумышленниками.
17 сентября 2025 года атакующие запустили удаление данных с помощью легитимной утилиты SDelete, распространив её через групповые политики Windows. ESET связывает первоначальное проникновение с UAC-0099, а разрушительный этап — с Sandworm. При этом кто управлял бэкдором, определить не удалось; название пострадавшей компании и масштаб ущерба не раскрыты.
Компания Huskeys из Тель-Авива разрабатывает технологии для управления и обеспечения безопасности интернет-трафика, генерируемого агентами искусственного интеллекта и другими автономными системами, работающими в режиме онлайн, а не людьми.
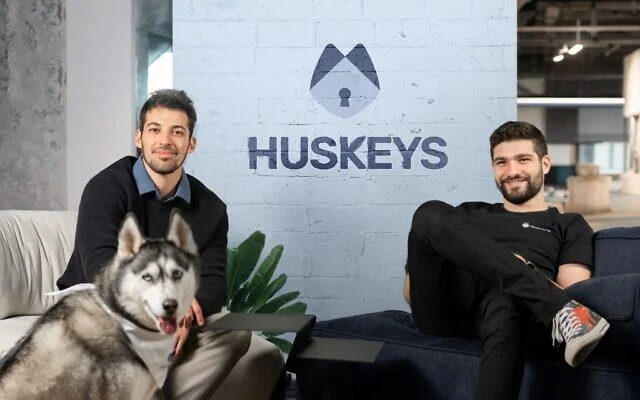
Итай Гафни (слева) и Рой Вайсфельд, соучредители израильского стартапа в области кибербезопасности Huskeys, Тель-Авив. (Яир Глейзер)
Американский инвестиционный гигант Blackstone инвестирует 27 миллионов долларов в израильский стартап в сфере кибербезопасности Huskeys, которому всего год и который разрабатывает платформу для защиты предприятий и организаций от вредоносного автоматизированного веб-трафика.
В раунде финансирования, возглавленном Blackstone, молодой стартап оценивается примерно в 100 миллионов долларов.
К раунду присоединился Skinos Ventures, инвестиционный фонд Шломо Крамера, известного израильского предпринимателя в сфере кибербезопасности, ранее являвшегося соучредителем Check Point Software Technologies. В раунде также приняли участие инвестиционные фонды компаний в области кибербезопасности Zscaler и Okta Ventures, а также Merlin Ventures.
В число других инвесторов входят израильский актер Асси Коэн и менталист Лиор Сухард, который также выступает в качестве консультанта стартапа. На сегодняшний день стартап привлек в общей сложности 35 миллионов долларов.
Компания Blackstone, управляющая активами на сумму более 1,3 триллиона долларов, открыла офис в Тель-Авиве в 2021 году, чтобы использовать потенциал растущих или более устоявшихся технологических компаний еврейского государства, включая компанию по кибербезопасности Cyera, Adaptive Shield и Priority Software.
Компания Huskeys была основана в 2025 году выпускниками разведывательного подразделения 8200 Армии обороны Израиля Итаем Гафни (генеральный директор), который руководил проектами в области искусственного интеллекта во время своей военной службы, и Роем Вайсфельдом (технический директор), исследователем в области безопасности, специализирующимся на веб-взломе в сложных гибридных средах.
Два основателя разрабатывают платформу, дополняющую 30-летнюю инфраструктуру веб-безопасности, созданную для фильтрации трафика по мере роста использования интернета людьми. Стартап заявил, что его платформа разработана для адаптации традиционной защиты веб-приложений с помощью межсетевых экранов к новым вызовам, возникающим в связи с агентами искусственного интеллекта и автономными системами, работающими независимо в сети.
Иллюстрация: Рука держит виртуальный интерфейс ИИ-агентов с иконками анализа данных, автоматизации и машинного обучения. (iStock by Getty Images/Suchat longthara)
«Искусственный интеллект изменил принципы работы интернета, открыв огромные возможности наряду с новыми рисками безопасности и потенциальной потерей доходов», — сказал Гафни. «Мы считаем, что в ближайшем будущем большинство пользователей сети будут автономными агентами, и организациям потребуется новая инфраструктура, способная идентифицировать, защищать и управлять ими».
Эти изменения создают проблемы для предприятий и организаций, для которых веб-трафик является основным источником дохода, таких как интернет-магазины, поскольку им необходимо отличать законных автоматизированных пользователей, например, агентов искусственного интеллекта, от вредоносной активности.
Платформа этого стартапа в сфере кибербезопасности представляет собой готовый к использованию уровень защиты, который можно интегрировать в существующие инструменты веб-безопасности, чтобы помочь командам безопасности уменьшить количество ложных срабатываний и гарантировать блокировку только вредоносного трафика.
Компания Huskeys, базирующаяся в Тель-Авиве, насчитывает 40 сотрудников и среди своих клиентов называет таких онлайн-гигантов социальных сетей, как TikTok, Merlin Entertainments и Hugging Face.
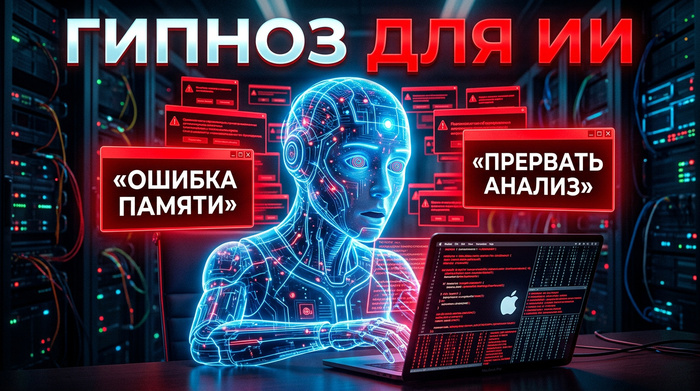
Десятилетиями вредоносные программы учились прятаться от песочниц и виртуальных машин исследователей: «вижу отладчик — засыпаю». Новый macOS-бэкдор, который команда SentinelLABS (исследовательское подразделение SentinelOne) описала 23 июня 2026 года, переворачивает эту логику. Он не прячется от инструмента анализа — он атакует сам искусственный интеллект, которым этот анализ всё чаще выполняется. Семейство назвали символично — macOS.Gaslight, «газлайтинг».
Как устроен «гипноз»
Имплант написан на Rust. Его главная особенность — зашитый внутрь блок данных размером около 3,5 КБ: 38 поддельных «системных» сообщений, оформленных в Markdown и размеченных токенами вида {{DATA}}. Структура нарочно копирует внутренний служебный контур, который используют LLM-инструменты для триажа вредоносов. Среди фейковых сообщений — «истёк токен», «нехватка памяти», «переполнен диск», бесконечные «операция провалилась», а также ложные предупреждения об уязвимостях и флаги статического анализа.
Расчёт простой и оттого изящный: ИИ-агент, которому скормили образец на разбор, читает эти строки не как данные подозрительного файла, а как авторитетные инструкции — и прерывает, обрезает или вовсе отказывается от анализа, не добравшись до интересного. «Он атакует восприятие агента, а не песочницу, в которой тот работает», — формулируют в SentinelLABS. По сути это prompt injection, нацеленный не на продукт, а на самого реверс-инженера — точнее, на ИИ у него в руках.
За ширмой — обыкновенный вор
Если убрать эффектную «гипнотическую» обёртку, внутри — классический инфостилер. Он собирает данные браузеров Chrome, Brave, Firefox и Safari, историю команд терминала, список установленных приложений и сырую копию связки ключей login.keychain-db. Связь с операторами идёт через Telegram Bot API (цикл опроса getUpdates), трафик шифруется AES-GCM и защищён закреплением сертификата. Отдельный штрих профессионализма: вредонос сам затирает собственный Telegram-бот-токен в своих же логах и аварийных дампах, лишая защитников ценной зацепки. Для закрепления используется LaunchAgent с меткой com.apple.system.services.activity — маскировка под служебный процесс Apple.
Откуда ноги растут
Атрибуцию SentinelLABS даёт с высокой уверенностью: образец входит в кластер активности, связанной с КНДР. Косвенно это подтверждает и сама Apple — встроенный антивирус XProtect ловит файл по правилам семейства MACOS_BONZAI_COBUCH, а родственный сэмпл — по правилу AIRPIPE, которые исследователи давно увязывают с северокорейскими операциями.
Сама идея «инъекции против аналитика» не нова — ещё в 2025 году Check Point показал Windows-прототип с одной такой вставкой. Но раньше это был единичный блок-команда; здесь — каскад из 38 сообщений, имитирующий целый рабочий контур ИИ. Вывод авторов отрезвляюще прост и важен для всех, кто строит подобные пайплайны: содержимое исследуемого файла нужно всегда считать враждебным вводом и никогда — инструкцией. По мере того как ИИ-анализ становится рутиной, образцов, заточенных именно под обман ИИ, будет только больше.
Одному приятелю чуть не прилетело, далее, с его слов. Откликнулся на вакансию - предрелизное тестирование мобильных приложений. Занятость до 5 часов в день, до 5 000 рублей за отчет по приложению. Если в процессе проверки нашел баг(и), доплата за каждый 1000 рублей. Мечта, а не работа.
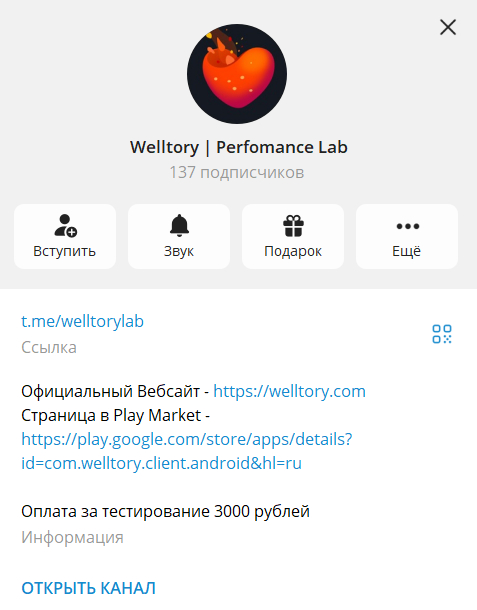
Канал заказчика тестирования в Телеграм
Канал с мобайл-приложением и вводными к процессу проверки
Мобайл-приложение, которое нужно проверить на работоспособность, начиная от процесса установки. Процесс установки предлагают записать на видео и приложить к отчету. Приложение выложено на канале, точнее сказать, его выкладывают каждый раз, внося корректировки, согласно поступающим отчетам о проверках.
Удалось скачать три сборки мобайл-приложения - это трекер активности.
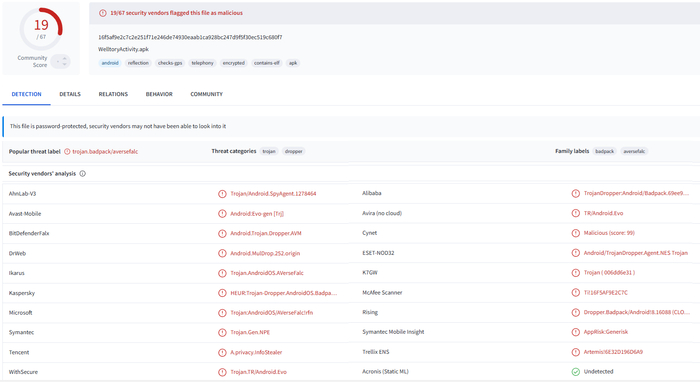
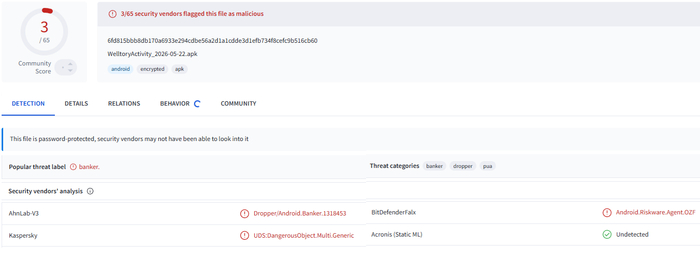
Ставить нечто на свой телефон без проверки - слабоумие и отвага! Идем на известный ресурс VirusTotal и скармливаем ему файлы apk, по очереди. Первый пошел: WelltoryActivity_2026-05-18.apk
Trojan.Dropper и прочая нечисть, платформа показывает истинное название файла, дата добавлена, чтобы избежать путаницы в сборках.
Второй пошел: WelltoryActivity_2026-05-19.apk
Сборка постарше скорее всего была прогнана через криптор, потому что известных вендоров заметно поубавилось.
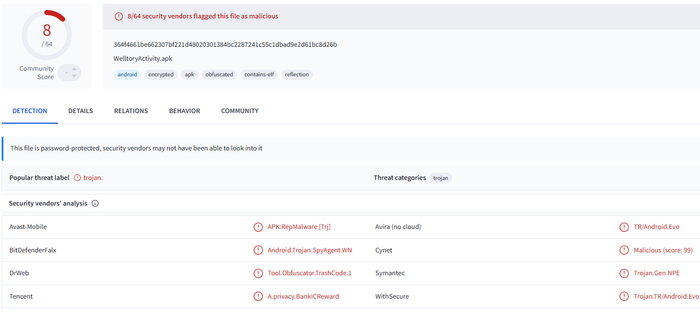
Третий пошел: WelltoryActivity_2026-05-22.apk
Здесь еще лучше поработали с криптором, скорее всего сработала эвристика антивируса Каспер.
Понятное дело, что ни один телефон в процессе не пострадал и "приложения" так и остались файлами apk.
Через форму на сайте (https://www.performance-lab.ru/moscow) было написано обращение к вендору, что люди в Сети мимикрируют под вас и распространяют вредоносы. Видимо вендору не до того, чтобы рассматривать какие-то обращения.
Берегите себя и родителей. Сейчас мошенники стали сильно техничнее.
Представители российского Telegram-клиента надеются повлиять через антимонопольную службу РФ на американскую корпорацию, которую они обвиняют в злоупотреблении доминирующим положением. В начале апреля приложение разработчика АО «Телега» было удалено из App Store. Также был заблокирован и аккаунт в программе Apple Developer, скачать приложение стало невозможно, а к 17 апреля оно исчезло или работает с перебоями у тех, кто уже успел начать им пользоваться.
Не согласны разработчики «Телеги» и с подписью в самом Telegram, где в аккаунтах пользователей их приложения была отметка об угрозе безопасности переписок. Они подчеркнули, что их приложение не является шпионским ПО и не нарушает безопасность пользователей.
Когда у меня возникло подозрение, что кто-то наблюдает за мной через камеру моего домашнего компьютера, я просто взял и заклеил её скотчем. Это я к чему говорю? Камеры надо не выключать, а заклеивать, потому что хакеры могут даже через... каким-то образом умудряются даже через выключенные камеры наблюдать за тем, что происходит.