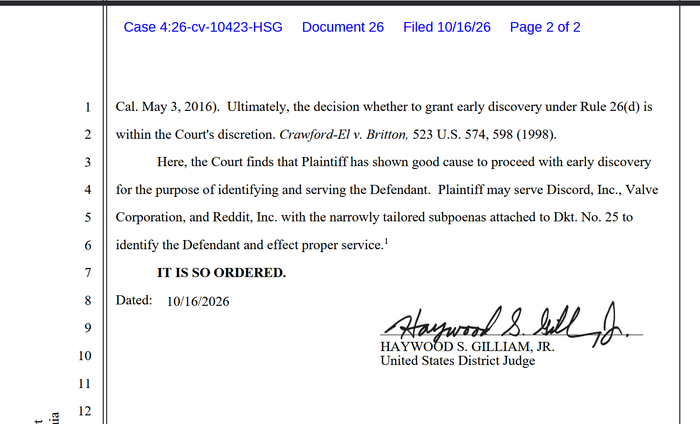
Относительно хорошая новость - из 46 (СКОЛЬКО?? СКОЛЬКО??)запрашиваемых сведений суд одобрил всего 9. Как обычно пароли, явки:
имена и фамилии;
документы, удостоверяющие личность, если они имеются;
адреса электронной почты;
IP-адреса;
номера телефонов;
домашние и рабочие адреса.
Предоставить всё это должны три компании:
Valve Corporation
Discord, Inc
Reddit, Inc
gov.uscourts.cand.478929.26.0.pdf
Для юристов и остальных любопытных можно персонально ознакомится с ходом сего процессуального опуса официально здесь.
Сам voice38 уже прокомментировал вчера, что ему беспокоится не о чем и он продолжит дальше взламывать игры с DENUVO.
Для сравнения: предыдущую DRM SecuROM от того же самого Рейгарда Блауковича взломали полностью ещё в 2011 году хакеры из России, а 80_PA SecuROM keygen с 2015 года и по сей день успел разойтись миллионными тиражами по всему миру, в т.ч. через Google Play Store и RuStore. Никого даже и не пытались искать.
Проверил "хакера" ESSEXPLOIT. Это не настоящий хакер.
Поднимите, чтобы попало в индексацию, потому что, судя по транзакциям, бедолаг много и содержат псевдо-хакера за свой счет, а хочется, чтобы когда жертва искала информацию про ESSEXPLOIT, то им показывался этот пост.
Как это работает:
В интернете на форумах заблаговременно закинута легенда про волшебные архивы .xialz, которые можно распаковать только особым распаковщиком.
Также заблаговременно на форумах хвалят, что это крутые хакеры из даркнета и толко они действительно помогают. Это все, чтобы жертва, которая сомневается, прочитав это решила попробовать все-таки.
Жертва по каким-то причинам обращается к ESSEXPLOIT, ей выставляют предоплату 50% в usdt в сети TRC20 (кошельки TEmK4NhXBtYb1dCVyyJAAnD8VnuGQWFwAc, TAXDRVWbVRLQta4XZMWy5YPTQF9KDcuBm6, TPGcpaQKWAXHYQScWF7eDTS3S2ath7qwfC и другие)
Жертва оплачивает предоплату, ждет. Через 2-3 дня ESSEXPLOIT пишет, что все сделано, присылает архив в формате .xialz для солидности раздутый до 300-500 Мб, чтобы жертве казалось, что там действительно что-то есть - переписки, фото или что-то, что запрашивала жертва. На самом деле в архиве лежит бесполезная последовательность практически одних и тех же байтов, клонированная много-много-много раз. Если жертва сомневается, то идет гуглить и находит статью из п.1 про чудо-архивы .xialz и более не сомневается.
на самом деле .xialz - преобразованный файл с JPEG-подобным содержимым.
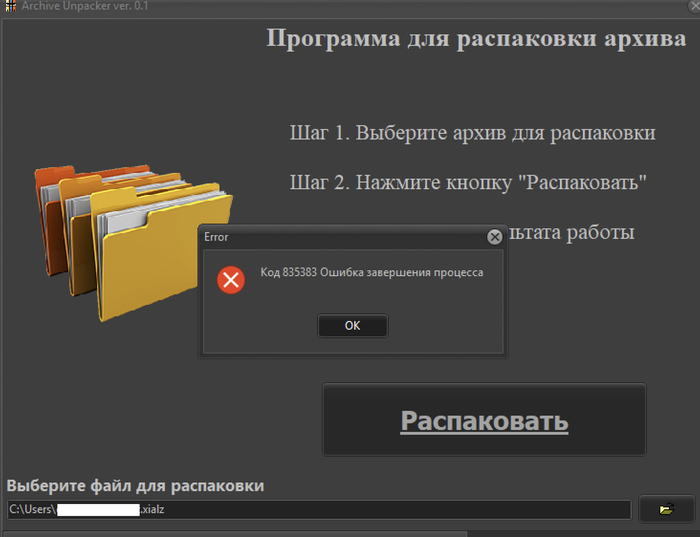
Жертва оплачивает остальные 50% и ESSEXPLOIT присылает специальную программу-распаковщик для этого архива. Но программа-распаковщик сама по себе фейк! Выгладит более-менее (см. рисунок ниже): закидываешь свой архив, жмешь кнопку "Распаковать", прогресс-бар двигается, но каждый раз в случайном месте выдается ошибка. Распаковщик-то не настоящий)) 46 заранее написанных ошибок и рандомных кодом ошибки, которые выдаются в рандомном порядке, в рандомный момент движения прогресс-бара.
Код распаковщика написан коряво, кстати, там сначала создаётся экземпляр TStringList, а затем переменная почти сразу перезаписывается результатом CreateErrorList, который возвращает другой TStringList. Короче, ESSEXPLOIT еще и рукожоп.
Ну, и все ESSEXPLOIT в профите. Жертва - бедолага.
На Украине находится около 37–53 коммерческих дата-центров, которые хранят данные разведки ВСУ и другую секретную информацию, сообщил в эксклюзивной беседе с aif.ru хакер PalachPro.
По его словам, большая часть подобных дата-центров находится в Киеве - около 27. Остальные расположены в Харькове, Одессе и Львове.
«По данным. Там лежит всё, что нужно ВСУ для работы: разведка со спутников, перехваты мобильных телефонов с передовой, радиопереговоры, данные от ДРГ. Также там есть информация по работе системы Maven Smart System от Palantir, которая наводит цели и управляет боем. Плюс резервные каналы связи, IP-телефония, серверы Нацполиции и военкоматов», - объяснил специалист.
Программа Maven Smart System, о которой идет речь, это система управления боевыми действиями на базе искусственного интеллекта, разработанная компанией Palantir Technologies. В частности, она внедрена во все структуры армии США.
Известно, что в марте этого года Пентагон утвердил Maven в качестве основной платформы искусственного интеллекта в армии США. А годом ранее систему официально закупила НАТО.
Израиль в первой половине 2026 года стал главной целью DDoS-атак, о которых заявляли политически мотивированные хакерские группировки. На его долю пришлось 16,9% всех таких атак в мире, говорится в новом отчете израильской компании Radware, специализирующейся на кибербезопасности.
За первые шесть месяцев года хакеры заявили о 784 DDoS-атаках на израильские организации. Это более чем вдвое превышает показатель Украины, занявшей второе место с 390 атаками. Далее следуют США – 359 атак и Великобритания – 285. Доля Израиля выросла с 12,2% в 2025 году до 16,9% в первой половине 2026-го.
В Radware отмечают тесную связь активности хакеров с военными и политическими событиями. В марте, после резкой эскалации конфликта с Ираном, число заявленных DDoS-атак в мире за месяц выросло на 103%, до 1308. К кампаниям против Израиля, США и государств Персидского залива присоединились около 60 группировок – как связанных с Ираном, так и антизападных и пророссийских.
Самой активной группировкой в первой половине года оставалась пророссийская NoName057(16), на которую пришлось 40,5% всех зафиксированных Radware заявлений о DDoS-атаках. Чаще всего целью хакеров становились государственные структуры – на них пришлось 37,2% заявленных атак.
В целом отчет Radware фиксирует резкий рост DDoS-угроз: число атак на веб-приложения в первой половине 2026 года увеличилось на 110,6% по сравнению с аналогичным периодом прошлого года. Компания подчеркивает, что статистика атак основана именно на публичных заявлениях группировок и данных ее системы мониторинга, а не означает, что каждая заявленная атака привела к нарушению работы цели.
Российские хакеры из группировки NoName057(16) — одни из самых разыскиваемых хакеров в Европе и мире. В прошлом году их объявили в международный розыск за взлом связанных с Украиной и НАТО сайтов и систем.
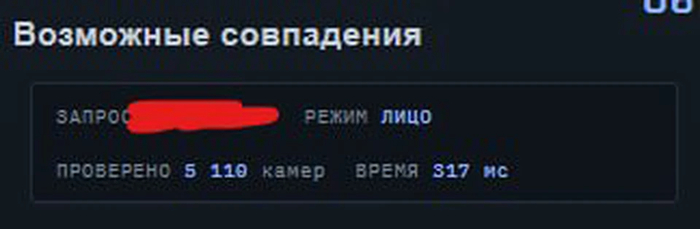
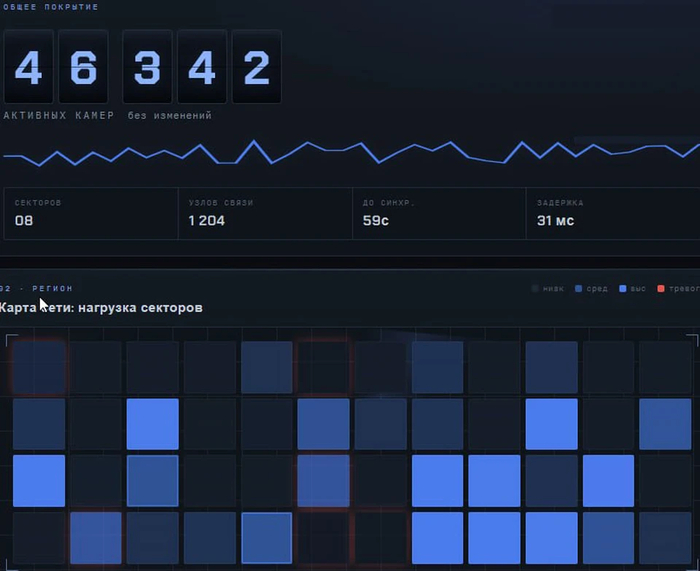
А месяц назад группировка получила доступ к 50 тысячам камер на территории Евросоюза и незалежной. Операцию назвали Broken Byte — «Разрушенный байт». Подробностями с KP.RU поделился хакер PalachPro. Он впервые показал нам, как выглядит интерфейс созданных им программ.
— Какой практический эффект дает ваша операция?
— Она позволяет нам собирать очень много полезной информации внутри вражеских стран. Вспомните историю с Али Хаменеи (разведка Израиля утверждает, что следила за передвижением верховного лидера Ирана по камерам уличного наблюдения — Ред.). Мы можем следить за объектами на территории Евросоюза и Украины.
— О чем конкретно речь?
— Современный шпионаж — это охота за номерами автомобилей, лицами, уникальными визуальными отпечатками, которые оставляет каждый объект в пространстве Европы.
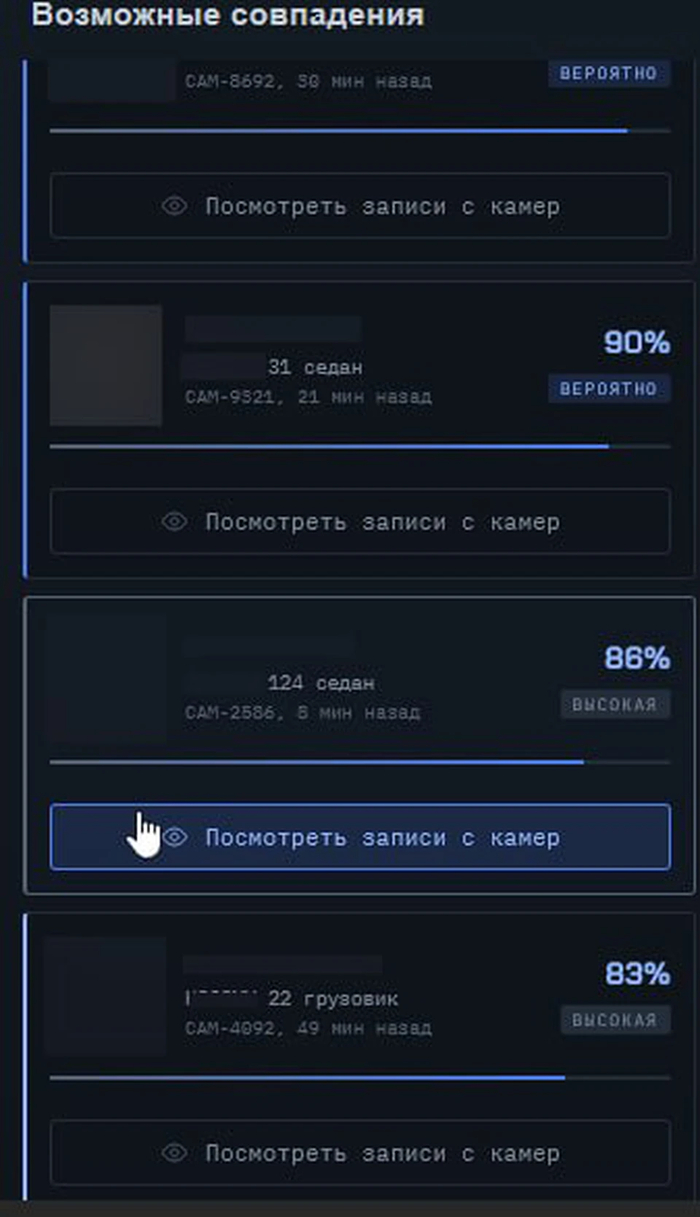
Уличные камеры, частные видеосистемы и так далее — данные с них собираются, очищаются. Я могу в реальном времени отслеживать любую машину — где она находилась, когда, где двигалась, а где подолгу стояла. Могу вести наблюдение за людьми, применяя сложные комбинированные фильтры типа: город — Берлин, время — 12:30, машина — черная, человек в красной куртке.
Европа вся пронизана моими цифровыми глазами.
— Выходит, классические методы спецслужб по наружному наблюдению за объектом устарели?
— Классическая «наружка», когда за объектом ходят живые люди, еще используется, но как вспомогательный инструмент. Сегодня главная борьба идет именно за доступ к камерам, системам видеонаблюдения, базам данных операторов связи и цифровому следу человека.
Хакерский интерфейс для поиска человека по камерам наблюдения
— После ограбления Лувра выяснилось, что паролем от серверов видеонаблюдения было слово «Лувр». Насколько европейские системы готовы к кибератакам?
— В Германии, Нидерландах или Франции вы встретите относительно современные системы защиты. А вот в странах Восточной и Южной Европы та же инфраструктура часто напоминает решето. Миллиарды евро, которые торжественно выделяют на «укрепление киберустойчивости», растворяются в тумане.
Так выглядит программа по поиску автомобилей
— Сколько времени потребуется европейцам, чтобы устранить дыры?
— От нескольких месяцев до 2–3 лет. Владельцы крупных систем обычно замечают взлом не сразу. Профессиональное, тихое проникновение часто остается незамеченным неделями, а то и месяцами.
— За последний месяц вам противодействовали с той стороны?
— Cерьезного противодействия мы не заметили. Но, конечно, о нас пишут. Объявления в розыск, отчеты крупных аналитических корпораций вроде Google, — все это есть. Они периодически поднимают шум и пытаются показать, что «ведут работу». Но это больше попытки создать видимость активности, чем эффективные меры против нас.
— А насколько хорошо защищена от проникновения российская инфраструктура?
— Значительно лучше, чем в ЕС. Камеры, транспорт, табло, светофоры и системы освещения у нас в большинстве случаев имеют многоуровневый контроль и находятся под постоянным наблюдением спецслужб.
46342 — количество контролируемых хакерами камер
— Можно ли по видеопотокам определить точки запуска беспилотников, их маршруты?
— Да. Наши нейросети фиксируют места запуска дронов, характерную подготовку, перемещение техники и подозрительную активность групп.
— Это помогло противостоять украинским атакам?
— На отдельных участках фронта система проходит боевое тестирование и уже применяется в реальном режиме.
— В начале СВО хакерское сообщество разделилось на сторонников России и Украины. Война между хакерскими группировками продолжается?
— Острое противостояние, которое было в 2022 году, заметно выдохлось. Серьезного, организованного противоборства уже нет. Разве что периодически появляются мелкие группы, которые взламывают магазины, аптеки и локальные сервисы ради шума. Это уровень детского сада, который никакого влияния на реальный расклад не оказывает.
— Кто может конкурировать с нашими хакерами?
— Реальную конкуренцию нам составляют лишь отдельные высококлассные группы из Китая и американских правительственных структур. Российские хакеры по-прежнему в числе сильнейших — у нас сильная математическая школа и глубокое понимание систем.