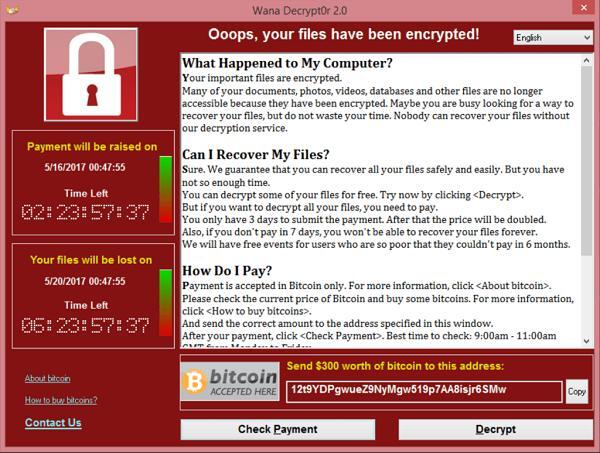
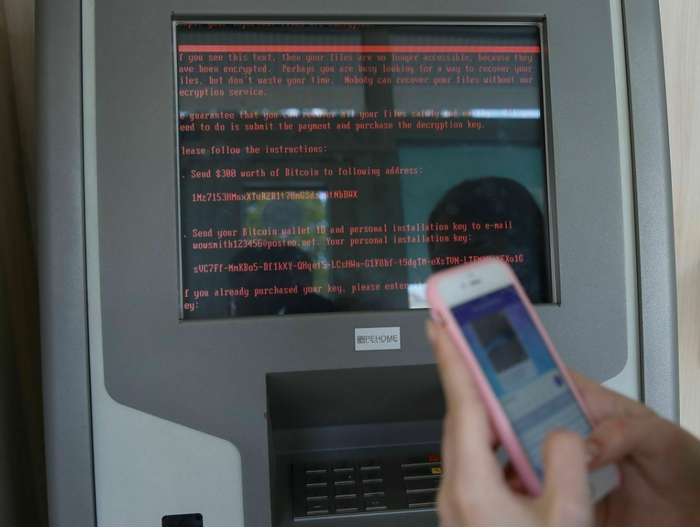
🦠В этот день началась глобальная эпидемия вируса-вымогателя WannaCry, которая затронула более 200 000 компьютеров в 150+ странах мира. Это одна из самых разрушительных кибератак в истории.
🪱 Вирус использовал уязвимость в протоколе SMB (Server Message Block) операционных систем Windows, известную как EternalBlue. Эту уязвимость ранее эксплуатировало Агентство национальной безопасности США (NSA), но её код был похищен и выложен в открытый доступ хакерской группировкой Shadow Brokers. Microsoft выпустила патч за два месяца до атаки, но многие системы не были обновлены, особенно в государственных структурах и крупных корпорациях, использующих устаревшее ПО.
💵 После заражения WannaCry шифровал файлы пользователя и требовал выкуп в размере $300–$600 в биткойнах. Среди пострадавших — британская служба здравоохранения NHS (отменены операции, отключены компьютеры), российское МВД, Deutsche Bahn, FedEx, Renault, Telefónica и множество других организаций. Атака остановилась только благодаря 22-летнему британскому исследователю, который случайно активировал «киллсвитч», зарегистрировав домен, указанный в коде вируса.
Помните о таком?
🩵 Пусть ваши данные всегда будут в безопасности)
👇👇Наш канал на других площадках👇👇 YouTube | RuTube | Telegram | Pikabu =====================================
Привет, Пикабу! Сегодня я расскажу вам невероятную историю о Маркусе Хатчинсе - обычном британском программисте, который за 72 часа превратился из никому не известного блогера в героя, а затем в одного из самых разыскиваемых хакеров в мире. Пристегните ремни, будет горячо!
Май 2017 года. Мир сходит с ума от вируса WannaCry, который шифрует данные и требует выкуп. Заражено более 230 000 компьютеров в 150 странах.
Маркус Хатчинс, 22-летний программист, живущий с родителями, анализирует код вируса и находит в нем странную особенность - "kill switch" (переключатель смерти).
Он регистрирует случайный домен, указанный в коде вируса, за $10.69. И внезапно... атаки прекращаются! Маркус случайно активировал механизм остановки вируса.
За несколько часов Маркус становится мировой знаменитостью. СМИ называют его "человеком, который спас интернет".
Но история на этом не заканчивается. Через 3 месяца Маркус прилетает в Лас-Вегас на конференцию по кибербезопасности Defcon.
Прямо в аэропорту его арестовывает ФБР! Обвинение - создание и распространение банковского трояна Kronos в 2014-2015 годах.
Оказывается, до своего героического поступка Маркус вел двойную жизнь. Днем - обычный программист, ночью - создатель вредоносного ПО.
Мир в шоке: человек, спасший интернет от одного вируса, обвиняется в создании другого!
Маркусу грозит до 40 лет тюрьмы в США. Начинается громкое судебное разбирательство.
Защита Маркуса утверждает, что он давно отошел от противозаконной деятельности и полностью переключился на борьбу с киберпреступностью.
После двух лет судебных баталий Маркус признает вину в двух пунктах обвинения. Судья, учитывая его заслуги в остановке WannaCry, приговаривает его к... одному году условно!
Сегодня Маркус Хатчинс - уважаемый специалист по кибербезопасности, помогающий компаниям и правительствам бороться с хакерами.
Мораль истории:
Никогда не знаешь, как одно действие может изменить твою жизнь.
Прошлые ошибки не определяют твое будущее.
В мире кибербезопасности грань между "плохими" и "хорошими" парнями иногда очень тонка.
Навыки важнее прошлого: даже бывший "черный хакер" может стать героем.
P.S. Маркус написал книгу о своем опыте и сейчас активно выступает на конференциях, призывая молодых программистов использовать свои навыки во благо.
А у вас были случаи, когда вы случайно становились героем? Или, может, вы совершали поступки, которые неожиданно приводили к серьезным последствиям? Расскажите в комментариях!
"Лето, деревня, туалет без двери, мужик сидит тужится. Мимо идет тетка. - Петрович, чтоб тебя, ты хоть бы дверь навесил. - Дверь?! Зачем?!! Че тут брать-то?!!!"
Каждый из нас, я полагаю, знает, что железнодорожная инфраструктура представляет из себя очень важное звено в экономической жизнедеятельности практически любой страны. И как самое наиважнейшее звено эта транспортная отрасль должна быть очень хорошо защищена, не только с точки зрения антитеррористической безопасности, но и с точки зрения кибербезопасности.
Как же обстоит дело с безопасностью железнодорожных объектов в нашей стране? Как хорошо они защищены, и как хорошо они могут противостоять угрозам извне? Об этом я, как бывший железнодорожник, расскажу в этой статье, прежде всего, на примере своего собственного вагонного депо. Погнали!
"А причём тут сыр?" - Спросите вы. Говорят, что основным качественным показателем сыра являются дырочки в его структуре (глазки). И чем этих дырочек больше, тем сыр лучше. Собственно, если АО "РЖД" было бы сыром в плане вышеуказанной безопасности- то в качестве ему было бы не занимать. Но, к большому сожалению Белозерова, безопасность АО "РЖД" - не сыр, и многочисленные дырки его не красят совсем.
Поговорим об антитеррористической безопасности. Под этим термином я понимаю защиту объектов от физического проникновения сторонних лиц в здания и непосредственного доступа к уязвимостям инфраструктуры, либо к критически важным данным компании.
Как обстояло дело с антитеррором на моём предприятии? Да, собственно, никак. Работал принцип "Чего у нас брать-то?", как в анекдоте выше.
Первый рубеж "защиты" нашего предприятия - это будка со сторожем. Но, так как этот самый сторож постоянно то смотрит телевизор, то спит, а никакого турникета и периметрального ограждения нет и в помине, то данное элемент "защиты" можно смело в расчёт не брать. Он не представляет угрозы ни для одного террориста или вора. Спросите, зачем тогда сторож? Ну, как зачем? Надо же куда-то деньги РЖДэшные списывать? Ну, не создавать же рабочие места и закупать оборудование? Нет, таким наша любимая компашка не промышляет.
В принципе основной защитой от незаконного проникновения должны быть двери. Железные такие, здоровые, красивые. В наше здание аппарата управления вели две двери: одна основная (парадная), вторая - запасная. Естественно, по всем правилам внутренних уставов АО "РЖД" на парадной двери стоял кодовых замок (домофон), навес и неоновая вывеска "вагонное депо". Неоновая вывеска - это самое главное! Без неё никуда! А то вдруг забредут к нам террористы, а как им понять, по адресу они пришли, или ошиблись? Вот! А тут всё уже подписано! Ну, в принципе в плане защиты парадная дверь с домофоном очень-таки хороший вариант. Если, конечно, у террористов нет универсального ключа, изготовить который намного проще, чем заморачиваться с отмычками, сверлением и прочей ерундой.
А что по запасной двери? Запасная, находившаяся буквально на расстоянии десяти метров от парадной, имела обыкновенный сувальдный замок, который должен был быть постоянно в запертом состоянии. Между "должен быть" и фактическим его состоянием большая пропасть...
Установив парадную дверь с домофоном, администрация депо не посчитала нужным обеспечить работников ключами (домофонными), поэтому большая часть персонала проходила через запасную дверь. Удобство запасной двери ещё было и в том, что возле неё было место для курения. А как идти на работу не покурившим? Вот! Да и в течение дня можно было выйти через эту дверь и подышать свежим и приятным запахом никотина и смолы. По требованиям пожарной безопасности запасной выход имел изнутри защёлку, позволяющую открывать дверь без ключа.
Учитывая всё вышесказанное, запасная дверь была постоянно в открытом состоянии. Да, в принципе чего тут страшного? Надо просто хотя бы закрывать её в конце рабочего дня на замок, да и всё. Но дело осложнялось раздолбайством руководства депо, в частности, главного инженера, который и был тем самым ответственным за безопасность предприятия. "Зачем каждый раз закрывать дверь? Ведь её на следующий день надо будет открывать? Пусть открыта на распашку!" - так думал наш Главнюк.
Неоднократно наше депо проверяли на антитеррор сотрудники ФСБ. После их рейдов депошный Главнюк ходил по зданию и с грустью в глазах собирал муляжи взрывных устройств. Но данные мероприятия ни к чему не приводили. Наш человек живет по принципу "пока жареный петух в задницу не клюнет". И пока в депо ничего не взорвалось и никто не погиб - смысла в нормальной безопасности и нет .
И вот в один прекрасный день на территорию депо ночью проникли неизвестные, побили все светильники в здании, посносили датчики пожарной сигнализации, "насрали" по углам и были таковы. Проникли они, кстати, в депо через ту самую запасную дверь, которая была не закрыта. Даже хвалёное видеонаблюдение не помогло. Ибо это было дешёвое китайское оборудование, на котором даже днём слона на воздушном шаре не сможешь разглядеть, не то, что лица нарушителя ночью. Кстати, само видеонаблюдение устанавливать не специализированной организацией, а силами самих работников депо. Это ж РЖД!
Но и после данного происшествия никто особо не стал заморачиваться с безопасностью: курить-то надо, а "гамно" по углам мы и так уберём своими силами.
Если бы вместо хулиганов на территорию депо пробрались реальные террористы, думаю, одними "какашками" депо не обошлось бы. Да и что мешало этим отморозкам поджечь здание, например?
Однако, на открытой запасной двери уязвимости депо не заканчивались. Удобство доступа к оборудованию и данным компании для злоумышленников также создавалось самими работниками предприятия, вернее их халатным отношением к безопасности. Ведущий специалист по охране труда на мой вопрос о том, почему он не закрывает дверь в свой кабинет ответил: "Еще ни разу никто ничего не взял". Действительно, зачем закрывать двери, когда никто ничего не берёт? Вот когда возьмут, тогда и закроем!
Практически никто в моём депо при уходе с работы не выключал компьютер. Ну, ладно, ничего страшного - жрёт лишнюю энергию и делает возможным случайное возгорание. Но, нет! Компы ещё и не блокировались! Так же удобнее. Т.е. любой, кто проник в здание вне рабочего дня (а, как я сказал ранее, проникнуть в здание было проще простого), пнул картонную кабинетную дверь башмаком - получал доступ ко всем АРМам, паролям, переписке и данным, хранящимся на ПК: таковыми могли быть и паспортные данные работников и соискателей, и фотографии ж/д объектов, и показатели экономической деятельности, и данные по коммерческой, или иной тайне, которую так "бережно" пытались хранить РЦБЗэшники. Можно было, получив доступ к клиенту доменной сети, заразить её вирусом (даже через почтовый клиент), либо взломать, например, почтовый сервер и получить доступ к переписке всех работников на узле, или дороге с последующим шифрованием всех критически важных данных на локальной машине. Собственно, так сделал знаменитый вирус WannaCry, который очень хорошо потрепал и РЖД в том числе. Но горбатого могила исправит, тут уже ничего не поделаешь. А ведь в компании насчитывается довольно-таки обширный штат СБэшников, активно надувающий щёки и щебечущих на ушки руководству компании: "А в остальном прекрасная маркиза - всё хорошо, всё хорошо!". Чем они, конечно, занимаются, лично для меня остается загадкой.
А вот история о том, как я, будучи работником РЖД, стал непосредственным свидетелем уничтожения своих данных программой WannaCry, как отразил эту атаку знаменитый "Касперский", и как РЖД "противостоит" киберугрозам, это уже повод для следующей статьи.
В апреле 2023 года мы запустили необычный для нас проект - ремонтный сервис нового формата. Первого клиента нашли только в начале лета, но уже с первого проекта удалось достичь запланированной прибыли. Расскажу, как мы создали современную компанию для поколения "новых денег", которые не готовы к тому, что прораб будет класть половину стоимости ремонта себе в карман, а сроки растягиваются без ограничений и почему это оказалось прибыльным бизнесом.
Как всё начиналось
Конец 2022 года. Я работал менеджером проектов в крупной IT-компании, мой друг Антон - тимлидом в другой известной технологической компании, а Дима занимал позицию backend-разработчика в третьей. У всех стабильные зарплаты, интересные проекты - жизнь шла своим чередом, пока Антон не решил купить квартиру в новостройке.
После долгих поисков он остановился на 85-метровой квартире в ЖК около метро Саларьево - современный комплекс с подземным паркингом и зелёным двором. Как типичный программист, к поиску ремонтников он подошёл педантично: изучил десятки предложений, провёл собеседования с кандидатами. В итоге выбрал бригаду с Авито с "15-летним опытом работы".
Денис (это я:) - один из создателей сервиса
За время ремонта у Антона мы с Димой часто приезжали к нему - помочь, посоветовать, и просто поржать над очередными косяками строителей. У нас обоих за плечами был серьёзный опыт управления командами, внедрения процессов, автоматизации и контроля качества. И знаете что? Нам казалось, что главное в ремонтном бизнесе - это грамотный менеджмент и организация процессов. И на самом деле, все примерно так и есть.
День когда мы решились
Если честно, мысли о собственной ремонтной компании появились у нас задолго до этого случая. В IT-тусовке часто шутят, что в России есть три верных пути: вебкам, айти и стройка. И мы, насмотревшись на хаос в ремонтной сфере, не раз обсуждали возможность открытия своей “фирмы”.
Мы выделили основные проблемы, которые должны были исправить с помощью своего сервиса
Первое - это постоянно растущие сметы и "задранная стоимость" на работы. Ну вы серьезно? Почему для меня ремонт в квартире должен чем-то отличаться от заказа носков на Вайлдберриз? Почему-то там нет такого, что цена носков может вырасти в 2 раза за время доставки. А тут начальная смета в 1 миллион превратилась почти в 1,7! И каждый раз это "ой, тут стены кривые", "ой, а тут придется докупить", "ой, а это мы не учли".
Второе - это бесконечно растущие сроки. Это еще хуже. Как люди с опытом в менеджменте, мы прекрасно знали, что растущие сроки – это всегда раздолбайство управления и ленивые рабочие. Но тут было чуть посложнее, об этом чуть позже. У Антона обещали сделать за 4 месяца, а в итоге растянули на 8.
Третье - хитрые прорабы. Это вообще отдельная история. Когда прораб говорит "давайте я сам закуплю материалы, у меня скидки", знайте - он накинет сверху процентов 30-40. А еще есть "срочные работы", которые почему-то не были учтены в смете. И конечно, вечная классика - экономия на материалах: заказываешь одно, а привозят что-то попроще, но по той же цене.
Целевая аудитория
А параллельно с этим мы определили нашу целевую аудиторию. Чтобы выделиться на конкурентном рынке, мы решили ориентироваться на молодых IT-специалистов и представителей “современных” профессий, живущих в Москве в возрасте 30-40 лет. Тех, кто покупает квартиру в новостройке и привыкших к хорошему сервису. Кто не готов, что его будут водить за нос и разводить на деньги.
Что с ценой?
При этом очень важно было держать цены НИЖЕ, чем у других компаний, иначе на рынке просто не выжить. В премиум сегмент нужен "пропуск" в виде большого количества работ для определенного типа клиентов, поэтому нам было понятно, что "брать" много - пока что, непозволительно. Но мы нашли способ: автоматизация процессов, прямые поставки материалов, четкое планирование работ и никаких скрытых накруток. Но несбыточной мечтой это покажется только обывателю: на самом деле сервис и правда должен быть таким, вообще любой.
История первого заказа летом 2023 года
А теперь самое интересное - наш первый заказ. Это была отдельная эпопея. Начало лета 2023, звонок от потенциального клиента.
Первый клиент оказался прямо "в яблочко" - тоже айтишник (пришедший из первой контекстной рекламы в яндексе запущенной на 20 тыс.), работал в крупной компании, купил двушку в панельке 80-х годов. Причем достаточно убитую - стены местами с дырками, старый паркет, трубы помнящие еще Горбачева... Но нам, если честно, даже повезло что первый объект был не новостройкой. На старом фонде учиться легче - там хотя бы есть на что посмотреть, в отличие от новостроек, где все "сюрпризы" спрятаны в голых стенах.
Дырка в стене была ДО демонтажа. Клиент купил квартиру с "убитым" ремонтом подешевле, в надежде сэкономить
Как мы мастеров искали
Начали с поиска бригады. Вот тут был первый холодный душ - оказалось, что найти классных специалистов без своей наработанной базы очень сложно. Мастера хорошего уровня либо уже при деле, либо просят космос. А те, кто сразу соглашается - ну, вы понимаете. За две недели провели больше 10 собеседований (назовем их так😊). Причем процесс собеседования мы сразу сделали "как в айти" - тестовые задания, проверка портфолио, разбор технологий работы. Бригадиры были в шоке - некоторые прямо уходили с собеседований, когда мы начинали распрашивать про технологии укладки плитки и показывали фотографии косяков с объектов с форумов.
В итоге нашли бригаду - два брата, которые до этого работали в крупной ремонтной компании, но ушли потому что устали от "серых" схем – по отношению К НИМ ЖЕ. В основном - задержки з/п и прорабы.
В том же санузле, но уже после демонтажных и некоторых черновых работ. Братья очень помогли нам с первым ремонтом, кроме этого, они дали нам контакты проверенных рабочих, которые впоследствии делали ремонт вместе с ними
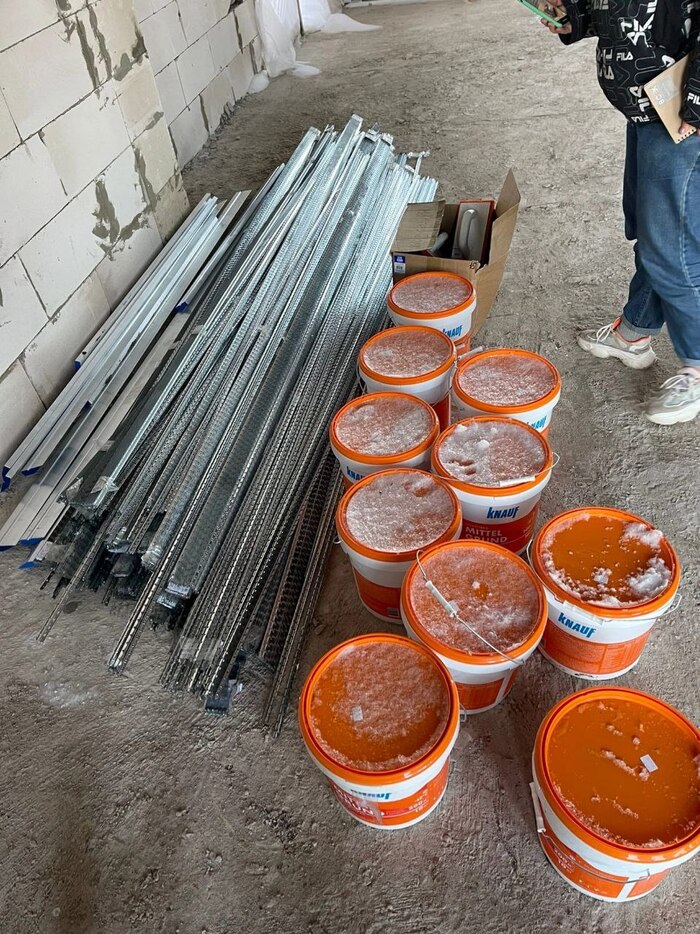
Купили первый комплект инструмента - это отдельная история на 100 тысяч рублей. Ещё сразу купили свою тепловую пушку - это из необычного. Большинство компаний привлекают "потолочников" на субподряд. Мы захотели сразу начать формировать свой инструментарий для будущих сотрудников. Зато потом эта закупка очень помогла - не зависели от того, что принесет с собой бригада. Позже, когда начали расширяться купили свою штукатурную станцию. Это, на удивление, было самой выгодной покупкой.
Первые сложности
Начали ремонт. И тут поехало... Первый сюрприз - когда начали снимать старую штукатурку, оказалось что стены буквально рассыпались. Плюс под старым линолеумом в коридоре нашли деревянный пол с насыпью под ним.
Тут был первый серьезный разговор с заказчиком. Объяснили ситуацию, показали все фотки, рассказали что сколько будет стоит в соответствии с прайс-листом. Тут очень помогло то, что мы сразу взяли за правило - фотографировать вообще все. Каждый этап, каждый слой, каждую трубу.
С материалами тоже было весело. Первый месяц я лично объездил все крупные строительные магазины в радиусе 30 км. Искал поставщиков, договаривался о скидках. Помню, как чуть не купили партию плитки по "супер-выгодной" цене, а потом выяснилось что это условно "второй сорт" - брак, который продают через "серые" схемы.
Cделали систему закупок: (Первый заказ полностью сделан из материалов, купленных в Петровиче и на маркетплейсах). Бригада присылает список - мы проверяем цены у 3-4 поставщиков и заказываем где дешевле.
Мы сразу внедрили систему ежедневных фото-отчетов и еженедельных созвонов. Плюс сделали чат в телеграме, куда скидывали все чеки, все накладные, все фотки. Такая прозрачность очень помогла - клиент видел, что мы не химичим с ценами и не пытаемся на нем нажиться.
В итоге сделали.
Братья советовали нам недостающих специалистов по ходу ремонта и постепенно, укладываясь в срок мы сдавали клиенту новый и новый этап. Честно, это было не так сложно как казалось в начале, но нужно понимать, что на самом деле, проблем по ходу ремонта и мелких трудностей было ОЧЕНЬ много, просто мы как люди привыкшие, понимали что сейчас это и есть наша работа , за которую нам платит клиент - взять на себя все заботы по ремонту. Но серьезных форс-мажоров не возникало, максимум понервничали, когда внесли предоплату потолочникам, которых нашли по объявлению, после чего они явно начали задерживать сроки, но в итоге, все обошлось. Нам и до этого было ясно, что чем быстрее мы соберем свой , хотя бы, небольшой штат, тем лучше и выгоднее. Но для этого надо быть уверенным в постоянном потоке заказов, что мы на тот момент, не могли себе позволить.
Главное - мы поняли как надо и как не надо. Все закупки только через нас. Все договоренности - только в письменном виде.
По деньгам первый проект получился условно в ноль - не считая наших вложений в инструмент и рекламу. Но мы получили бесценный опыт, наработали связи с поставщиками (если это можно назвать так пафосно) и главное - поняли, что наша модель рабочая, хотя на тот момент не были в этом до конца уверены. Наши сомнения развеяло лето 2023 года.
1/5
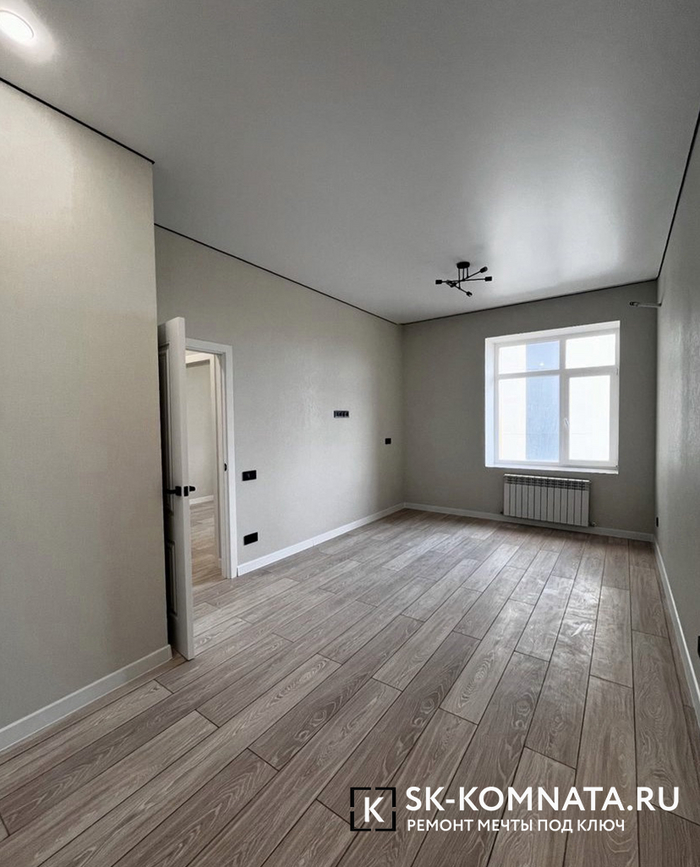
Наша первая работа, которую нам помогли закончить "братья", советуя недостающих мастеров на каждый этап работ. Цена работ для заказчика вышла 750 000 рублей. Летом 2023 года, за аналогичный объём работ авитовские бригады просили до миллиона(!)
Сайт и маркетинг или как мы общаемся с клиентами ещё до первого звонка
Кстати, про сайт. Первую версию мы сделали за пару вечеров на Тильде - максимально простую: фотки, цены, контакты. Знаете что? Он у нас до сих пор такой – но с значительно изменённым UI/UX. Я иногда ловлю себя на мысли - вот мы же, можем сделать что-то крутое, с личным кабинетом, онлайн-сметами... Но потом смотрю вордстат, статистику и думаю - а зачем? Клиенты находят нас, звонят, все работает. Иногда лучшее решение - самое простое.
1/2
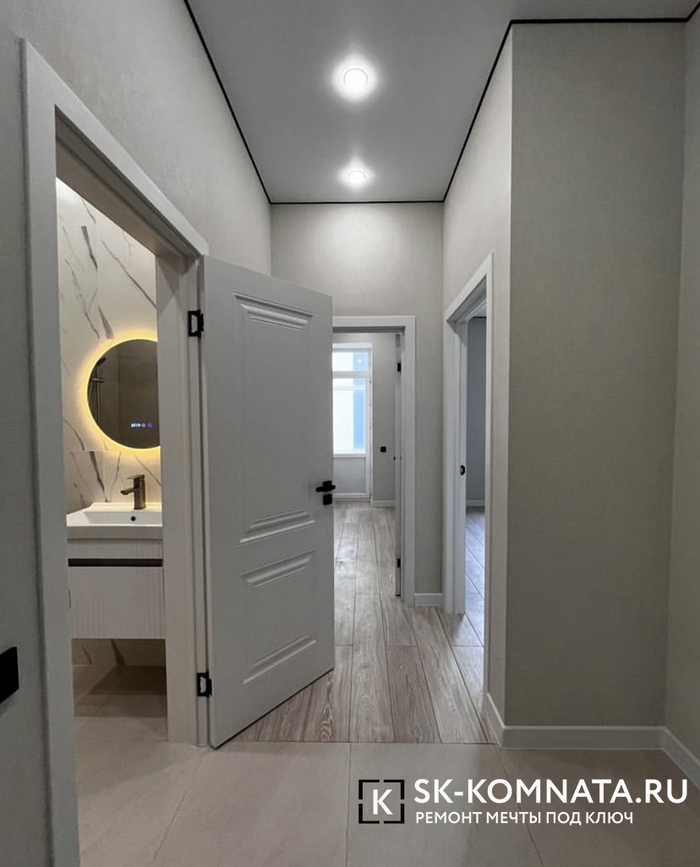
На главной странице "в лоб" о том кто мы, наши конкурентные преимущества, специализация и примеры работ
1/2
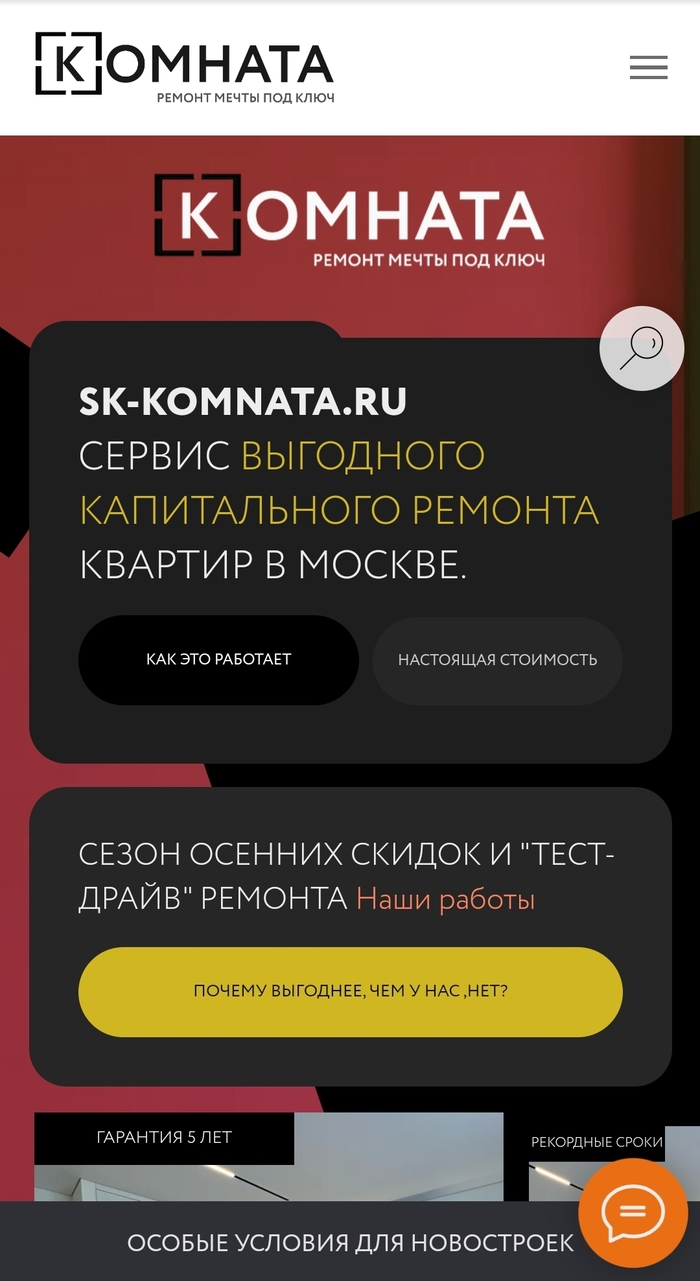
Сразу "ярко" заявляем о действующих скидках. Кроме этого, простым текстом пытаемся общаться с клиентом и убедить его в нашем сервисе, пока что, не общаясь с ним лично - конверсия в лиды увеличилась значительно, но важно, чтобы все предложения были реальны
А вот ворд стат. За последний месяц нас искали 680 раз не считая статистики переходов по прямой ссылке. Доказательство того, что дорогой сайт не нужен. Наш стоит 6 000 рублей в год, а сделан за 20 часов
Примеры лучших работ как маркетинговый инструмент
1/4
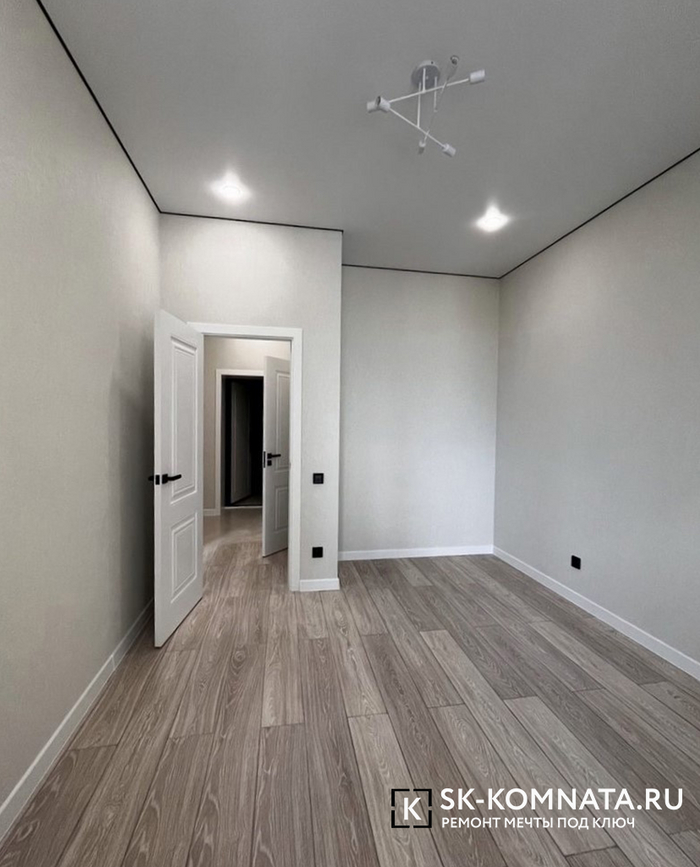
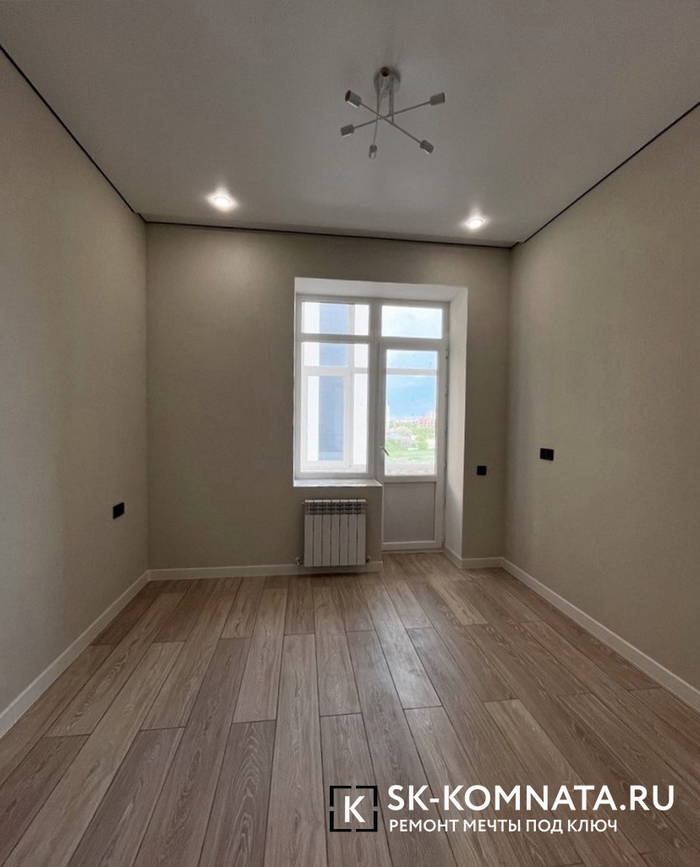
Оставляли подобные фото с примерами работ и вотермаркой в отзывах к жилым комплексам. Отличный маркетинговый инструмент - сразу определяем нужную ЦА и бесплатно заявляем о себе. Точно знаем, что минимум один клиент был из отзывов яндекс - поэтому работает
Как мы масштабировались и разбирались в проблемах ремонта
Теперь про то, как мы начали разбираться в проблемах ремонта и потихоньку расти. Знаете, за этот год мы много думали - почему вообще ремонтные компании задерживают сроки и не могут сделать работу по первоначальной цене? И нашли несколько интересных моментов.
Первое - сроки. Тут даже копать глубоко не пришлось - сам рынок сформирован так, что клиенты просто привыкли к задержкам. "А, ну это ремонт, тут всегда так" - классическая фраза. Благо тут нам помог опыт организации процессов из айти. Четкие спринты, ежедневные отчеты, календарный план. Работает как часы, если не филонить.
Второе - вечно растущая цена. Вот это было сложнее. В новостройках еще можно точно посчитать, а во вторичке... Но благодаря наработкам этот вопрос стал гораздо яснее. При правильно организации процессов, непредвиденные работы лучше оплатить из своих средств, чем терять клиента. Только так и делается сервис.
Третье - больная тема - воровство на материалах. Тут мы конкретно закрутили гайки. Завели строгий учет, до последнего мешка штукатурки. Прорабам сразу сказали - любая жалоба от клиента на нечестность - это конец сотрудничества. Знаете что самое смешное? Когда начали работать честно, оказалось что маржа все равно хорошая. Просто многие привыкли что надо обязательно накручивать еще и еще.
Неприятные особенности прозрачного сервиса
Большинство компаний, которые начинают работать честно, быстро сдуваются. Потому что сам потребитель привык к плохому сервису. Приходишь к клиенту, говоришь "мы все сделаем четко по смете и в срок", а он смотрит с недоверием - "да ладно, так не бывает". Сейчас в 2024-м ситуация получше, но рынок все еще очень консервативный.
Продвижение или как мы брали “Новую Москву”
Наш любимый Прокшино в Новой Москве - в 2024 году, это самый перспективный район в котором покупатели - наши потенциальные клиенты
Расти начали потихоньку. Сначала сделали специальные цены для новой Москвы - там как раз много новостроек, где мы хорошо научились работать. Потом пошли заказы по рекомендациям. Когда я говорю “пошли” заказы нужно понимать, что это 1-3 заказа в месяц стабильно, что на самом деле, тогда казалось не мало. С рекламой экспериментировали забавно - оставляли визитки в подъездах (да, просто старые добрые визитки!), ставили рекламные ящики у офисов продаж в дни выдачи ключей.
Был случай, когда на одном ЖК поставили такую стойку, а через неделю риелтор оттуда сам позвонил и предложил взять себе процент, если клиент пойдет к нам.
Сейчас берем 2-5 заказов в месяц, (летом было 5 в месяц, если разделить). Большинство клиентов приходят по рекомендациям. Штат за год работы постепенно собрали свой. Трудоустроено 14 сотрудников. Если их не хватало (как летом), привлекали мастеров с которым уже работали раньше, по договору ГПХ. Просили всех регистрировать самозанятость или ИП – это было тяжело, но зато честно платим налоги по Доходы – расходы.
Как устроен процесс
Знаете, что самое сложное в ремонтном бизнесе? Нет, не поиск клиентов и не работа с материалами. Самое сложное - это выстроить систему, которая будет удовлетворять запросы клиента и при этом позволит компании зарабатывать. Мы долго думали над этим и придумали несколько интересных решений.
Начнем с оплаты. Если посмотреть на московский рынок, там забавная система - вроде бы без предоплаты, но это только за первый, самый дешевый этап. А потом - бац, и клиент должен внести 50% от всей суммы. И попробуй не внеси - бригада уйдет на другой объект. Мы сделали иначе: разбили весь ремонт на этапы (их получилось 12 для капитального ремонта), и берем предоплату только за текущий этап. То есть клиент всегда понимает, за что именно платит, и может контролировать процесс.
С договорами тоже интересно получилось. Сначала делали один стандартный, а потом поняли - люди разные, запросы разные. Сейчас у нас три варианта: просто на работы (для тех, кто сам хочет закупать материалы), на работы плюс материалы (самый популярный), и полный пакет с дизайн-проектом. Кстати, про дизайн - мы не держим штатных дизайнеров, работаем с фрилансерами. Так получается и дешевле для клиента, и качество выше - каждый дизайнер специализируется на своем стиле.
Первый образец договора, который ставили на сайт
Расчёт стоимости
Расчет стоимости работ - отдельная история. Когда начинали, было очень сложно. На рынке нет четких цен - один мастер берет 3 тысячи за квадрат стяжки, другой - тысячу, третий вообще говорит "ну давайте посмотрим по факту". Сначала работали по среднему прайсу, но часто уходили в минус по отдельным этапам - то бригада дороже встанет, то материала больше уйдет. Сейчас, когда появились постоянные сотрудники, стало проще - мы точно знаем их расценки и можем давать фиксированную цену.
Материалы
Выяснилось, что в крупных магазинах часто дешевле в сравнении с рынками стройматериалов, особенно если ловить акции. Плюс появились маркетплейсы - там вообще красота по ценам. И главное - полная прозрачность, клиент сам видит все позиции. Если находим материал дешевле - возвращаем разницу. Был случай, когда на керамограните сэкономили клиенту почти 30 тысяч - просто потому что, нашли ту же плитку в другом магазине по акции.
Как работаем сейчас
Сейчас берем 2-5 заказов в месяц, зависит от сезона и сложности объектов.
Процесс обкатан до мелочей: сначала выезд на замер, потом предварительная смета. Если клиента все устраивает - детальный расчет и договор. Дальше начинается самое интересное - согласование материалов, закупки, работа.
Особенности продвижения и подводные камни
С продвижением интересно получилось. Сначала, как все, полезли на Авито. И знаете что? Не зашло. Там своя специфическая аудитория и конкретно у нас, с Авито “ не пошло”.
Свежий пример страницы с авито в категории "Ремонт квартир". Как клиенты определяются с подрядчиком среди тысяч однотипных объявлений - хороший маркетинговый вопрос, который мы решаем, после чего полноценно "зайдём" на авито
Пробовали контекстную рекламу яндекс - тоже так себе результат. Клики дорогие, конверсия низкая. Зато отлично зашла таргетированная реклама в Instagram* (*запрещен в РФ) и реклама в районных пабликах ВКонтакте. Особенно в группах новостроек в ТГ - там как раз наша целевая аудитория.
Но главный канал - сарафанное радио. Причем работает оно интересно. Всегда знаешь , от кого пришли заказчики и проще выстраивать коммуникацию. Есть клиент - он доволен, рассказал коллегам - и понеслось. За три месяца получили еще два заказа от сотрудников той же компании. Выходит такой “корпоративный ремонт”)))
Были, конечно, и провалы в продвижении. Пытались работать с риелторами - предлагали им комиссию за клиентов. Не пошло - у них свои схемы, свои бригады. Пробовали давать рекламу в лифтах, входных группах - тоже мимо, ни одного обращения, но тут скорее из-за того что эта реклама буквально на день.
ИТОГ
Сейчас мы существуем уже чуть больше года и в целом смотрим на ремонтный рынок не так, как раньше. За это время мы сделали несколько важных заметок для себя:
Оказывается, большинство проблем в ремонте - это не технические сложности, а банальная организация процессов. Когда все четко спланировано и каждый знает что делать - даже самый сложный ремонт идет как по маслу.
Мы поняли, почему многие компании "химичат" с ценами и сроками - просто потому что не умеют нормально считать и планировать. Когда все процессы выстроены правильно, можно работать честно и все равно оставаться в плюсе.
Самое сложное - это не найти клиентов или научиться делать ремонт. Самое сложное - это переломить привычку рынка работать "по-серому". И заказчики, и исполнители настолько привыкли к непрозрачным схемам, что честный подход вызывает удивление.
Мы до сих пор учимся. Каждый объект - это новый опыт и новые вызовы (особенно по части коммуникаций с клиентами). Но главное - мы видим, что наша модель работает и пока что, нам удается держать ценник немного ниже рыночного, за счёт того что до сих пор не имеем в найме маркетологов, IT, отдела продаж и менеджеров по продажам. Стараемся нанимать именно рабочих, все остальное можно отдать на аутсорс.
Уважаемые пикабушники, были рады составить для вас эту статью! С любовью, СК Комната
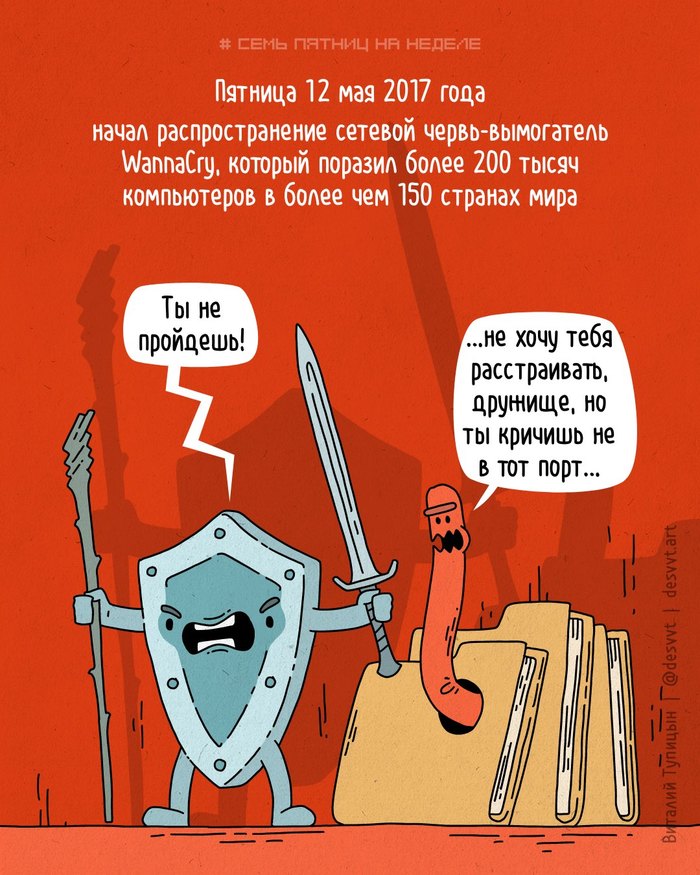
В пятницу 12 мая 2017 во многие 445-е TCP-порты компьютеров под управлением ОС Windows (начиная от XP и заканчивая десяткой), постучался вирус. Если порт не был закрыт, то WannaCry (именно так назывался вирус), при помощи запрещенной магии, заражал компьютер, шифровал все данные и начинал требовать денег в формате криптовалюты. При невыполнении требований в течение 7-и дней он грозился (не беспочвенно) уничтожить данные на совсем. Эта атака затронула не только частный сектор и крупные коммерческие организации, но и нанесла серьезный ущерб социальным и инфраструктурным учреждениям по всему миру. В частности в ряде британских медицинских учреждений из-за атаки были отложение плановые операции и обследования, что осуждалось даже хакерскими сообществами.
Я каждый день с 8 февраля рисую по комиксу, связанному с событием произошедшим в эту дату, когда она была пятницей! Если хотите поддержать меня, то вот — http://desvvt.art/
Всё свободное время немец Фабиан уделяет войне с интернет-злоумышленниками. И наживает себе опасных врагов.
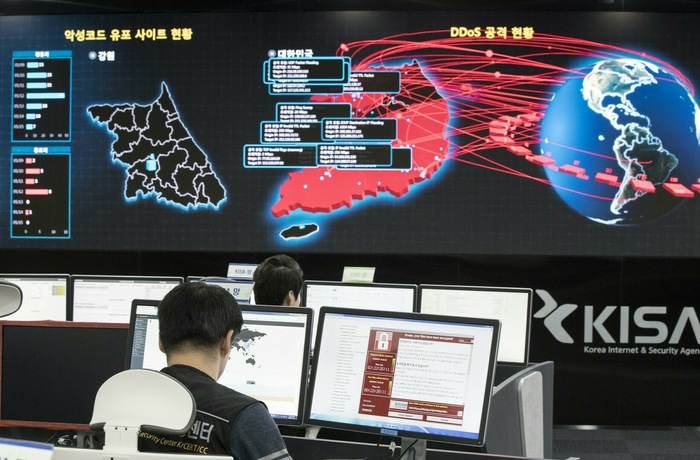
Уведомление вируса-вымогателя WannaCry на компьютере корейского подразделения по кибербезопасности
Весной и летом 2017 года сотни учреждений по всему миру, включая российские и украинские, столкнулись с заражением вирусами WannaCry и NotPetya. Эти программы заблокировали работу тысяч компьютеров, потребовав перечислить выкуп в криптовалюте за разблокировку. Под угрозой оказалось бесконечное число компьютерных данных, и суммарно от действий вирусов пострадало больше 500 тысяч устройств.
Общими усилиями активистов из разных стран с WannyCry и NotPetya совладали, но менее известные вирусы-вымогатели продолжают успешно атаковать частные, корпоративные и муниципальные компьютеры. Среди тех, кто им противостоит — уроженец восточной Германии Фабиан. В попытках бесплатно помочь людям вернуть данные он проводит за компьютером большую часть жизни, а угрозы вынудили его покинуть родину и перебраться в Великобританию. Историю программиста рассказало издание Би-би-си.
Одинокая жизнь в четырёх стенах
«Ваши файлы зашифрованы» — сложно найти человека, который хотя бы однажды не столкнулся с подобным уведомлением. Вирус блокирует доступ к зараженному устройству, пугая жертву тем, что если она не заплатит выкуп, все данные на компьютере сотрутся.
Стоимость разблокировки назначали злоумышленники — в России она составляла в среднем от 400 до 2000 рублей, но когда компьютеры по всему миру парализовал WannaCry, для всех стран была фиксированная цена — 300 долларов в биткоинах. Фабиан занимается борьбой с такими вирусами и заработал дурную славу среди авторов программ-вымогателей.
В начале 2018 года немец нашёл этому убедительное подтверждение — копаясь в коде очередного вируса, он обнаружил, что кто-то вывел его имя зелёными символами.
«Врать не буду, это было впечатляюще. Очевидно, что кодер очень разозлился. Он потратил время на написание этого сообщения, зная, что я наверняка его увижу [в коде], и значит, я правда их достал», — рассказал Фабиан Би-би-си.
Такие немые обращения он получает более-менее регулярно, и часто они не обходятся без мата, угроз или оскорблений матери Фабиана. Однажды кто-то назвал файл шифровальщика в честь мужчины — как полагает программист, чтобы выдать его за автора программы.
Как-то раз злоумышленник обратился к немцу через код, прося не взламывать его шифровальщик. В противном случае автор сообщения обещал «подсесть на героин». Фабиан не придал этому значения, всё равно взломав программу, но сделал скриншот обращения. Так он поступает со всеми сообщениями-угрозами, складируя их в весьма увесистую папку на компьютере. Но если в цифровом мире Фабиан заслужил репутацию борца со злоумышленниками, то в реальной жизни держится в тени.
Репортёр Би-би-си описал Фабиана как молодого полноватого мужчину, который 98% своей жизни проводит дома. Немец живёт на окраине Лондона, и при входе в его жильё сразу бросается в глаза отсутствие декоративной мебели. Рамки для фотографий, картины, лампы или растения — всего этого у Фабиана нет. Его книжные полки пусты, если не считать коллекции видеоигр Nintendo и нескольких руководств по кодингу. Среди немногочисленных вещей программиста есть и настольная игра о хакерах — Фабиан сказал, что он весьма неплох в ней, хотя пока он играл только в одиночку.
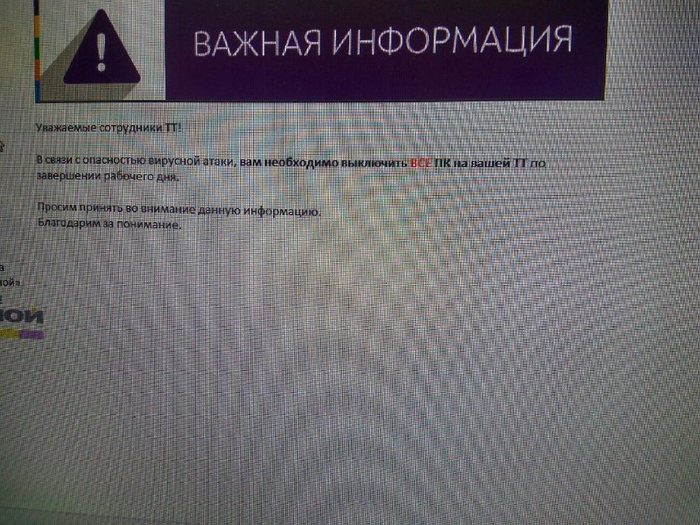
Уведомление о необходимости выключить компьютер из-за атаки WannaCry на офисном компьютере, май 2017 года
По какой-то причине своим рабочим офисом программист избрал самую маленькую комнату, закрыв окна шторами. Еду ему привозит курьер, так что он редко покидает жилище. «Я один из тех людей, что не пойдут на улицу, если это не необходимо», — рассказывает мужчина. Он числится сотрудником компании по кибербезопасности Emsisoft, работа в которой обеспечивает его заработком.
Программы по борьбе с вирусами-вымогателями Фабиан распространяет бесплатно с разрешения своего работодателя. Для восстановления файлов жертвы лишь скачивают нужные данные следуют инструкциям, после чего получают обратно доступ к устройству. Отчасти именно простота использования программ-дешифраторов привела к тому, что Фабиана невзлюбили объединённые группы злоумышленников.
Немец сравнивает программирование с писательством, поясняя, что автора кода всегда можно отличить по стилю написания. Таким образом он подмечает, сколько раз сталкивается с той или иной группировкой. Есть и другой способ отслеживания активности злоумышленников. Достаточно взглянуть на адреса биткоин-кошельков, на которые они просят перевести выкуп, чтобы понять, новая эта банда или нет.
По словам киберспециалиста, однажды он «сильно достал» группу злоумышленников, которая за три месяца заработала на вирусе около 250 тысяч долларов, но потом вмешался Фабиан и выпустил дешифратор. «Мы никогда наверняка не знаем, с кем связались, но, на мой взгляд, за последние несколько лет я расстроил или выбесил по меньшей мере 100 различных кибер-группировок», — рассказывает мужчина.
«Гонка вооружений»
Вирусы-вымогатели — один из самых удобных инструментов для интернет-злоумышленников. Получив контроль над данными жертвы, им не нужно искать покупателя информации и торговаться с ним о цене. Вместо этого они за фиксированную сумму возвращают человеку его же данные, не переживая за свою безопасность. Безвозвратная потеря данных — это внушительный рычаг давления, и многие люди принимают условия злоумышленников.
Частные лица не хотят потерять памятные фотографии, руководство крупных фирм опасается за корпоративные данные и не хочет разочаровать акционеров, а власти прикидывают, что выкуп злоумышленникам обойдётся дешевле замены техники за счёт налогоплательщиков. В марте 2019 года руководство округа Джексон в штате Джорджия после блокировки ряда компьютеров вирусом-вымогателям выплатило злоумышленникам 400 тысяч долларов выкупа.
Власти не видели другого выхода — программа парализовала все муниципальные устройства вплоть до компьютера шерифа, где он вёл статистику преступлений. Официальные представители пояснили, что восстановление системы с нуля (вероятно, у них не было резервной копии) обошлось бы округу гораздо дороже.
После выплаты неизвестные прислали ключ-дешифратор, который вернул доступ к системе. Предположительно, авторами вируса выступила хакерская группировка из восточной Европы или России.
Поимка подобных группировок — это сложная и многоуровневая задача, которой не всегда готова заниматься полиция. В декабре 2017 года в Румынии арестовали пять человек по подозрению в распространении вирусов-шифровальщиков CTB-Locker и Cerber. Но их розыск закончился успехом только благодаря совместной работе ФБР и Национального криминального агентства Великобритании, а также румынских и голландских следователей.
Для такой слаженной работы требуется много ресурсов, которые власти не всегда готовы выделять. Как итог — вирусы-шифровальщики продолжают терроризировать интернет. По оценке компании Emsisoft, в которой работает Фабиан, программы такого типа атакуют новые устройства каждые две секунды.
За два месяца 2019 года фирма предотвратила миллионы заражений, а ведь в мире подобных организаций гораздо больше. Но недостаточно, чтобы полностью обезопасить людей. Не смогли эти фирмы предугадать и удары WannaCry и NotPetya. Кибер-атака последнего считается одной из самых разрушительных в истории — общая сумма ущерба от него превысила 10 миллиардов долларов. Такая оценка связана с тем, что даже в случае выплаты выкупа NotPetya намеренно стирал все данные.
Банкомат во время кибератаки NotPetya, июль 2017 года
Больше всего от действий злоумышленников досталось датской компании Maersk, специализирующейся на грузовых перевозках. Почти вся работа фирмы оказалась парализована, и её частично восстановили лишь 10 дней спустя. Предположительно, распространители NotPetya действовали по политическим мотивам с целью навредить Украине, но официальной версии о возможных заказчиках атаки нет.
«Это вполне себе гонка вооружений. Они выпускают новый вирус-вымогатель, я нахожу уязвимость и на её основе пишу программу-дешифратор, чтобы люди восстановили свои данные», — рассказывает Фабиан. Порой такие битвы затягивались на месяцы: злоумышленники распространяли новую версию вируса, а программист снова находил дыру в коде. По словам Фабиана, иногда неизвестные находят проблему в программе и устраняют её, но часто авторы вирусов не видят лазейку, которую использует немец.
У такой гонки есть последствия — часто в пылу противостояния программист забывает о самых простых вещах вроде употребления еды и воды, а также уходе за собой. Среди его заваленного стола лежат две коробки с таблетками, которые он принимает ежедневно из-за проблем со здоровьем.
«У меня избыточный вес и проблемы с кровяным давлением, поэтому я пользуюсь лекарствами. Помимо этого я страдаю гипертиреозом (синдром, вызывающий повышение содержания гормонов — прим. TJ)», — рассказывает Фабиан. Программист согласен, что причина его физического состояния заключается в работе и образе жизни, потому подумывает завести щенка. С ним он хотя бы будет выходить на улицу, чтобы прогуляться. Вдобавок, порой ему не хватает компании.
Мужчина тщательно поддерживает свою анонимность, но каким-то образом злоумышленники всё равно узнали об его избыточном весе. И доходчиво сообщили ему об этом.
В одном из сообщений для программиста, скрытого в коде вируса, говорилось: «Фабиан, кончай лопать чизбургеры, толстяк».
Мужчина неоднократно сталкивался с оскорблениями, но на это не мог не обратить внимания. Само сообщение его не задело, но оно показало, что злоумышленникам что-то известно о Фабиане. До этого момента даже его начальник и коллеги не знали, где конкретно он жил в восточной Германии, но его «врагам» всё-таки удалось обнаружить детали его жизни.
Фабиан испугался. В попытке найти источник утечки он досконально изучил свои профили в соцсетях и на форумах, проверяя, оставлял ли он когда-либо фотографии самого себя. Так от наткнулся на свой давний твит, где упомянул кетогенную диету (низкоуглеводная диета с высоким содержанием жиров и умеренным содержанием белков — прим. TJ).
После этого программист отовсюду удалил свою дату рождения и попытался свести к минимуму информацию о себе в интернете. Тогда же он решил уехать из Германии, где, по его словам, легко определить местонахождения человека с минимумом информации под рукой.
Было очень страшно. Не думаю, что они убили бы меня, но эти парни очень опасны. Я знаю, сколько денег они зарабатывают, и им ничего бы не стоило заплатить 10-20 тысяч какому-нибудь чуваку, чтобы он пришёл ко мне домой и выбил из меня весь дух. Я как можно скорее перебрался в Великобританию. Здесь можно спрятаться, сохранять анонимность.
Исполнение детской мечты
Никто из коллег Фабиана до сих пор не знает, где он живёт в Великобритании. Он согласился поговорить с репортёром Би-би-си только потому, что вскоре покинет свой нынешний дом и переберётся в другое место. Как признал мужчина, частые переезды, жизненные ограничения и узкий круг друзей — это часть той жертвы, которую он принёс ради своего ремесла. В конце концов, он стремился к нему всю жизнь.
Родившись в бедной семье в бывшей ГДР, он впервые увидел компьютер в семь лет у отца на работе. Впечатления от устройства захватили мальчика, поэтому следующие три года он копил деньги на собственный компьютер, собирая и продавая перерабатываемые бутылки и банки на улице.
Прошло немного времени после того, как десятилетний мальчик купил компьютер, когда устройство атаковал теперь уже малоизвестный вирус TEQUILA-B. Но вместо того, чтобы отчаяться, Фабиан восхитился тем, как программа нарушила работоспособность компьютера. Он пошёл в библиотеку и прочитал несколько книг о компьютерных вирусах, после чего написал свою первую антивирусную программу.
К 14 годам среди друзей и знакомых он заработал славу «того парня, что разбирается в компьютерах», помогая менее опытным ровесникам и старшим. В том числе благодаря этой подработке семья скопила деньги на переезд в более благополучный район. Четыре года спустя юношу взяли в компанию по кибербезопасности Emsisoft, где за годы он заработал репутацию лучшего специалиста по вирусам-вымогателям.
Фабиан наверняка мог бы прославиться, посещая публичные лекции и выпуская книги на тему своего ремесла. Но вместо этого предпочёл тихую жизнь в тени. Он описывает свою зарплату как «очень хорошую», но, так как почти не выходит из дома, тратить деньги ему особо некуда.
Я почти ничего не трачу, нет. Люблю играть в онлайновые настольные игры, но это не стоит больших денег. Большую часть средств я посылаю сестре, которая воспитывает маленькую дочку. Мне приятно осознавать, что у неё есть всё, что ей нужно.
Российский хакер Константин Козловский, которого обвиняют во взломе систем российских банков, заявил, что разработал программу LDCS, которая повлияла на выдачу результатов в день голосования на президентских выборах в США. Об этом сообщает корреспондент Дождя из зала Мосгорсуда, где проходит заседание по продлению меры пресечения Козловскому.
Он потребовал прислать ему адвоката с соответствующей подготовкой, который смог бы в сотрудничестве с техническим специалистом подтвердить его слова.
Жена Козловского Анна также заявила, что ее муж готов сотрудничать с американскими специалистами для помощи в расследовании взлома серверов Демократической партии США. Кроме того, она рассказала Дождю, что 30 января семью хакера допрашивали представители Следственного департамента МВД и сотрудники Центра информационной безопасности ФСБ.
Константина Козловского арестовали летом 2016 года. В ФСБ и МВД сообщали, что пресекли деятельности 40 хакеров из группировки Lurk, которые, по версии следствия, с помощью одноименного вируса похитили более 1,2 млрд рублей со счетов российских банков.
В декабре 2017 года Козловский заявил, что причастен к атаке на серверы Демократической партии перед президентскими выборами в США. Он уточнил, что «выполнял разные задания под руководством сотрудников ФСБ», в том числе взлом серверов Демпартии, переписки кандидата в президенты США Хиллари Клинтон, а также атаки на другие «очень серьезные военные предприятия США и прочие организации». Поручение взлома серверы партии, по его словам, он получил от сотрудника ФСБ по имени Илья. Позднее хакер заявил, что Илья — этой майор ФСБ Дмитрий Докучаев.
«Все сообщения о русских хакерах — это я»: хакер Козловский о том, как создавал для ФСБ вирусы Lurk и WannaCry
Российские спецслужбы причастны не только к взлому серверов Демпартии США, но и к разработке вирусов Lurk и WannaCry (первый ...
Сам бывший сотрудник ЦИБ ФСБ Докучаев, обвиняемый в госизмене, заявил, что не знаком с Козловским. «Я отрицаю знакомство (общение) с Козловским и соответственно какое-либо сотрудничество с ним», — сказал он. Докучаева вместе с замруководителя ЦИБ Сергеем Михайловым, руководителем одного из отделов «Лаборатории Касперского» Русланом Стояновым и предпринимателем Георгием Фомченковым задержали в декабре 2016 года.
Козловский также рассказывал, что создание вирусов WannaCry и Lurk курировали сотрудники ФСБ. Ранее Россия отрицала свою причастность к появлению WannaCry, поразившему сотни тысяч компьютеров по всему миру.