














Фигурное катание
402 поста



402 поста
29 постов
69 постов
16 постов
6 постов
1 пост
4 поста
7 постов
3 поста
На WordPress присутствует уязвимость, через которую на сайте моего клиента проникли в админку
Согласно access.log:
Он выполнил несколько каких-то POST-запрос с URL содержащий GET-параметр rest_route=/batch/v1, по словам клиента он сменил пароль администратора, а также я обнаружил что он создал новый аккаунт с правами администратора
Он успешно зашёл в какой-то аккаунт с правами администратора через обычную форму авторизации
Он установил и активировал плагин замаскированный под какой-то полезный плагин, который позволяет злоумышленникам выполнять любые Linux-команды на сервере через GET-запрос
Просьба выполнить следующие действия:
В каталоге wp-content/plugins создать каталог lock-rest-route
Каталог wp-content находится в каталоге сайта
В только что созданном каталоге создать файл lock-rest-route.php
Открыть файл в любом редакторе кодов (например: Notepad++ или Visual Studio Code) и вставить этот код:
<?php
/**
* Plugin Name: Lock Rest Route
* Description: Блокировка rest_route для закрытия уязвимости
* Version: 1.0.0
* Author: pikabu.ru/@FanFigureSkating
* Author URI: https://pikabu.ru/@FanFigureSkating
*/
add_action( 'init', 'lock_rest_route', -1000 );
function lock_rest_route() {
if (isset($_GET['rest_route']) || (strpos((isset($_SERVER['REQUEST_URI']) ? $_SERVER['REQUEST_URI'] : ''), 'batch/v1') !== false)) {
header('HTTP/1.1 403 Forbidden', true, 403);
die();
}
}
И сохранить изменения, затем зайти в админку и активировать плагин "Lock Rest Route". И всё, можете спать спокойно
Этот плагин наглухо закрывает такую уязвимость, блокируя rest_route на раннем этапе и наглухо блокируя batch/v1
Не деактивируйте этот плагин и не удаляйте этот файл, даже если кто-то просит. Просить деактивировать плагин или удалить файл (или каталог) могут только злоумышленники
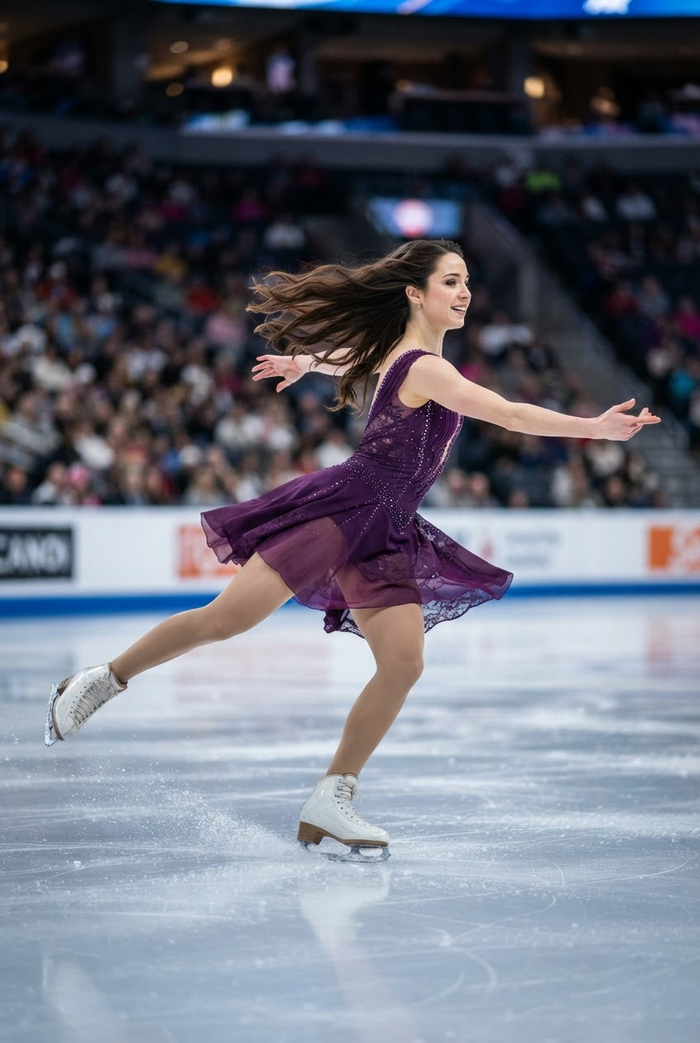
Фигуристка с распущенными волосами. Кто мечтал такую увидеть?
Команда безопасности PHP объявила о срочном выпуске исправлений для двух критических уязвимостей. Обновление выйдет 21 октября в 17:00 по московскому времени.
Обе уязвимости получили 9,2 балла из 10 по шкале CVSS 4.0 (общая система оценки уязвимостей). Затронутые версии, исправленные сборки и технические подробности разработчики раскроют вместе с выпуском. Пользователям PHP рекомендуют заранее подготовиться к обновлению.
Команда оставила за собой право выпустить исправления раньше срока, если подробности уязвимостей станут публичными или появятся признаки их использования в реальных атаках.
Объявление появилось после утечки неподтверждённых сведений, пишет Ars Technica. В сети опубликовали видео, на котором инструмент PHP2Shell, как утверждается, выполняет произвольный код на сайтах с WordPress, MediaWiki, phpBB, Magento, Joomla, Laravel, Drupal и другими платформами на PHP.
По данным ИБ-компании watchTowr, уязвимостям присвоены идентификаторы CVE-2026-109618 и CVE-2026-109619, обе позволяют удалённо выполнить код. Непроверенный отчёт утверждает, что проблема затрагивает все версии языка начиная с PHP 5, выпущенного в 2004 году.
Большинство сайтов написаны на языке PHP. И это значит что опасностью подвергнуты большинство сайтов
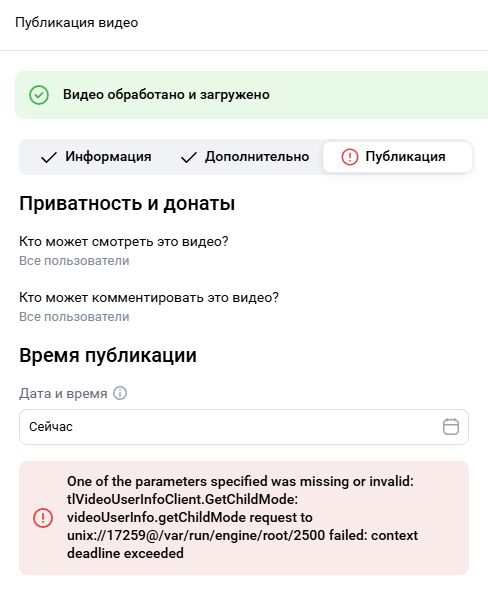
Попалась ошибка, в которой содержится скрытая информация, особенно это: unix://17259@/var/run/engine/root/2500 (путь на сервере VK Видео)
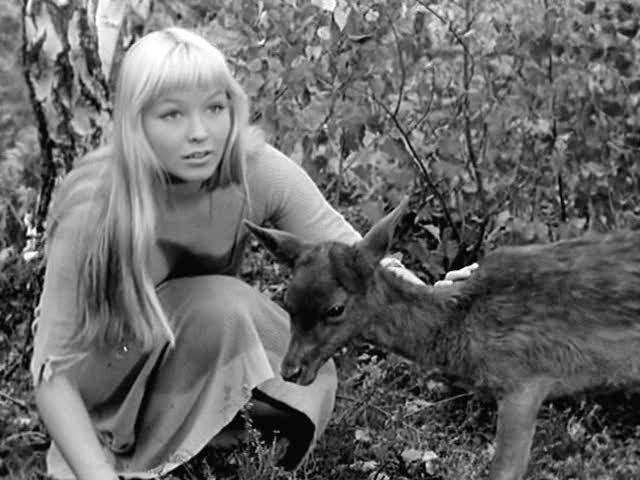
Марина Влади, 1955 год
Если бы не Марина Влади, никто из девушек не ходила бы с распущенными волосами
А распущенные волосы - это лучшая причёска

Дисклеймер: Я не агитирую ни за какую партию
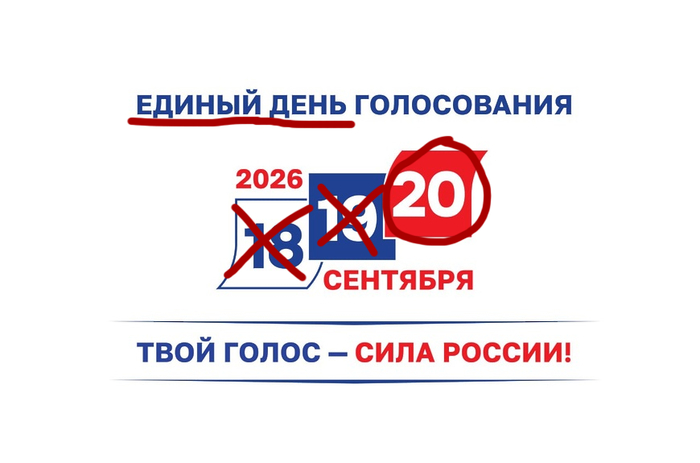
Либо голосуйте 20 сентября (именно 20 сентября), либо не голосуйте
Ночь - время тёмное. Ладно то в городах. А если вы живёте в селе, в котором ночью кромешная тьма?
Никто не знает что будет с бюллетенями ночью в пятницу или субботу.
В пятницу и субботу избирательные участки (особенно сельские) закрывают так же как закрывают магазин на ночь. И у кого-то есть ключи, значит с бюллетенями может произойти это:
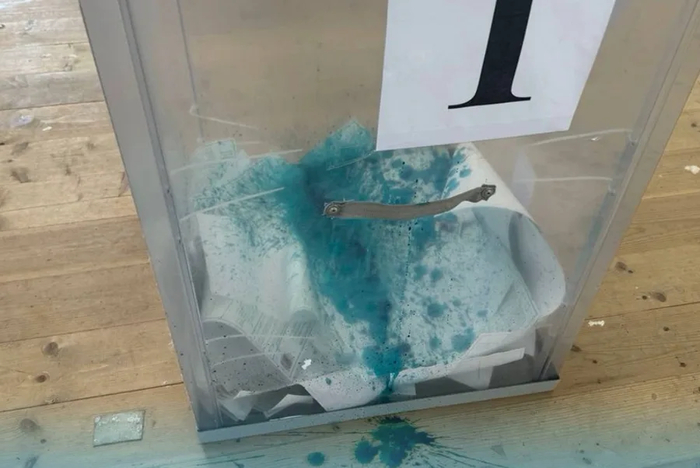
А в воскресенье после окончания голосования, урну немедленно вскрывают и сразу начинают считать голоса. Так что, лучше голосовать в воскресенье, а не в пятницу или субботу
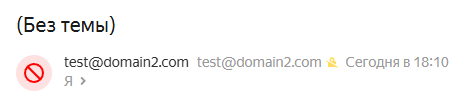
Я отправил себе это письмо через exim4 через SSH, письмо доставлено, E-Mail отправителя test@domain2.com сам ввёл